Mostrando entradas con la etiqueta Análisis forense. Mostrar todas las entradas

viernes, 16 de septiembre de 2016

Volcado de memoria #RAM en #Linux - #LiME

Hola secuaces:

En primer lugar, igual que hice en la entrada anterior “Volcado de memoria RAM en Windows – OSForensics”, voy a recordar la importancia de las buenas prácticas, recordando la necesidad de conocer y seguir la RFC 3227, que lleva por título “Guidelines for Evidence Collection and Archiving”, (Directrices para la recolección y archivo de la Evidencia). Vuelvo a decir: recomiendo encarecidamente su lectura.

En esta ocasión, vamos a realizar un volcado de memoria de un sistema Linux.

Para ello, vamos a usar LiME, (Linux Memory Extractor). LiME es una herramienta desarrollada por 504ensics Labs, de código abierto, que permite la adquisición de la memoria volátil de sistemas Linux y dispositivos basados en Linux, como Android, y que trabaja a nivel de kernel.

Como viene siendo habitual en mí, y como pienso que la documentación de una aplicación se ha hecho para ser leída, pierdo unos minutos en leer el doc de esta maravillosa herramienta ;)

Para su uso, lo primero que vamos a hacer es clonar, (o descargar), la herramienta. Ello se hace con

git clone https://github.com/504ensicsLabs/LiME.git


Una vez que se ha descargado, procedemos a verificar que se ha realizado correctamente, mediante la línea

ls -R -l LiME


LiME precisa de tres paquetes, (make, build-essential y linux-headers). Los instalamos mediante

sudo apt-get install make build-essential linux-headers


Con la instalación de linux-headers será necesario conocer qué versión de kernel estamos usando.


Podemos averiguarlo con la orden

uname -r


Hecho esto, nos dirigimos a ‘src’ porque toca compilar y generar el módulo

cd LiME/src
make


Tras esta orden, se ha compilado y se ha generado un nuevo fichero, con nombre ‘lime-versiondekernel-generic’, con extensión ‘.ko’, “Kernel Objet”. En mi caso es ‘lime-3.16.0-77-generic.ko’.

Vale. Ya tenemos la herramienta lista para ser usada. Fácil, ¿Verdad?

Pero, ¿Ahora qué? ¿Adquisición en local o en remoto? Pues depende del caso, podría interesar adquirir la memoria en local, o por el contrario, debiéramos proceder en remoto. Personalmente, si puedo, trabajo en remoto y me evito sustos innecesarios.

Vamos a volcar la memoria de las dos formas.

Para realizar el volcado de la memoria en modo local, basta con ejecutar

sudo insmod lime-3.16.0-77-generic.ko “path=/home/marcos/Evidencias/MemLub1404 format=raw”


Verificamos que se ha generado correctamente el fichero del volcado, a través de

ls -l /home/marcos/Evidencias


Ahora vamos con la adquisición en remoto, que es mi método favorito. La adquisición remota se realiza en dos fases, la ejecución de LiME en la máquina objeto de la extracción y la ejecución de nc o de ncat en la máquina forense.

Para ello, igual que en caso anterior, clonamos la herramienta en el sistema objeto de la extracción de memoria, mediante

git clone https://github.com/504ensicsLabs/LiME.git


Hecho esto, seguimos igual que en caso anterior, compilando con

cd LiME/src
make


Vale. Estamos listos para trabajar.

Lo primero que tenemos que saber es la dirección IP de la máquina. Para ello ejecutamos un

ifconfig


Tras averiguar la IP de la máquina, procedemos con LiME, que permanece a la escucha, con

sudo insmod LiME/src/lime-3.16.0-77-generic.ko “path=tcp:4444 format=raw”


Hecho esto, mientras la máquina objeto de la extracción de memoria permanece a la escucha, tenemos que irnos a la máquina forense, la que va a adquirir el volcado.

En este punto, tenemos dos opciones para realizar el volcado. A través de nc, (netcat), o a través de ncat, (nmap). Vamos a realizarlo con los dos.

Para el caso de ncat debemos instalar nmap y ejecutar ncat para realizar así la extracción a través de

sudo apt-get install nmap


ncat 192.168.1.33 4444 > MemLubuntu1404


Para el caso de nc debemos instalar netcat y ejecutar nc para realizar así la extracción a través de

sudo apt-get install netcat


nc 192.168.1.33 4444 > MemLubuntu1404.raw


Y con esto, se adquiere un volcado de memoria RAM en Linux.

Ahora bien, ¿Ya está? ¿Eso es todo? como este proceso suele ser largo, y Linux da muchísimo juego, yo tengo por costumbre ejecutar algunas órdenes más.

¿Qué es lo que quiero y qué es lo que hago?

Como soy un paranoico de los tiempos, la primera orden que doy es time; después, realizo el volcado de la memoria; después, realizo un backup del fichero generado, (no me gusta marcharme del sitio sin una copia de la adquisición hecha); después, calculo la firma en SHA-1; después, muestro en pantalla ese cálculo; y por último, realizo una captura de pantalla de todo este proceso, que adjunto al informe pericial. Todo ello con


time ncat 192.168.1.33 && cp MemLubuntu1404 MemLubuntu1404.bak && ls -l && sha1sum MemLubuntu1404 MemLubuntu1404.bak > HashMemLubuntu.txt && cat HashMemLubuntu.txt


Después de esto, me voy a tomar un café y a hacer algo de networking, y cuando vuelvo, me encuentro con todo hecho.

Esto es todo, por ahora. Nos leemos en la siguiente entrada. Se despide este minion, entregado y leal, de vosotros… por ahora.

Marcos

viernes, 2 de septiembre de 2016

Volcado de memoria #RAM en #Windows - #OSForensics


Hola secuaces:

Cuando se procede a la recolección de evidencias se hace necesario conocer y seguir una serie de buenas prácticas. Para ello, se dispone de una guía, muy cortita pero muy importante. Se trata de la RFC 3227, que lleva por título “Guidelines for Evidence Collection and Archiving”, (Directrices para la recolección y archivo de la Evidencia). Os recomiendo encarecidamente su lectura.

En el punto 2 - “Guiding Principles during Evidence Collection”, (Principios rectores durante la recolección de evidencia), en su párrafo 11, (el último de ese punto), dice “Proceed from the volatile to the less volatile”, (Proceder desde la volátil a la menos volátil).

Para cumplir esa 'norma', en su punto 2.1 se establece un orden de volatilidad, donde figura la memoria.

En el punto 3.2 - “Collection Steps”, (Pasos de recolección), en su último párrafo, dice “Where feasible you should consider generating checksums andcryptographically signing the collected evidence, as this may make it easier to preserve a strong chain of evidence”, (Cuando sea factible, deberías considerar la generación de checksums y firmar criptográficamente las pruebas recogidas, ya que esto, podría hacer que sea más fácil preservar una fuerte cadena de custodia).

¿Por qué hago referencia a estos puntos? Porque, cuando se recogen evidencias, se hace necesario calcular su huella digital. Y si se realiza esta operación con la misma herramienta con la que se ha recogido la evidencia, mejor que mejor. Aquí es donde entra en juego OSForensics.

Existen decenas de utilidades para realizar el volcado de la memoria, (ya habló el compañero Naxhack5 en su entrada "Análisis Forense II - Adquisición de memoria RAM" de algunas de ellas), y existen algunas más para el cálculo de la firma digital. Una ventaja que tiene OSForensics es que realiza ambas.

Visto esto, entramos en materia.

OSForensics, de PassMark, es una completa suite para el análisis informático forense. Ofrece múltiples funciones y varias herramientas forenses libres, tales como: OSFMount, OSFClone, ImageUSB, etc. Ofrece también la posibilidad de integrarlo con otras herramientas, como Volatility o RegRipper y WinPE.

Cuando pruebo alguna herramienta, me gusta leer el contenido de la página. Los manuales y las FAQ han sido hechas para leerse ;)

¿Cuánto cuesta OSForensics? Mucho, aunque posiblemente sea una de las más asequibles, en lo referente a suites forenses comerciales. Pero dispone de una versión gratuita, eso sí, con limitaciones.

Tras realizar su descarga desde el sitio oficial, procedemos a su instalación, como cualquier otra herramienta de Windows. Con cinco ‘Next’, un ‘Install’, un ‘Next’ y un ‘Finish’.


Tras su instalación, y apertura del programa, se presenta la ventana que nos indica si queremos seguir usando la versión gratuita o si queremos actualizar a la versión profesional. Como soy pobre, le indico que quiero continuar con la versión gratuita.


Si ahora nos vamos al final del menú que hay en el lado izquierdo de la aplicación y clicamos en ‘About’ veremos qué versión estamos usando de este software. (Me gusta comprobar con qué versiones estoy trabajando).


Visto esto, es hora de instalar esta suite en el Dispositivo USB.

Para ello, en el menú de la pantalla principal de la aplicación, nos dirigimos a ‘Install to USB’


Ahora se nos presenta una ventana, donde elegimos el tipo de instalación, el dispositivo, (o la ruta local), y si queremos instalar la versión gratuita o la profesional.


Comienza la copia de la aplicación en la ruta que hayamos elegido y nos comunica que ha terminado satisfactoriamente.


Una vez que ha finalizado, nos dirigimos a la ruta donde se ha realizado la instalación y comprobamos que se ha hecho de forma correcta. (Soy un poco meticuloso).


Estamos listos para actuar. Volvemos a abrir la aplicación, desde el dispositivo externo, y nos dirigimos a ‘Memory Viewer’.


Ahora clicamos en ‘Dump Physical Memory’.


Se nos abrirá una nueva ventana donde debemos elegir el nombre y la ruta del fichero que se va a generar tras el volcado de memoria.


Una vez que le demos a ‘Guardar’ comenzará el volcado en la ruta indicada. Sobra decir que, mientras se realiza el volcado, NO SE TOCA NADA, ¿Verdad?


Una vez que ha finalizado la adquisición de la memoria, verificamos que se ha volcado correctamente.


Comprobada la generación del fichero, procedemos a calcular su firma digital en SHA-1, clicando en “Verify / Create Hash”.


Y cuando finaliza el cálculo del Hash, se nos muestra en pantalla. Ahora, o lo copiamos a un fichero de texto, o realizamos una captura de pantalla. Yo, personalmente, soy muy amigo de las capturas de pantalla.


Esto es todo, por ahora. Nos leemos en la siguiente entrada. Se despide este minion, entregado y leal, de vosotros… por ahora.

Marcos

lunes, 6 de junio de 2016

Análisis Forense II - Adquisición de memoria RAM

Buenas compañeros,

Con eso de que uno cumple años xd he querido regalaros esta entrada que sigue el hilo de la anterior para tener una toma de contacto con el mundo del análisis forense. Este post se centra en el proceso de adquisición de evidencias "en caliente" para adquirir la memoria RAM de un ordenador. Del mismo modo, se van a explicar los pasos a seguir para su posterior análisis.

Este proceso está relacionado con la labor profesional de un perito informático al que le solicitan el análisis de un equipo debido a que ha sido infectado por un malware o un empleado descontento que está extrayendo información confidencial.

El motivo de llamarse una adquisición en caliente está relacionado con la memoria volátil y no volátil. La memoria RAM sólo se puede adquirir mientras el ordenador se encuentra encendido, una vez apagado es imposible.

Bueno vamos al lio!

Para realizar el volcado de memoria se pueden emplear dos herramientas: DumpIt y FTK Imager. En este caso se ha empleado la suite FTK Imager.

Para simular un caso real se ha empleado un disco duro con todas las herramientas que se van a utilizar.  Esta buena práctica se emplea para evitar la modificación de la RAM con la ejecución de los programas del PC, así como no sé sabe si dichos programas han sido modificados para que se obtengan resultados predeterminados.

En el caso de emplear DumpIt se realizaría desde la consola de Windows:


En este caso, se ha empleado FTK Imager. Para ello, se crea una nueva imagen, se selecciona el formato de la imagen (EO1) y por último, la ubicación donde se desea guardar de tal manera que comienza la adquisición de memoria RAM.


Para respetar la cadena de custodia se realiza un hash del volcado de memoria RAM. Para ello, se pueden emplear herramientas como Winhex o Hashmyfiles.

Una vez adquirida la RAM en un dispositivo externo, se pasa a su análisis. Se va a emplear la herramienta Volatility para analizar el volcado de memoria RAM, así como para obtener datos de la misma.

Importante: Volatility tiene su propio ejecutable pero mola más emplear la versión es python así se puede "jugar" y me parece más potente. Al emplear python (yo tengo la 2.7) con Volatility es necesario la descarga e instalación de sus dependencias a través de librerías precompiladas. Adjunto las dependencias necesarias (PyCryto y Distorm3):


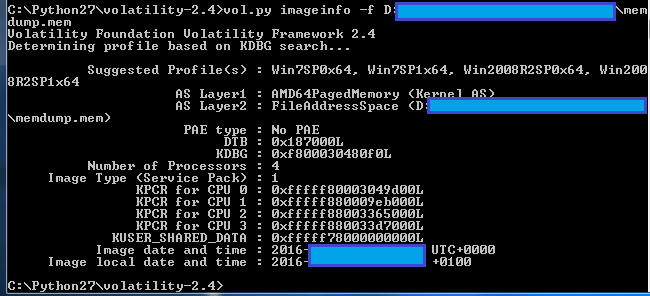
Para determinar el formato del volcado se emplea el plugin Imageinfo:

vol.py imageinfo –f D:\...\memdump.mem

Como se observa en el campo Suggesting Profile indica que podría ser un
Win7SPOx64


Seguidamente se muestran los programas que se estaban ejecutando en el momento en el que se ha capturado la memoria RAM. Para ello, empleando el plugin pslist:

vol.py pslist --profile=Win7sP1x64 –f
D:\...\memdump.mem


A continuación, se observa FTK Imager, que fue el software empleado:


También se cuenta con el plugin pstree para representar la ejecución de programa en forma de árbol.

Finalmente, se puede también obtener el historial de navegación del navegador web que se encontraba en ejecución en el momento de la adquisición de memoria.
Sin embargo, hace falta la instalación de dos plugins especiales (los plugins para IE si los tiene por defecto, pero sinceramente todos sabemos que IE se autodestruye al abrirse xd). Volatility no trae en la instalación estos plugins. Por ello, son necesarios los plugins:

- Firefoxhistory
- Firefoxcookies
- Firefoxdownloads

Buscando en Internet es fácil encontrar el código de los mismos. Adicionalmente, es necesario el
plugin sqlite_help pues tiene dependencia con los dos anteriores.

Si en el PC que se va analizar tuviera abierto Firefox, con el siguiente comando se exportaría las urls que tuviera abiertas en ese momento así como todas las descargas que hubiera hecho y el historial de sitios web vistos:


Tal que viendo el fichero exportado:


Esta información es realmente útil para un perito informático para realizar su labor. Por ejemplo, si suponemos que ese equipo estuviera infectado con una apt que se comunicará con su C&C (Command and Control) se podría ver ese tráfico si en ese momento se estuvieran enviado peticiones.


Ya por último, citar que Volatility cuenta con una interfaz gráfica para los que no les mole las ventanas de comando y prefieran tirar de botón rojo xd. Se llama VOLIX II, sin embargo, no contiene todos los plugins y además sólo captura la navegación para IE.

Así que eso es todo, espero que os sea útil y para cualquier duda, comentario, queja o agradecimiento xd no dudéis en escribir un comentario.

Saludos.

NaxHack5

"La mejor defensa es un buen ataque"

martes, 24 de mayo de 2016

Toolkits para hacking (II): Distribuciones para auditorías de seguridad

Muy buenos días,

Seguimos con la segunda parte de Toolkits para hacking, pero una vez listados los sistemas operativos seguros, es la hora del ofensiva. Por eso en este artículo se expondrá una completa lista de las distribuciones para pentesting y aditorías de seguridad que existen:

Kali Linux 


Nombre Kali Linux
Descripción La distro para especialistas de la seguridad por excelencia. Creada por Offensive Security y basada en Debian. Contiene cientos de herramientas centradas en auditar la seguridad. Disponible para IA-32 (x86-32), AMD64 (x86-64) y ARM, por lo que también puede ser instalada en equipos con chips ARM o placas SBC como la CubieBoard, Raspberry Pi, etc. Como curiosidad, decir que aparece en la serie Mr. Robot.
Especialidad Test de penetración, análisis forense y auditorías de seguridad
¿Actualizada? Sí
Web del proyecto Kali

BlackArch 


Nombre BlackArch
Descripción BlackArch es otra distro Linux basada en Arch Linux con un enorme repositorio de herramientas llegando casi a los 1500 paquetes. Las herramientas pueden ser instaladas individualmente o en grupos para customizarlas a nuestro gusto, algo que puede ser un extra. Además de las herramientas, también existen diversas ISOs con diferentes window managers. En la web puedes encontrar las imágenes para 32 y 64-bit, tanto completas (4.5GB) como otras de menor peso (350MB aprox.) “Netinstall” que contiene un sistema básico para luego instalar desde la red.
Especialidad Test de penetración, análisis forense y auditorías de seguridad en general
¿Actualizada? Sí
Web del proyecto BlackArch

ArchStrike (anteriormente llamado ArchAssault)


Nombre ArchStrike
Descripción ArchStrike no es una distro en sí, es el resultado del lavado de cara de ArchAssault, un repositorio del que conseguir un pack pensado para hacking. Contiene unas 1400 herramientas para seguridad que puedes instalar sobre Arch Linux.
Especialidad Test de penetración, análisis forense y auditorías de seguridad
¿Actualizada? Sí
Web del proyecto ArchStrike

Backbox


Nombre BackBox
Descripción BackBox es una distribución italiana basada en Ubuntu Linux y con un window manager Xfce ligero, diseñada para ser sencilla, rápida y con una buena caja de herramientas para hacking. Disponible tanto para x86 de 32 como de 64-bit.
Especialidad Test de penetración, análisis forense y auditorías de seguridad en general
¿Actualizada? Sí
Web del proyecto BackBox

Pentoo


Nombre Pentoo
Descripción Pentoo como se puede deducir de su nombre se basada en Gentoo con herramientas orientadas al pentesting. Al estar basada en Gentoo, junto con BlackArch, no es de las más sencillas. Pero si te gustan los ports al estilo BSD, su gestor de paquetes Portage te gustará. Si te animas a descargarlo, sus imágenes pueden ser arrancadas en modo Live tanto desde un disco óptico hasta una memoria USB, y gracias a su demanda de recursos, en parte por su interfaz Xfce, puede ser instalada en equipos con hardware menos potente.
Especialidad Test de penetración, análisis forense y auditorías de seguridad en general
¿Actualizada? No (2015)
Web del proyecto Pentoo

CAINE 


Nombre CAINE
Descripción CAINE (acrónimo de Computer Aided Investigative Environment) también de origen italiana y basada en Debian. En este caso, Nanni Bassetti, su padre, la ha creado especialmente para el análisis forense digital desde un entorno sencillo, una interfaz amigable y herramientas igualmente amigables.
Especialidad Análisis forense
¿Actualizada? No (2015)
Web del proyecto CAINE

Parrot Security OS 


Nombre Parrot Security OS
Descripción Parrot Security OS (ParrotSec) es una distro con base Debian, la cual tenemos que agradecer al equipo de desarrollo Frozenbox. El equipo ha optado por un entorno MATE, un fork de GNOME 2 y por el display manager LightDM por defecto. Incluye muchas herramientas, superando el medio millar de ellas y colocándose como una de las más completas. Desde la web oficial podrás encontrar las imágenes ISO para 32 y 64-bit de la Standard Edition (2GB ligera y portable), Full Edition (3GB más completa), Cloud Edition (para su uso desde la nube de forma remota), y también las imágenes para sistemas ARM, para poderlas instalar incluso en placas SBCs como CubieBoard, Raspberry Pi 2 y Raspberry Pi 3.
Especialidad Test de penetración, análisis forense y auditorías de seguridad en general
¿Actualizada? Sí
Web del proyecto ParrotSec


Onion Security 


Nombre Onion Security
Descripción Onion Security Linux es otra distro basada en Ubuntu. Al ser un Live está lista para usar en minutos y aunque se puede también integrar en el artículo Toolkit para hacking I, he visto oportuno incluirla aquí por algunas de las herramientas que integra. Entre éstas se pueden incluir sistemas de detección de intrusos, monitores de seguridad para redes, log management, paquetes como Snort, Suricata, Bro, OSSEC, Squil, Squert, ELSA, Xplico, NetworkMiner, y otras muchas herramientas de seguridad.
Especialidad Redes
¿Actualizada? Sí
Web del proyecto Security Onion

 Santoku Linux 


Nombre Santoku Linux
Descripción Santoku Linux, hereda su nombre de un cuchillo japonés y es otra de las más conocidas. Básicamente es una distro Linux con SDKs, drivers, GUI framework preconfigurado (PyGTK), sistemas de autodetección y setup de nuevos dispositivos móviles conectados, herramientas para análisis forense para imágenes NAND flash, tarjetas de memoria, RAM, firmware flashing para diferentes fabricantes, scripts interesantes, tools para análisis de malware en dispositivos móviles, test de seguridad, etc.
Especialidad Análisis forense digital y pentesting en dispositivos móviles
¿Actualizada? Sí
Web del proyecto Santoku Linux

DEFT


Nombre DEFT
Descripción DEFT Linux (acrónimo de Digital Evidence & Forensics Toolkit) con raices italianas, fue iniciada por Stefano Fratepietro usando como base Ubuntu. En cuanto a características tiene similitudes con Santoku, así que puede ser una altenrativa a ésta.
Especialidad Análisis forense digital, en especial para dispositivos móviles
¿Actualizada? No (2015)
Web del proyecto DEFT

Samurai Web Testing Framework 


Nombre Samurai Web Testing Framework
Descripción Samurai Web Testing Framework es un Live que podéis descargar comprimido en un ZIP de unos 3.8GB. Incluye una recopilación de software de código abierto y otras herramientas free para realizar prácticas de seguridad en webs. Entre las herramientas puedes encontrar w3af, burp, BeEF, AJAXShell, y muchas más, todas preinstaladas y preconfiguradas listas para usar.
Especialidad Análisis de seguridad en websites
¿Actualizada? Sí
Web del proyecto Samurai WTF

Weakerth4n 


Nombre Weakerth4n
Descripción Weakerth4n Linux se basa en Debian con Fluxbox y una gran colección de herramientas para pruebas de seguridad en redes WiFi. Es impresionante y te recomiendo probarla, aunque la última versión aun está en fase Beta, pero el buen trabajo de desarrollo te haga que pases por alto ese detalle.
Especialidad Auditoría de seguridad en redes WiFi
¿Actualizada? Sí
Web del proyecto Weakerthan

PHLAK 


Nombre PHLAK
Descripción PHLAK, no tan conocida, pero es un sistema modular de seguridad en vivo. Es un derivado de la distro Morphix a la que se le ha agregado un conjunto de herramientas profesionales orientados a la seguridad. Existen dos formatos de ISO: Fatman (CD) y una más ligera llamada Littleboy (USB).
Especialidad Test de penetración y auditorías de seguridad en general
¿Actualizada? No (2013)
Web del proyecto PHLAK

UbnHD2 


Nombre UbnHD2
Descripción UbnHD2 te permite realizar pruebas de penetración en dispositivos móviles. Se basa en Ubuntu/Debian y se ejecuta de forma nativa en un dispositivo HTC HD2. Se encontraba en fase Beta de desarrollo, por tanto algunas funcionalidades no funcionan adecuadamente, aunque últimamente el proyecto parece apagado.
Especialidad Test de penetración y auditorías de seguridad en dispositivos móviles
¿Actualizada? No (2014)
Web del proyecto Ubnhd2

Matriux


Nombre Matriux
Descripción Matriux, miembro de la OIN (Open Invention Network), consiste en un poderoso conjunto de herramientas libres y de código abierto que pueden ser utilizadas para varios propósitos como el pentesting, análisis forense digital, y todo tipo de pruebas de seguridad. No necesita de instalación, ya que puede ser ejecutado desde un entorno Live o, si lo prefieres, ser instalado en el tu equipo con solo seguir unos pasos sencillos. Anteriormente basada en Ubuntu, los últimos lanzamientos se basaron en Debian. Y como indican en la web del proyecto, Matriux contiene un gran arsenal de herramientas.
Especialidad Test de penetración, análisis forense digital y auditorías de seguridad en general
¿Actualizada? No (2013)
Web del proyecto Matriux

Bugtraq


Nombre Bugtraq
Descripción La distro ofensiva española se llama Butraq, aunque también es una lista de email para publicar vulnerabilidades de software y hardware... La puedes encontrar desde la web en diferentes versiones: basada tanto en Ubuntu, como en Debian y openSUSE, para 32 y 64-bit excepto en openSUSE, que solo se encuentra para 32-bit. En las dos primeras se puede descargar con entorno GNOME, Xfce y KDE, aunque en la versión basada en openSUSE solo está disponible con KDE y una imagen .VMX para virtualizar. Por cierto, el mismo grupo de desarrollo también aporta una app para Android llamada Bugtroid.
Especialidad Test de penetración, análisis forense digital y auditorías de seguridad en general
¿Actualizada? No (2013)
Web del proyecto Bugtraq

BackTrack 


Nombre BackTrack
Descripción BackTrack se quedó en la versión 5rc3, como sabes. Desde entonces su desarrollo se ha detenido y ha dejado paso a proyectos como Kali, aunque aun sigue utilizándose. Surge con la fusión de dos proyectos orientados a seguridad: Auditor y WHAX. Ésta última era una evolución de Whoppix (White Hat Knoppix) y evidentemente basada en Knoppix, aunque luego pasó a basarse en SLAX y finalmente en Ubuntu. Por cierto, está incluida como la herramienta número 7 en el Top Network Security Tools (véase sectools.org).
Especialidad Test de penetración, análisis forense digital y auditorías de seguridad en general
¿Actualizada? No (2012)
Web del proyecto BackTrack

NodeZero Linux 


Nombre NodeZero
Descripción NodeZero, tomando como base Ubuntu, está diseñada para ser un completo sistema usado para el pentesting. Desgraciadamente el proyecto no ha tenido actividad desde la versión 2.0.
Especialidad Test de penetración, análisis forense digital y auditorías de seguridad en general
¿Actualizada? No (2011)
Web del proyecto NodeZero

BlackBuntu


Nombre BlackBuntu
Descripción BlackBuntu, otro proyecto abandonado desde 2013. Nació como una distro basada en Ubuntu y diseñada para aprender y testar la seguridad.
Especialidad Test de penetración, análisis forense digital y auditorías de seguridad en general
¿Actualizada? No (2013)
Web del proyecto Blackbuntu

Knoppix STD 


Nombre Knoppix STD
Descripción Knoppix, una vieja conocida creada por Klaus Knopper y basada en Debian. De ésta nace Knoppix STD (Security Tools Distribution), con un conjunto de herramientas orientadas a la seguridad (contraseñas, cifrado, forense, firewall, honeypots, detección de intrusiones, pruebas de penetración, etc.).
Especialidad Test de penetración, análisis forense digital y auditorías de seguridad en general
¿Actualizada? No (2004)
Web del proyecto Knoppix STD

Cyborg Hawk Linux 


Nombre Cyborg Hawk Linux
Descripción Cyborg Hawk Linux es la distro más avanzada del mundo para pentesting, al menos eso dicen desde su web. La puedes encontrar para su descarga en dos ediciones, Cyborg Hawk Linux y otra más básica denominada Cyborg Essentials (basada en Debian).
Especialidad Test de penetración, análisis forense digital y auditorías de seguridad en general
¿Actualizada? No (2015)
Web del proyecto Cyborg Hawk Linux

Fedora Security Spin 


Nombre Fedora Security Spin
Descripción Fedora Security Spin o Fedora Security Lab (FSL) está orientada a la seguridad, con su última versión basada en Fedora 23. Como sabes, Fedora creó una serie de grupos de trabajo para crear diferentes “sabores” de la distro Fedora y a los que denominan “spin”. Uno de estos spin da vida a FSL para ofrecer un entorno específico para pentesting. Incluye herramientas de análisis de código, análisis forense, detección de intrusos, análisis de seguridad general, herramientas para obtener passwords, reconocimiento, VoIP, wireless, web, etc.
Especialidad Test de penetración, análisis forense digital y auditorías de seguridad en general
¿Actualizada? Sí
Web del proyecto FSL

Live Hacking OS 


Nombre Live Hacking OS
Descripción Live Hacking OS es un sistema focalizado en test de penetración y ethical hacking. Al ser una imagen viva, no requiere de instalación y en cuestión de minutos puedes desplegar todas sus herramientas con facilidad.
Especialidad Test de penetración y ethical hacking
¿Actualizada? No (2011)
Web del proyecto LiveHack

Network Security Toolkit (NST) 


Nombre Live Hacking OS
Descripción NTS se basa en Fedora y sus desarrolladores Ronal W. Henderson y Paul Blankenbaker han incluido un completo kit de hramientas sobre seguridad.
Especialidad Test de penetración, análisis forense digital y auditorías de seguridad en general
¿Actualizada? No (2015)
Web del proyecto NST

GnackTrack 


Nombre GnackTrack
Descripción GnackTrack es un proyecto orientado a la seguridad cuyas siglas vienen de GNome + bACKTRACK, por tanto ya te da una pista de lo que te puedes encontrar...
Especialidad Test de penetración, análisis forense digital y auditorías de seguridad en general
¿Actualizada? No (2010)
Web del proyecto GnackTrack

Xiaopan OS 


Nombre Xiaopan OS
Descripción Xiaopan OS es otra distro recomendable. Sencilla y pensada tanto para expertos como para principiantes. Incluye multitud de herramientas para penetrar redes sin cables con protección WPA, WPA2, WPS y WEP. Basada en un sistema ligero conocido como TCL (Tiny Core Linux), tiene una interfaz gráfica ligera a la vez que simple. Entre las herramientas que incluye está Inflator, Aircrack-ng, Minidwep GTK, wifite, etc., además de incluir soporte para tarjetas de red RTL818L, RT3070, ARC9271, entre otras.
Especialidad Análisis de seguridad en redes WiFi
¿Actualizada? Sí
Web del proyecto Xiaopan OS

WiFiSlax 


Nombre WiFiSlax
Descripción WiFiSlax es otro proyecto con sabor español, una distro basada en un inicio en Knoppix, luego en Debian y ahora en Slax. BackTrack también está relacionado con este proyecto, ya que se trabajó para integrar gran cantidad de funcionalidades de esta distro en WiFiSlax. Un Live diseñado para auditorías de seguridad, enfocado sobre todo para auditar redes wireless por su gran cantidad de herramientas para estos fines y el gran número de controladores incluidos para detectar gran número de tarjetas de red cableadas e inalámbricas la hacen idónea para ello.
Especialidad Análisis de seguridad en redes WiFi
¿Actualizada? Sí
Web del proyecto WifiSlax

Beini 


Nombre Beini
Descripción Beini fue pensada para auditar redes domésticas inalámbricas. Se basa en la distribución Tiny Core Linux, por lo que es muy ligera con apenas un peso de 47MB. Implementa gran cantidad de herramientas para redes WiFi, incluso dispone de una GUI para facilitar el uso de aircrack-ng denominada FeedingBottle.
Especialidad Análisis de seguridad en redes WiFi
¿Actualizada? No (2013)
Web del proyecto Beini

Wifiway 


Nombre Wifiway
Descripción Wifiway es otra distro para auditar redes WiFi, como habrás deducido por su nombre. En este caso el peso de la ISO es de entorno 1GB y se basada en Ubuntu.
Especialidad Análisis de seguridad en redes WiFi
¿Actualizada? Sí
Web del proyecto WifiWay

 SkyRock OS


Nombre SpyRock OS
Descripción Distro mexicana desarrollada por Andrés Montoya y tomando como base Ubuntu Linux. Integra gran cantidad de herramientas para hacking y penetración, incluyendo también herramientas de análisis forense y redes.
Especialidad Test de penetración, análisis forense y auditorías de seguridad
¿Actualizada? Sí
Web del proyecto SkyRock OS

Ahora ya tenéis las herramientas, en la próxima entrada (III) os daremos objetivos para usarlas...

Google Analytics