Mostrando entradas con la etiqueta ethical hacking. Mostrar todas las entradas

miércoles, 14 de septiembre de 2016

Resumen RootedCon Valencia 2016

Buenas chavales!!

Pues hoy os traigo una entrada en la que explicaré brevemente todas las charlas en las que pude asistir en la RootedCon Valencia 2016. 


La agenda quedó de la siguiente manera:

Jordi Ubach @jubachm - ¿A qué piso va?
Pablo Gonzalez @pablogonzalezpe- PSBot: No tools, but no problem! With Powershell.
Fernando Perera - Home Cracking, contruyendo nuestro Clúster.
Juan Blanco - Defensive security: Current trends and how to apply them.
Ramon Pinagua - Bad Hibernation
Alejandro Ramos @aramosf y Elias Grande @3grander - Odín


Pues empezamos la mañana amenizados por los presentadores, que son unos fenomenos, y enseguida nos pusimos con la primera charla, para despertarnos un poco.

La charla de Jordi Ubach (Informática de sistemas en la Uned, 10 años en electrónica y desarrollo industrial S.A.T. 24/7, 6 años en programación aplicaciones gestión (últimos 2 años combinándolo con seguridad informática), trataba de la  [IN]seguridad que hay en todo lo referente a los dispositivos industriales. Nos puso unas cuantas PoC (Pruebas de conceptos) sobre como se puede entrar en los parámetros de ascensores, plantas de gas, plantas de producción fotovoltaica... Trataba de explicarnos las vulnerabilidades que hay incluso públicas, de como poder entrar y manejar a nuestro antojo la producción de una empresa o planta, la poca seguridad o nula por parte de los fabricantes y la pasividad de los técnicos de seguridad y TI de las empresas para poner remedio a ello. En éste caso no hizo ninguna demostración en nada relacionado con crítico o muy crítico (centrales nucleares...).

Fue una gran charla, realizada por un profesional que sabe muy bien de lo que habla. Una información muy útil, que hay que tener muy encuenta para saber en que estado de exposición estamos y lo poco que no está pasando para todo lo que podría pasar.


La segunda charla del día fue para Pablo Gonzalez (Ingeniero Técnico en Informática de Sistemas e Ingeniero en Informática por la Universidad Rey Juan Carlos), hablando de como buscarse la vida cuando no tienes herramientas para hacer un pentest. Nos enseñó un pequeño bot con el que facilitarnos el trabajo en caso que no podamos "tocar" nada. En resumidas cuentas, fue una charla muy interesante con una PoC en directo de como hacerlo funcionar. Lo resumo mucho, por el tema de que tiene una entrada en el blog de elladodelmal, explicando él mismo el uso de dicho bot. Posiblemente saque entrada de ello.

http://www.elladodelmal.com/2015/04/psbot-dame-powershell-y-movere-el-mundo.html


La tercera charla fue para el novato en ésto de las charlas Fernando Perera (Ingeniero en Informática por la Universidad Autónoma de Barcelona), que para ser su primera charla nos dejó sorprendidos de lo profesional que estuvo en ella, sino lo llega a decir él, yo de seguro que no lo hubiera sabido. En la charla que ofreció, nos ofrecia un punto de vista para hacer un equipo para el cracking de contraseñas. En su caso, y gracias a su empresa y unos de los patrocinadores del evento LAYAKK, nos mostró el equipo que montaron para explicarnos los resultados obtenidos de ellos y la investigación para encontrar esos componentes, en resumidas cuentas... 3 monstruos de equipos, creo recordar algunas especificaciones eran... 4 gráficas potentes por equipo, disco duro ssd, procesador i7... Para que os hagáis una idea, algo para no todos los bolsillos. 

Algunos asistentes en el turno de preguntas, les preguntaron el porqué no usar un servicio de terceros para hacer el cracking de contraseñas, que saldría más económico... La justificación fue que tienen muchos datos privados de empresas que no pueden dar a terceros. Es un buen punto de vista, y a tener en cuenta a la hora de contratar un servicio de éste tipo, que la privacidad va a estar asegurada.


En la cuarta charla nos encontramos a Juan Blanco(10 años de experiencia en el campo de la seguridad informática. A lo largo de su carrera ha trabajado en 4 SOCs y 2 fabricantes de seguridad), dándonos una charla amena con buenos ejemplos extrapolados de estudios realizados en EEUU en otros ámbitos de empresa. Resumiendo su charla, fue que a una empresa atacar, la van a atacar... ¿Cuándo? A lo mejor ya están dentro, pero hay que hacer un planning para poder contener con lo mínimo, lo máximo.  Explicó un poco como gestionar y mejorar la seguridad de las organizaciones, mejorando el tiempo y la calidad de la respuesta ante incidentes de seguridad.


La penúltima charla fue para Ramon Pinagua(Ha trabajado como Penstester desde hace mas de 16 años para compañí­as como INNEVIS y S21SEC. Actualmente ejerce como analista de seguridad y manager del departamento de ciberseguridad de INNEVIS), en éste caso habló solo de la parte de hibernación de Windows, una cosa a muy tener en cuenta. ¿Qué és eso de la hibernación? Bueno, para quien no lo sepa, en los ordenadores hay una opción para cuando no lo estamos usando, y no queremos perder lo que estamos haciendo en ese momento apagando el equipo, podemos hinbernarlo, y así cuando volvamos pulsando una tecla, volvemos a tener el escritorio como anteriormente lo teniamos... Bien, ahora que ya sabemos lo que es, es una opción que se puede desactivar, y que viene así en los equipos a partir de Windows 7, pero hay otra cosa que no saben muchos... O casi nadie, y es que en los equipos portátiles cuando queda muy poca batería, automaticamente se pone el modo hibernación... :-O. 

Paso a explicar muy resumido que nos pasa con eso de la hibernación... Cuando hibernamos el PC se crea un archivo en el disco duro, guardando datos del equipo que ese momento están abiertos, o han sido abierto, y al volver al equipo no se borra el archivo, sino que se queda ahí... Eso significa, que si cogemos ese archivo y lo abrimos... Podemos encontrar users y passwords, entre otras cosas de nuestro equipo, ahí expuesto... Una charla muy interesante, y que seguramente también saque una entrada sóla para ella, y posiblemente lo haga en vídeo.


La última charla y para finalizar el evento de ponentes, dejaron a Alejandro Ramos(Profesor colaborador en el Master de Seguridad de la Universidad Europea de Madrid, para los módulos de análisis forense, fortificación de sistemas Linux y herramientas de seguridad) y Elías Grande (Ingeniero Técnico e Ingeniero Superior en Informática por la Universidad Rey Juan Carlos de Madrid y Máster en Seguridad de Tecnologías de la Información y de las Comunicaciones por la Universidad Europea de Madrid), explicandonos su servicio Odin, que viene siendo una herramienta para footprinting a lo grande. Nos hicieron unas demostraciones, y aunque esté en fase beta, tiene muy buena pinta, aunque ésta en modo privado y no vamos a poder usarlo por el momento... 


Pues esto es un resumen a la gran jornada realizada por la RootedCon. Espero con ansias la próxima, para aprender más de los grandes que van allí.

Un saludo,

Rubén Gutiérrez

@rgutga


lunes, 12 de septiembre de 2016

Mr. Robot Pwn Phone. El teléfono de Elliot DIY


Si, todos estamos enganchados a Mr. Robot y no es un secreto que nos gustan todos sus juguetes. El ultimo ha sido su nuevo teléfono.


Elliot's phone
La escena en la que aparece acompañado con la frase "A phone loaded with 103 network monitoring and attack tools. A dream device for pentesters and hackers" nos capturo a todos.

La compañía que lo desarrolla incluso ha empezado un concurso debido al creciente interés sobre el dispositivo.
Si no somos de los afortunados y tampoco podemos desembolsar los mas de $1000 que cuesta el terminal todavía tenemos una opción bastante mas asequible. Realizarlo nosotros mismos.

El dispositivo sobre el que se basa el Pwn Phone de Pwnie Express es un Nexus 5 que ronda los 100 - 130 € de segunda mano.

* Nota: el siguiente proceso realiza un full wipe al dispositivo. Lo primero que debemos hacer es un Backup de lo que queramos conservar.

Vamos a necesitar el siguiente material:

y el siguiente Software:


Para todo el proceso vamos a utilizar Nexus Root Toolkit que simplifica toda la tarea, automatiza las descargas necesarias y dispone de numerosos asistentes que nos guiaran por todos los pasos.

Ventana principal Nexus Root Toolkit 

Preparación

Lo primero es descargar e instalar Nexus Root Toolkit (en adelante NRT). La primera vez que lo iniciemos nos preguntara por el modelo de dispositivo y la versión de Android instalada.

Selección de modelo

Luego necesitamos instalar/confirmar que tenemos los drivers ADB (Android Debugging Bridge) para ello desde NRT vamos a "Full Driver Installation Guide" y completamos el asistente.

Suele resumirse en activar la depuración USB en el dispositivo, pestaña "Step 3" del asistente de NRT, Install Google Drivers y comprobar que todo funciona desde la pestaña "Step 4".

ADB drivers install
El siguiente punto es desbloquear el Bootloader, este paso realizara un wipe a todo el dispositivo y lo restaura de fabrica.
También lo realizamos a través de NRT con la opción "Unlock" de la ventana principal y nos guiara por una serie de pasos en los que deberemos aceptar el Unlock en la pantalla del dispositivo.

Volvemos a activar la depuración USB. Esto lo tenemos que repetir cada vez que instalemos o restauremos el dispositivo para que NRT pueda seguir comunicándose con el móvil.

Por ultimo para poder realizar la instalación necesitamos partir de la versión 5.1.1 de Android, por lo que desde NRT seleccionamos "Flash Stock + Unroot" y en el asistente marcamos que queremos instalar la ultima revisión de Android 5.1.1.

Factory version 5.1.1 - LMY48M
NRT descarga la imagen de fabrica y realiza todo el proceso con un asistente como en el resto de casos. Cuando el dispositivo se inicie con el nuevo sistema solo queda volver a activar la depuración USB y ya estamos listos para instalar Pwn Phone.


Instalación

Llegados a este punto vamos a instalar la ROM de Pwn Phone (aopp-0.1-20160817-EXPERIMENTAL-hammerhead.zip).
En NRT entramos en "Advanced Utilities" pulsamos "Flash ZIP files from: (Computer)" y en la ventana vamos añadiendo los ZIPs con el botón "Add ZIP's to flash".
Añadimos los zips descargados, aopp-0.1-20160817-EXPERIMENTAL-hammerhead.zip y UPDATE-SuperSU-v2.76-20160630161323.zip por este orden.
Ademas marcamos la opción de "Wipe Selected Partitions (Data, Cache, Dalvik)" y pulsamos en confirmar operación.

Instalación AOPP

Después de varios reinicios el dispositivo se inicia con el nuevo sistema. En el primer asistente debemos introducir una conexión Wireless para que el sistema AOPP pueda descargar todo el paquete de herramientas de Pwnie. Cuando termine de instalar pide un reinicio e instalara las actualizaciones disponibles.
Durante la primera instalación y actualización pide permisos de root y debemos concederlos para que termine correctamente.

Instalación Pwnie Tools

Finalmente tenemos un Pwn Phone casero como el del mismísimo Elliot. Aquí podemos ver el resultado.


Como bonus podemos seguir instalado herramientas para completar una de las mejores suites de Pentesting para nuestro dispositivo.

La Wiki del proyecto recomienda; Hacker's Keyboard, Terminal IDE, Chrome, WiFi Analyzer, BlueNMEA y Fing.

Personalmente añadiría a la lista; cSploit, zAnti, Buigdroid, Intercepter-NG, Fing, Packet Capture, USB Keyboard, DriveDroid, Nipper, sqlmapchik, DroidSQLi, VNC, s/ftp, RDP, VTS y no dejar de visitar las recomendaciones de nuestro compañero Vasco.


Belane


martes, 6 de septiembre de 2016

Auditando a TheFrequency - Vulnhub (Parte II)


Buenos días a todos!

Después de un largo tiempo sin publicar entrada, y después de que varios de mis compañeros me lo pidieran, os traigo la segunda y última parte del CTF "TheFrequency". 

Como ya dije en la primera parte de Auditando a "TheFrequency" - Vulnhub (Parte I) , esta máquina es muy peculiar y divertida, ya que se basa en el arte de la esteganografía,

Retomamos el reto donde lo dejamos, ya habíamos conseguido las claves para acceder a los dos primeros niveles del reto. De aquí en adelante, no tiene mucho misterio, deberemos seguir el mismo proceso que en los niveles anteriores para ir consiguiendo las claves de los diferentes niveles.


NIVEL 3

Seguimos la misma metodología que para el nivel 2, donde utilizábamos el programa fldigi para analizar los distintos modos digitales de nuestro audio.
Cerca del minuto 30:35 , empezamos a percibir un sonido muy extraño, que resultó ser el modo: BPSK31,  por lo que configuramos de nuevo la herramienta y ejecutamos.

Al igual que en anteriores niveles, es muy importante que la franja roja que observamos en la siguiente imagen (justo entre el 500 y 1000), se sitúe justo en esa posición, para este audio en concreto.


Tras analizar todo el mensaje, hemos conseguido:
NIVEL 3: THE PASSWORD FOR LEVEL THREE IS Ph4z3Sh1ftK3y3d

Ya tenemos la tercera password, así que realizaremos el mismo procedimiento, nos conectaremos por SFTP, consiguiendo un nuevo fichero frequency.txt. Al abrirlo, contiene parte de la clave privada, no toda, por tanto pasamos al siguiente nivel.


Como habéis podido comprobar, el proceso es el mismo para todos los niveles, así que a continuación pondré una captura de cada uno de los niveles, junto al modo de audio utilizado y la contraseña obtenida, para no alargar mucho el post.


NIVEL 4
MODO UTILIZADO: MT63
NIVEL 4: THE PASSWORD FOR LEVEL FOUR IS MT63-2000


NIVEL 5
MODO UTILIZADO: RTTY
NIVEL 5: THE PASSWORD FOR LEVEL FIVE IS WATSONGRAPH1931


NIVEL 6
MODO UTILIZADO: THROB
NIVEL 6: THE PASSWORD FOR LEVEL SIX IS THROBONTHISKNOB


ACCESO A ROOT

En este punto, ya disponemos de las contraseñas de cada uno de los niveles, por lo que habremos obtenido un fichero "frecuency.txt" en cada nivel, con un fragmento de la clave privada.


Unimos los ficheros en uno solo, unificando así todos los fragmentos de la clave privada y le damos permisos de lectura y ejecución para podernos conectar por el protocolo ssh y con el usuario root.


Este es el resultado de la clave privada:


Intentamos conectarnos, y ...BINGO!!!!! ACCESO A ROOT CONSEGUIDO!!!
Una vez dentro, encontramos un fichero llamado flag.txt, que contiene un enlace a un video de youtbe. El video no es nada más y nada menos que Notorious Big feat Frank Sinatra.


Y con esto, damos por finalizada la auditoría a la máquina TheFrequency.
Os invito a todos a que realicéis este CTF ya que es muy divertido y no se parece en nada a ninguno de los retos que hemos visto anteriormente en este blog.

Espero que os haya gustado y hasta la próxima!


jueves, 4 de agosto de 2016

We have more power than they think (Mr.Robot)

Buenas hackers! En este CTF se realizará un test de intrusión a una maquina vulnerable de Vulhub
Seguramente muchos de vosotros hayáis visto esta serie, y ahora se esta lanzando los nuevos capítulos de la segunda temporada:


Os animo a resolver el CTF antes de ver el nuevo capitulo de hoy. No lea más esta entrada e inicie el reto de ser root y capturar la bandera final!
Cualquier duda siempre puede consultar el vídeo ;)

Atención Spoiler!!


En esta PoC, se verá procedimientos para realizar un test de intrusión tales como un escaneo y enumeración de los servicios con nmap. Interacciones con el servidor web con nikto, ataques de fuerza bruta y subida de un archivo malicioso creado con msfvenom en php para obtener una sesión meterpreter, conectándose el servidor web mediante una petición http que hacemos nosotros con curl a nuestra maquina atacante.
Una vez obtenida la shell, veremos que nmap tiene setuid y es una versión obsoleta. Por lo cual en el modo interactivo podremos escalar privilegios a root.
Os dejo con el CTF:

Un saludo, Naivenom. 


sábado, 23 de julio de 2016

Curso Hacking Ético: VirtualBox y Kali Linux

Buenas chavales!

Hoy os traigo un nuevo vídeo, esta vez ya entramos en materia, y empezamos a instalar nuestra máquina virtual (VirtualBox), para ir preparando nuestro taller.

También haremos una breve introducción de que es Kali Linux, y un pequeño tutorial de como se hace la instalación desde 0.

El curso se pone en marcha, y empezamos a ver un poco de práctica en escritorio... ¡Ésto se pone interesante!

No olvidéis suscribiros al canal para poder recibir los vídeos en vuestro correo una vez colgados en YouTube.


Os dejo unos links, para poder realizar las instalaciones tanto de la máquina virtual, como de la distribución que usaremos. Más adelante, instalaremos otro sistema operativo (ésta vez vulnerable), para hacer las PoC's (Proof Of Concept).

https://www.virtualbox.org/
https://www.kali.org/


También os pongo una página interesante, con más de 400 comandos, para podáis ir practicando. En el siguiente vídeo veremos algunos de esos comandos, sobre todo lo más usados, pero siempre está bien que sepamos los máximos posibles, o por lo menos saber de una guía para buscarlos en caso de necesitarlos.

http://blog.desdelinux.net/mas-de-400-comandos-para-gnulinux-que-deberias-conocer/


Eso es todo con este vídeo.

Os espero en el próximo, más y mejor :)


Rubén Gutiérrez.
@rgutga.
www.cursohackingeticorabbithutch.tk


sábado, 28 de mayo de 2016

Ingeniería Social con SET y Metasploit


Buenas a todxs.

Hoy me estreno en este blog para presentaros una herramienta muy interesante orientada a la Ingeniería Social. Su nombre es SET (Social-Engineering Toolkit) y se encuentra disponible en la distribución Kali Linux.
La demo que vamos a realizar en cuestión, será la clonación (phishing) de la web de Facebook, a la vez que realizamos una infección mediante un applet de Java, que controlaremos posteriormente mediante Meterpetrer de Metasploit.
Ante todo, indicar que como obviamente todxs sabemos, esta actividad es meramente educativa y no debería usarse para cometer actos impuros.

Dicho lo dicho, ¡al turrón!

Lo primero que debemos hacer será ejecutar la herramienta en una terminal con el comando setoolkit y seleccionamos la primera opción del menú que se nos muestra: Social-Engineering Attacks.


En el siguiente menú tomaremos la segunda opción: Website Attack Vectors.


A continuación, se nos mostrarán diferentes tipos de ataques. Nosotros nos centraremos en el primero: Java Applet Attack Method.


Se nos mostrará otro nuevo submenú, donde elegiremos el modo en el que queremos crear el phishing. En este caso, haremos una clonación de una página con la segunda opción: Site Cloner.


Una vez seleccionado, se nos preguntará si vamos a usar NAT/Port Forwarding para nuestro ataque, pero como vamos a realizar la prueba en una red local pondremos: “no”.


Introducimos la IP de la máquina donde estamos albergando el phishing.


En el siguiente menú seleccionamos qué applet vamos a utilizar. Al tratarse de un ejemplo sencillo, no nos complicaremos y tiraremos de un applet de SET (opción 2).


En este punto es cuando introduciremos la web que deseamos clonar. Para esta demo he seleccionado Facebook.


Una vez introducida, la web se clonará y pasaremos a la selección del payload.


Para continuar bajo la premisa del mínimo esfuerzo y máxima eficiencia elegiremos la primera opción: Meterpreter Memory Injection (DEFAULT) y podremos el puerto 443 en escucha:


Dentro de la opción elegida utilizaremos Reverse TCP, para que sea la victima la que se conecte a nosotros.


Llegados a este punto, ¡habemus phishing!
Veremos cómo se levanta el servidor Apache2 para publicar nuestra web (ya sabéis… /var/www/) y a continuación se ejecutará el Framework Metasploit.


Ahora abriremos desde otro equipo (o máquina virtual) que tengamos en nuestra red, la IP dónde tenemos el phishing.
En este punto, si queréis, se podría hacer un DNS Spoofing para redirigir el tráfico de la víctima cuanto intente acceder a facebook.com hacia nuestra IP (entre otras cositas que se os ocurran).

Pero ahora tenemos un problema… “con la iglesia hemos dado, Sancho”.
Según hemos planteado este ataque, si tenemos actualizado Java SE a su última versión, se nos bloqueará la infección mediante el applet (pero mantendremos el phishing, eso sí). Una mala costumbre que tiene Java de no confiar en las firmas autofirmadas…


Para saltarnos este bloqueo tendremos que añadir en la configuración del Panel de Control de Java la IP del atacante. Sí, lo sé… nadie va a infectarse con el applet, pero recordad que tenéis la posibilidad de lanzar vuestro propio applet o utilizar otros tipos de ataques (además es un ejemplo educativo y lo sabéis).


Añadida la IP, procedemos a acceder a través de un navegador fantástico como es IE y aceptamos que somos unos incautos que queremos ser infectados a pesar de la notificación de riesgo de seguridad que nos emiten.


Una vez aceptado e introducidos las credenciales de nuestra cuenta, se nos redirigirá a la página oficial de Facebook, como si nos hubiésemos equivocado al introducir las credenciales y aquí nadie se hubiera comido un bicho rico, rico y con fundamento.


Una vez infectado el sistema de la víctima, en nuestra máquina atacante podremos ver cómo se ha registrado en el Meterpreter una nueva sesión.


Para ver las sesiones activas utilizaremos el comando sessions y para acceder a una de ellas: sessions -i númeroDeSesion.


Para comprobar que todo funciona correctamente, podemos utilizar el comando preferido por los stalkers: screenshot


Et Voilà!
Con esto finiquitamos el Briconsejo de hoy, no olvidéis echar el sustrato, siempre mucho sustrato para los geranios.


“La educación es el arma más poderosa que se puede usar para cambiar el mundo” y no lo digo yo, lo dijo Mandela.


Pablo Lorenzo


martes, 24 de mayo de 2016

Toolkits para hacking (II): Distribuciones para auditorías de seguridad

Muy buenos días,

Seguimos con la segunda parte de Toolkits para hacking, pero una vez listados los sistemas operativos seguros, es la hora del ofensiva. Por eso en este artículo se expondrá una completa lista de las distribuciones para pentesting y aditorías de seguridad que existen:

Kali Linux 


Nombre Kali Linux
Descripción La distro para especialistas de la seguridad por excelencia. Creada por Offensive Security y basada en Debian. Contiene cientos de herramientas centradas en auditar la seguridad. Disponible para IA-32 (x86-32), AMD64 (x86-64) y ARM, por lo que también puede ser instalada en equipos con chips ARM o placas SBC como la CubieBoard, Raspberry Pi, etc. Como curiosidad, decir que aparece en la serie Mr. Robot.
Especialidad Test de penetración, análisis forense y auditorías de seguridad
¿Actualizada? Sí
Web del proyecto Kali

BlackArch 


Nombre BlackArch
Descripción BlackArch es otra distro Linux basada en Arch Linux con un enorme repositorio de herramientas llegando casi a los 1500 paquetes. Las herramientas pueden ser instaladas individualmente o en grupos para customizarlas a nuestro gusto, algo que puede ser un extra. Además de las herramientas, también existen diversas ISOs con diferentes window managers. En la web puedes encontrar las imágenes para 32 y 64-bit, tanto completas (4.5GB) como otras de menor peso (350MB aprox.) “Netinstall” que contiene un sistema básico para luego instalar desde la red.
Especialidad Test de penetración, análisis forense y auditorías de seguridad en general
¿Actualizada? Sí
Web del proyecto BlackArch

ArchStrike (anteriormente llamado ArchAssault)


Nombre ArchStrike
Descripción ArchStrike no es una distro en sí, es el resultado del lavado de cara de ArchAssault, un repositorio del que conseguir un pack pensado para hacking. Contiene unas 1400 herramientas para seguridad que puedes instalar sobre Arch Linux.
Especialidad Test de penetración, análisis forense y auditorías de seguridad
¿Actualizada? Sí
Web del proyecto ArchStrike

Backbox


Nombre BackBox
Descripción BackBox es una distribución italiana basada en Ubuntu Linux y con un window manager Xfce ligero, diseñada para ser sencilla, rápida y con una buena caja de herramientas para hacking. Disponible tanto para x86 de 32 como de 64-bit.
Especialidad Test de penetración, análisis forense y auditorías de seguridad en general
¿Actualizada? Sí
Web del proyecto BackBox

Pentoo


Nombre Pentoo
Descripción Pentoo como se puede deducir de su nombre se basada en Gentoo con herramientas orientadas al pentesting. Al estar basada en Gentoo, junto con BlackArch, no es de las más sencillas. Pero si te gustan los ports al estilo BSD, su gestor de paquetes Portage te gustará. Si te animas a descargarlo, sus imágenes pueden ser arrancadas en modo Live tanto desde un disco óptico hasta una memoria USB, y gracias a su demanda de recursos, en parte por su interfaz Xfce, puede ser instalada en equipos con hardware menos potente.
Especialidad Test de penetración, análisis forense y auditorías de seguridad en general
¿Actualizada? No (2015)
Web del proyecto Pentoo

CAINE 


Nombre CAINE
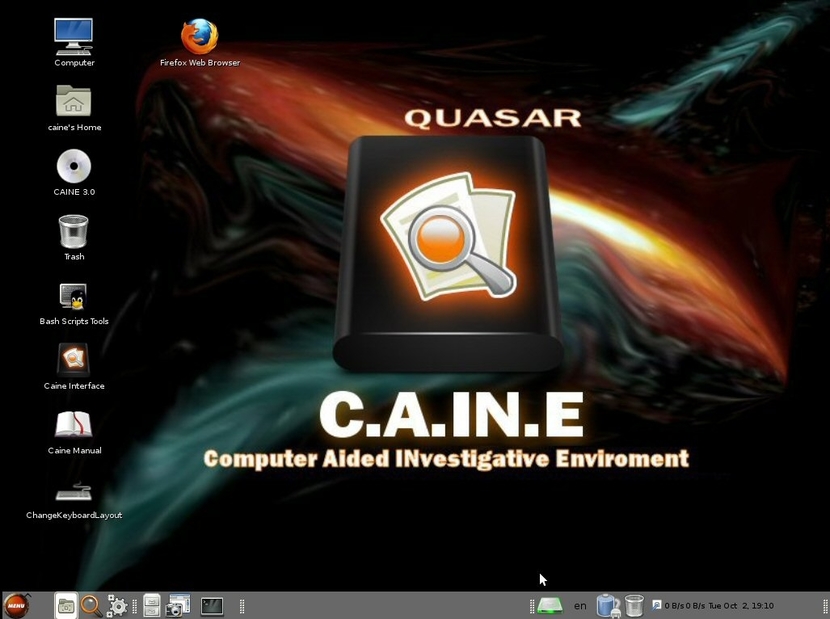
Descripción CAINE (acrónimo de Computer Aided Investigative Environment) también de origen italiana y basada en Debian. En este caso, Nanni Bassetti, su padre, la ha creado especialmente para el análisis forense digital desde un entorno sencillo, una interfaz amigable y herramientas igualmente amigables.
Especialidad Análisis forense
¿Actualizada? No (2015)
Web del proyecto CAINE

Parrot Security OS 


Nombre Parrot Security OS
Descripción Parrot Security OS (ParrotSec) es una distro con base Debian, la cual tenemos que agradecer al equipo de desarrollo Frozenbox. El equipo ha optado por un entorno MATE, un fork de GNOME 2 y por el display manager LightDM por defecto. Incluye muchas herramientas, superando el medio millar de ellas y colocándose como una de las más completas. Desde la web oficial podrás encontrar las imágenes ISO para 32 y 64-bit de la Standard Edition (2GB ligera y portable), Full Edition (3GB más completa), Cloud Edition (para su uso desde la nube de forma remota), y también las imágenes para sistemas ARM, para poderlas instalar incluso en placas SBCs como CubieBoard, Raspberry Pi 2 y Raspberry Pi 3.
Especialidad Test de penetración, análisis forense y auditorías de seguridad en general
¿Actualizada? Sí
Web del proyecto ParrotSec


Onion Security 


Nombre Onion Security
Descripción Onion Security Linux es otra distro basada en Ubuntu. Al ser un Live está lista para usar en minutos y aunque se puede también integrar en el artículo Toolkit para hacking I, he visto oportuno incluirla aquí por algunas de las herramientas que integra. Entre éstas se pueden incluir sistemas de detección de intrusos, monitores de seguridad para redes, log management, paquetes como Snort, Suricata, Bro, OSSEC, Squil, Squert, ELSA, Xplico, NetworkMiner, y otras muchas herramientas de seguridad.
Especialidad Redes
¿Actualizada? Sí
Web del proyecto Security Onion

 Santoku Linux 


Nombre Santoku Linux
Descripción Santoku Linux, hereda su nombre de un cuchillo japonés y es otra de las más conocidas. Básicamente es una distro Linux con SDKs, drivers, GUI framework preconfigurado (PyGTK), sistemas de autodetección y setup de nuevos dispositivos móviles conectados, herramientas para análisis forense para imágenes NAND flash, tarjetas de memoria, RAM, firmware flashing para diferentes fabricantes, scripts interesantes, tools para análisis de malware en dispositivos móviles, test de seguridad, etc.
Especialidad Análisis forense digital y pentesting en dispositivos móviles
¿Actualizada? Sí
Web del proyecto Santoku Linux

DEFT


Nombre DEFT
Descripción DEFT Linux (acrónimo de Digital Evidence & Forensics Toolkit) con raices italianas, fue iniciada por Stefano Fratepietro usando como base Ubuntu. En cuanto a características tiene similitudes con Santoku, así que puede ser una altenrativa a ésta.
Especialidad Análisis forense digital, en especial para dispositivos móviles
¿Actualizada? No (2015)
Web del proyecto DEFT

Samurai Web Testing Framework 


Nombre Samurai Web Testing Framework
Descripción Samurai Web Testing Framework es un Live que podéis descargar comprimido en un ZIP de unos 3.8GB. Incluye una recopilación de software de código abierto y otras herramientas free para realizar prácticas de seguridad en webs. Entre las herramientas puedes encontrar w3af, burp, BeEF, AJAXShell, y muchas más, todas preinstaladas y preconfiguradas listas para usar.
Especialidad Análisis de seguridad en websites
¿Actualizada? Sí
Web del proyecto Samurai WTF

Weakerth4n 


Nombre Weakerth4n
Descripción Weakerth4n Linux se basa en Debian con Fluxbox y una gran colección de herramientas para pruebas de seguridad en redes WiFi. Es impresionante y te recomiendo probarla, aunque la última versión aun está en fase Beta, pero el buen trabajo de desarrollo te haga que pases por alto ese detalle.
Especialidad Auditoría de seguridad en redes WiFi
¿Actualizada? Sí
Web del proyecto Weakerthan

PHLAK 


Nombre PHLAK
Descripción PHLAK, no tan conocida, pero es un sistema modular de seguridad en vivo. Es un derivado de la distro Morphix a la que se le ha agregado un conjunto de herramientas profesionales orientados a la seguridad. Existen dos formatos de ISO: Fatman (CD) y una más ligera llamada Littleboy (USB).
Especialidad Test de penetración y auditorías de seguridad en general
¿Actualizada? No (2013)
Web del proyecto PHLAK

UbnHD2 


Nombre UbnHD2
Descripción UbnHD2 te permite realizar pruebas de penetración en dispositivos móviles. Se basa en Ubuntu/Debian y se ejecuta de forma nativa en un dispositivo HTC HD2. Se encontraba en fase Beta de desarrollo, por tanto algunas funcionalidades no funcionan adecuadamente, aunque últimamente el proyecto parece apagado.
Especialidad Test de penetración y auditorías de seguridad en dispositivos móviles
¿Actualizada? No (2014)
Web del proyecto Ubnhd2

Matriux


Nombre Matriux
Descripción Matriux, miembro de la OIN (Open Invention Network), consiste en un poderoso conjunto de herramientas libres y de código abierto que pueden ser utilizadas para varios propósitos como el pentesting, análisis forense digital, y todo tipo de pruebas de seguridad. No necesita de instalación, ya que puede ser ejecutado desde un entorno Live o, si lo prefieres, ser instalado en el tu equipo con solo seguir unos pasos sencillos. Anteriormente basada en Ubuntu, los últimos lanzamientos se basaron en Debian. Y como indican en la web del proyecto, Matriux contiene un gran arsenal de herramientas.
Especialidad Test de penetración, análisis forense digital y auditorías de seguridad en general
¿Actualizada? No (2013)
Web del proyecto Matriux

Bugtraq


Nombre Bugtraq
Descripción La distro ofensiva española se llama Butraq, aunque también es una lista de email para publicar vulnerabilidades de software y hardware... La puedes encontrar desde la web en diferentes versiones: basada tanto en Ubuntu, como en Debian y openSUSE, para 32 y 64-bit excepto en openSUSE, que solo se encuentra para 32-bit. En las dos primeras se puede descargar con entorno GNOME, Xfce y KDE, aunque en la versión basada en openSUSE solo está disponible con KDE y una imagen .VMX para virtualizar. Por cierto, el mismo grupo de desarrollo también aporta una app para Android llamada Bugtroid.
Especialidad Test de penetración, análisis forense digital y auditorías de seguridad en general
¿Actualizada? No (2013)
Web del proyecto Bugtraq

BackTrack 


Nombre BackTrack
Descripción BackTrack se quedó en la versión 5rc3, como sabes. Desde entonces su desarrollo se ha detenido y ha dejado paso a proyectos como Kali, aunque aun sigue utilizándose. Surge con la fusión de dos proyectos orientados a seguridad: Auditor y WHAX. Ésta última era una evolución de Whoppix (White Hat Knoppix) y evidentemente basada en Knoppix, aunque luego pasó a basarse en SLAX y finalmente en Ubuntu. Por cierto, está incluida como la herramienta número 7 en el Top Network Security Tools (véase sectools.org).
Especialidad Test de penetración, análisis forense digital y auditorías de seguridad en general
¿Actualizada? No (2012)
Web del proyecto BackTrack

NodeZero Linux 


Nombre NodeZero
Descripción NodeZero, tomando como base Ubuntu, está diseñada para ser un completo sistema usado para el pentesting. Desgraciadamente el proyecto no ha tenido actividad desde la versión 2.0.
Especialidad Test de penetración, análisis forense digital y auditorías de seguridad en general
¿Actualizada? No (2011)
Web del proyecto NodeZero

BlackBuntu


Nombre BlackBuntu
Descripción BlackBuntu, otro proyecto abandonado desde 2013. Nació como una distro basada en Ubuntu y diseñada para aprender y testar la seguridad.
Especialidad Test de penetración, análisis forense digital y auditorías de seguridad en general
¿Actualizada? No (2013)
Web del proyecto Blackbuntu

Knoppix STD 


Nombre Knoppix STD
Descripción Knoppix, una vieja conocida creada por Klaus Knopper y basada en Debian. De ésta nace Knoppix STD (Security Tools Distribution), con un conjunto de herramientas orientadas a la seguridad (contraseñas, cifrado, forense, firewall, honeypots, detección de intrusiones, pruebas de penetración, etc.).
Especialidad Test de penetración, análisis forense digital y auditorías de seguridad en general
¿Actualizada? No (2004)
Web del proyecto Knoppix STD

Cyborg Hawk Linux 


Nombre Cyborg Hawk Linux
Descripción Cyborg Hawk Linux es la distro más avanzada del mundo para pentesting, al menos eso dicen desde su web. La puedes encontrar para su descarga en dos ediciones, Cyborg Hawk Linux y otra más básica denominada Cyborg Essentials (basada en Debian).
Especialidad Test de penetración, análisis forense digital y auditorías de seguridad en general
¿Actualizada? No (2015)
Web del proyecto Cyborg Hawk Linux

Fedora Security Spin 


Nombre Fedora Security Spin
Descripción Fedora Security Spin o Fedora Security Lab (FSL) está orientada a la seguridad, con su última versión basada en Fedora 23. Como sabes, Fedora creó una serie de grupos de trabajo para crear diferentes “sabores” de la distro Fedora y a los que denominan “spin”. Uno de estos spin da vida a FSL para ofrecer un entorno específico para pentesting. Incluye herramientas de análisis de código, análisis forense, detección de intrusos, análisis de seguridad general, herramientas para obtener passwords, reconocimiento, VoIP, wireless, web, etc.
Especialidad Test de penetración, análisis forense digital y auditorías de seguridad en general
¿Actualizada? Sí
Web del proyecto FSL

Live Hacking OS 


Nombre Live Hacking OS
Descripción Live Hacking OS es un sistema focalizado en test de penetración y ethical hacking. Al ser una imagen viva, no requiere de instalación y en cuestión de minutos puedes desplegar todas sus herramientas con facilidad.
Especialidad Test de penetración y ethical hacking
¿Actualizada? No (2011)
Web del proyecto LiveHack

Network Security Toolkit (NST) 


Nombre Live Hacking OS
Descripción NTS se basa en Fedora y sus desarrolladores Ronal W. Henderson y Paul Blankenbaker han incluido un completo kit de hramientas sobre seguridad.
Especialidad Test de penetración, análisis forense digital y auditorías de seguridad en general
¿Actualizada? No (2015)
Web del proyecto NST

GnackTrack 


Nombre GnackTrack
Descripción GnackTrack es un proyecto orientado a la seguridad cuyas siglas vienen de GNome + bACKTRACK, por tanto ya te da una pista de lo que te puedes encontrar...
Especialidad Test de penetración, análisis forense digital y auditorías de seguridad en general
¿Actualizada? No (2010)
Web del proyecto GnackTrack

Xiaopan OS 


Nombre Xiaopan OS
Descripción Xiaopan OS es otra distro recomendable. Sencilla y pensada tanto para expertos como para principiantes. Incluye multitud de herramientas para penetrar redes sin cables con protección WPA, WPA2, WPS y WEP. Basada en un sistema ligero conocido como TCL (Tiny Core Linux), tiene una interfaz gráfica ligera a la vez que simple. Entre las herramientas que incluye está Inflator, Aircrack-ng, Minidwep GTK, wifite, etc., además de incluir soporte para tarjetas de red RTL818L, RT3070, ARC9271, entre otras.
Especialidad Análisis de seguridad en redes WiFi
¿Actualizada? Sí
Web del proyecto Xiaopan OS

WiFiSlax 


Nombre WiFiSlax
Descripción WiFiSlax es otro proyecto con sabor español, una distro basada en un inicio en Knoppix, luego en Debian y ahora en Slax. BackTrack también está relacionado con este proyecto, ya que se trabajó para integrar gran cantidad de funcionalidades de esta distro en WiFiSlax. Un Live diseñado para auditorías de seguridad, enfocado sobre todo para auditar redes wireless por su gran cantidad de herramientas para estos fines y el gran número de controladores incluidos para detectar gran número de tarjetas de red cableadas e inalámbricas la hacen idónea para ello.
Especialidad Análisis de seguridad en redes WiFi
¿Actualizada? Sí
Web del proyecto WifiSlax

Beini 


Nombre Beini
Descripción Beini fue pensada para auditar redes domésticas inalámbricas. Se basa en la distribución Tiny Core Linux, por lo que es muy ligera con apenas un peso de 47MB. Implementa gran cantidad de herramientas para redes WiFi, incluso dispone de una GUI para facilitar el uso de aircrack-ng denominada FeedingBottle.
Especialidad Análisis de seguridad en redes WiFi
¿Actualizada? No (2013)
Web del proyecto Beini

Wifiway 


Nombre Wifiway
Descripción Wifiway es otra distro para auditar redes WiFi, como habrás deducido por su nombre. En este caso el peso de la ISO es de entorno 1GB y se basada en Ubuntu.
Especialidad Análisis de seguridad en redes WiFi
¿Actualizada? Sí
Web del proyecto WifiWay

 SkyRock OS


Nombre SpyRock OS
Descripción Distro mexicana desarrollada por Andrés Montoya y tomando como base Ubuntu Linux. Integra gran cantidad de herramientas para hacking y penetración, incluyendo también herramientas de análisis forense y redes.
Especialidad Test de penetración, análisis forense y auditorías de seguridad
¿Actualizada? Sí
Web del proyecto SkyRock OS

Ahora ya tenéis las herramientas, en la próxima entrada (III) os daremos objetivos para usarlas...

Google Analytics