
Buenas haxors hoy vamos a hablar de unas herramientas que ya tienen cierta solera y que hemos mencionado alguna de ellas en algún post anterior.
"Aiii amo amo! mire que tiene usted memoria de sardina mareada y enlatada... seguro que no recuerda que el amo soy yo??? aii no me pegue que era broma!"
"Como no puede abrir el ordenador que pasa?? no puede seguir viendo imágenes de Ovejas??? como??? que dice??? que ahora le gustan mas las cabras?? pero que le habrán hecho! madre mía! no tiene perdón usted!"

" todo tiene solución... menos la depravación del amo!"
Para esto voy a hablaros de varias herramientas OPHCRACK , FGDump, John The Ripper, Hashcat y el comando UNSHADOW.(al final o se hace completo o no vamos a perder el tiempo no? jijij)
WINDOWS
Opcrack tiene varios formatos, se puede instalar dentro de Windows, Linux o para mi la versión mas útil, que es llevarlo en un LIVE USB que nos automatiza todo el trabajo y aparte nos da mas herramientas útiles aparte de tener un sistema Linux ligero que si no se tiene acceso a la maquina real... pude ser hasta útil en muchos casos.
"... si amo si también crakea contraseñas .. pero para que quiere usted eso?? ahh entiendo... quiere entrar en algún sitio sin permiso... pues NO! el esbirro no va a ir a la cárcel para que usted robe ovejas y cabras! maldito sea! AY AY! ...!"
El archivo SAM es un archivo que se encuentra dentro de Windows en vuestro disco duro local :


Si intentáis abrirlo no os lo va a permitir ya que se trata de un archivo que arranca junto al sistema y por muchos permisos que tengáis no os va a dejar manipularlo de ninguna manera.... Espera corrijo esta afirmación ... de ninguna manera convencional (pero esto lo veremos mas adelante). <Dentro del Archivo se encuentran tanto los nombre de usuarios en RAW (A palo seco) y los HASHES (Contraseñas después de sufrir un cifrado) teniendo este formato:

El sistema que mencionamos arriba se puede usar o bien como programa o bien como sistema operativo Live.
OPHCRACK LIVE USB o DVD

En el caso de utilizar un USB Live o DVD lo que el propio programa hará es arrancar el sistema operativo y preguntarnos varias opciones a la entrada tal como se ve en la imágen. cuando termina de arrancar el mismo busca automáticamente el archivo SAM (el cual no esta protegido en ese momento ya que Windows esta totalmente inactivo). Una vez tiene el archivo el mismo comenzara el proceso de craqueo, dependiendo el éxito el proceso en la complejidad de la contraseña.

"Amo ya sabemos todos que la suya es ovejalover666 a quien pretende engañar... que? que quiere probar a ver cuanto tardamos eso esta hecho... aunque es tan lerdo que tiene la clave y su usuario MASTEROFEVIL puestos en un postit en el teclado! MERLUZO!"
Y SI TENEMOS ACCESO AL SISTEMA?
Habra casos en los que si tengamos acceso al equipo pero por motivos X (en los que no vamos a entrar) queremos los usuarios y contraseñas del sistema. Esto como hemos comentado puede ser un problema ya que el archivo SAM es un ser intocable ...
"Amo ve, el archivo SAM es como yo un ser único y especial que cuando se le necesita esta ocupado haciendo algo útil... usted es mas bien como la papelera de reciclaje... traga toda la mierda y encima da gracias... Ay leche no me pegue! Ay!"
Para ello hay una herramienta que nos facilita el trabajo llamada FGDump que si tenemos ciertos privilegios de administrador nos permite hacer una copia del archivo SAM del sistema para posteriormente craquearlo por diferentes métodos.
ADVERTENCIA: FgDump lo detectan los antivirus como software malicioso... y la pagina aparece como NO SEGURA.


En caso de tener dudas sobre que tipo de HASH estamos manejando lo mejor es utilizar la herramienta llamada Hash Identifier que viene entre las herramientas preinstaladas en Kali
Ahora solo queda descifrar las contraseñas y todo depende de como haya sido de precavido el usuario... al final si tiene cierta idea nos puede hacer de esta tarea algo TITANICO o algo realmente sencillo si es alguna de las contraseñas mas utilizadas. Haremos este proceso parandolo una vez tengamos éxito:
1º Inslaremos la aplicacion:
Lanzamos el craqueo
En caso de no tener éxito por este método ... siempre podemos utilizar los programas que hemos mencionado arriba para buscar la contraseña.
Todo lo explicado en este articulo se hace con fin meramente divulgativo para que la gente sea consciente de lo fácil que puede ser para un atacante quitarnos las contraseñas que creíamos "seguras" o incluso sacar las contraseñas en nuestros equipos si tienen acceso . No nos hacemos responsables de la mala utilización del contenido de este articulo.
ADVERTENCIA: FgDump lo detectan los antivirus como software malicioso... y la pagina aparece como NO SEGURA.
Una vez tenemos el archivo en nuestro poder tenemos varias opciones para descifrarlo
- CRACKSTATION: Para mi una de las opciones mas rápidas, ingresamos el hash de la clave, si no tiene mucha seguridad o es una clave que existe en su base de datos nos dará el resultado en un plis!
- Hashcat: Programa que puede utilizar la potencia gráfica de nuestro equipo para crackear de forma rápida cualquier contraseña por fuerza bruta. Esto acelera el proceso un montón ya que no hay pieza en un ordenador que procese mas rápido que una gráfica. La contrapartida es que la temperatura puede subir ... y si no ponemos bien los parámetros podemos dañarla. Necesitaremos para esto un Diccionario TOCHO como podría ser el de crackstation o algún otro que tengamos o hayamos creado por ejemplo con la herramienta YOW que presento el compañero Juan en el blog . Para mas dudas aqui teneis tambien su manual en castellano: <AQUI!>
- Ophcrack: La variante del Live OS pero en programa instalable bajo Windows o Linux que nos permite utilizar toda la potencia de las tablas rainbow bajo estos sistemas. Este programa tiene como pega el tener que descargarnos los archivos de tablas rainbow que al pesar bastante hay veces que nos imposibilitan la tarea de hacerlo desde una maquina virtual por falta de espacio.
 |
| El origen de las tablas RAINBOW |
LINUX
Los datos de conexión de los usuarios en Linux se encuentran almacenados en 2 ficheros diferentes /etc/shadow y /etc/passwd si los abrimos por separado esto es lo que nos muestran:
/etc/shadow
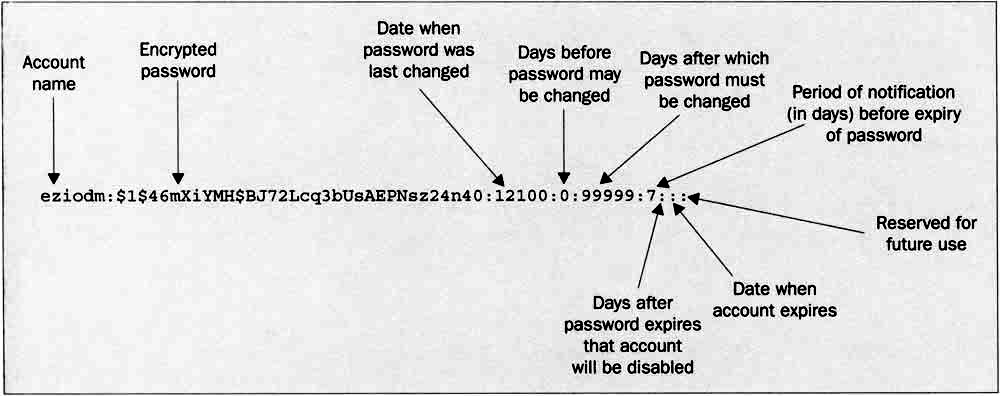
/etc/passwd

Para poder manejar correctamente estos archivos lo que vamos a hacer es juntarlos con el comando UNSHADOW para posteriormente descifrarlos usando John the Ripper.
"No amo NO! No podemos UNSHADOW cabra-oveja... AL RINCON DE PENSAR!!!!"
$ sudo /usr/sbin/unshadow /etc/passwd /etc/shadow > /tmp/crack.password.db
Las contraseñas del sistema se encuentran cifradas y hay varios algoritmos hash usados según como comienza el hash:
$1$=MD5      (22 caracteres)
$2$=blowfish
$5$=SHA-256  (43 Caracteres)
$6$=SHA-512  (86 Caracteres)
 |
| Este si que tiene clase ¿eh? |
Ahora solo queda descifrar las contraseñas y todo depende de como haya sido de precavido el usuario... al final si tiene cierta idea nos puede hacer de esta tarea algo TITANICO o algo realmente sencillo si es alguna de las contraseñas mas utilizadas. Haremos este proceso parandolo una vez tengamos éxito:
1º Inslaremos la aplicacion:
sudo apt install john
Lanzamos el craqueo
$ john /tmp/crack.password.db
En caso de no tener éxito por este método ... siempre podemos utilizar los programas que hemos mencionado arriba para buscar la contraseña.
Todo lo explicado en este articulo se hace con fin meramente divulgativo para que la gente sea consciente de lo fácil que puede ser para un atacante quitarnos las contraseñas que creíamos "seguras" o incluso sacar las contraseñas en nuestros equipos si tienen acceso . No nos hacemos responsables de la mala utilización del contenido de este articulo.
Nebu_73


