
Buenas chavales!!
Pues hoy os traigo una entrada en la que explicaré brevemente todas las charlas en las que pude asistir en la RootedCon Valencia 2016.

La agenda quedó de la siguiente manera:
Jordi Ubach @jubachm - ¿A qué piso va?
Pablo Gonzalez @pablogonzalezpe- PSBot: No tools, but no problem! With Powershell.
Fernando Perera - Home Cracking, contruyendo nuestro Clúster.
Juan Blanco - Defensive security: Current trends and how to apply them.
Ramon Pinagua - Bad Hibernation
Alejandro Ramos @aramosf y Elias Grande @3grander - Odín

Pues empezamos la mañana amenizados por los presentadores, que son unos fenomenos, y enseguida nos pusimos con la primera charla, para despertarnos un poco.
La charla de Jordi Ubach (Informática de sistemas en la Uned, 10 años en electrónica y desarrollo industrial S.A.T. 24/7, 6 años en programación aplicaciones gestión (últimos 2 años combinándolo con seguridad informática), trataba de la [IN]seguridad que hay en todo lo referente a los dispositivos industriales. Nos puso unas cuantas PoC (Pruebas de conceptos) sobre como se puede entrar en los parámetros de ascensores, plantas de gas, plantas de producción fotovoltaica... Trataba de explicarnos las vulnerabilidades que hay incluso públicas, de como poder entrar y manejar a nuestro antojo la producción de una empresa o planta, la poca seguridad o nula por parte de los fabricantes y la pasividad de los técnicos de seguridad y TI de las empresas para poner remedio a ello. En éste caso no hizo ninguna demostración en nada relacionado con crítico o muy crítico (centrales nucleares...).
Fue una gran charla, realizada por un profesional que sabe muy bien de lo que habla. Una información muy útil, que hay que tener muy encuenta para saber en que estado de exposición estamos y lo poco que no está pasando para todo lo que podría pasar.

La segunda charla del día fue para Pablo Gonzalez (Ingeniero Técnico en Informática de Sistemas e Ingeniero en Informática por la Universidad Rey Juan Carlos), hablando de como buscarse la vida cuando no tienes herramientas para hacer un pentest. Nos enseñó un pequeño bot con el que facilitarnos el trabajo en caso que no podamos "tocar" nada. En resumidas cuentas, fue una charla muy interesante con una PoC en directo de como hacerlo funcionar. Lo resumo mucho, por el tema de que tiene una entrada en el blog de elladodelmal, explicando él mismo el uso de dicho bot. Posiblemente saque entrada de ello.
http://www.elladodelmal.com/2015/04/psbot-dame-powershell-y-movere-el-mundo.html

La tercera charla fue para el novato en ésto de las charlas Fernando Perera (Ingeniero en Informática por la Universidad Autónoma de Barcelona), que para ser su primera charla nos dejó sorprendidos de lo profesional que estuvo en ella, sino lo llega a decir él, yo de seguro que no lo hubiera sabido. En la charla que ofreció, nos ofrecia un punto de vista para hacer un equipo para el cracking de contraseñas. En su caso, y gracias a su empresa y unos de los patrocinadores del evento LAYAKK, nos mostró el equipo que montaron para explicarnos los resultados obtenidos de ellos y la investigación para encontrar esos componentes, en resumidas cuentas... 3 monstruos de equipos, creo recordar algunas especificaciones eran... 4 gráficas potentes por equipo, disco duro ssd, procesador i7... Para que os hagáis una idea, algo para no todos los bolsillos.
Algunos asistentes en el turno de preguntas, les preguntaron el porqué no usar un servicio de terceros para hacer el cracking de contraseñas, que saldría más económico... La justificación fue que tienen muchos datos privados de empresas que no pueden dar a terceros. Es un buen punto de vista, y a tener en cuenta a la hora de contratar un servicio de éste tipo, que la privacidad va a estar asegurada.

En la cuarta charla nos encontramos a Juan Blanco(10 años de experiencia en el campo de la seguridad informática. A lo largo de su carrera ha trabajado en 4 SOCs y 2 fabricantes de seguridad), dándonos una charla amena con buenos ejemplos extrapolados de estudios realizados en EEUU en otros ámbitos de empresa. Resumiendo su charla, fue que a una empresa atacar, la van a atacar... ¿Cuándo? A lo mejor ya están dentro, pero hay que hacer un planning para poder contener con lo mínimo, lo máximo. Explicó un poco como gestionar y mejorar la seguridad de las organizaciones, mejorando el tiempo y la calidad de la respuesta ante incidentes de seguridad.

La penúltima charla fue para Ramon Pinagua(Ha trabajado como Penstester desde hace mas de 16 años para compañías como INNEVIS y S21SEC. Actualmente ejerce como analista de seguridad y manager del departamento de ciberseguridad de INNEVIS), en éste caso habló solo de la parte de hibernación de Windows, una cosa a muy tener en cuenta. ¿Qué és eso de la hibernación? Bueno, para quien no lo sepa, en los ordenadores hay una opción para cuando no lo estamos usando, y no queremos perder lo que estamos haciendo en ese momento apagando el equipo, podemos hinbernarlo, y así cuando volvamos pulsando una tecla, volvemos a tener el escritorio como anteriormente lo teniamos... Bien, ahora que ya sabemos lo que es, es una opción que se puede desactivar, y que viene así en los equipos a partir de Windows 7, pero hay otra cosa que no saben muchos... O casi nadie, y es que en los equipos portátiles cuando queda muy poca batería, automaticamente se pone el modo hibernación... :-O.
Paso a explicar muy resumido que nos pasa con eso de la hibernación... Cuando hibernamos el PC se crea un archivo en el disco duro, guardando datos del equipo que ese momento están abiertos, o han sido abierto, y al volver al equipo no se borra el archivo, sino que se queda ahí... Eso significa, que si cogemos ese archivo y lo abrimos... Podemos encontrar users y passwords, entre otras cosas de nuestro equipo, ahí expuesto... Una charla muy interesante, y que seguramente también saque una entrada sóla para ella, y posiblemente lo haga en vídeo.

La última charla y para finalizar el evento de ponentes, dejaron a Alejandro Ramos(Profesor colaborador en el Master de Seguridad de la Universidad Europea de Madrid, para los módulos de análisis forense, fortificación de sistemas Linux y herramientas de seguridad) y Elías Grande (Ingeniero Técnico e Ingeniero Superior en Informática por la Universidad Rey Juan Carlos de Madrid y Máster en Seguridad de Tecnologías de la Información y de las Comunicaciones por la Universidad Europea de Madrid), explicandonos su servicio Odin, que viene siendo una herramienta para footprinting a lo grande. Nos hicieron unas demostraciones, y aunque esté en fase beta, tiene muy buena pinta, aunque ésta en modo privado y no vamos a poder usarlo por el momento...

Pues esto es un resumen a la gran jornada realizada por la RootedCon. Espero con ansias la próxima, para aprender más de los grandes que van allí.
Un saludo,
Rubén Gutiérrez
@rgutga
Pues hoy os traigo una entrada en la que explicaré brevemente todas las charlas en las que pude asistir en la RootedCon Valencia 2016.

La agenda quedó de la siguiente manera:
Jordi Ubach @jubachm - ¿A qué piso va?
Pablo Gonzalez @pablogonzalezpe- PSBot: No tools, but no problem! With Powershell.
Fernando Perera - Home Cracking, contruyendo nuestro Clúster.
Juan Blanco - Defensive security: Current trends and how to apply them.
Ramon Pinagua - Bad Hibernation
Alejandro Ramos @aramosf y Elias Grande @3grander - Odín

Pues empezamos la mañana amenizados por los presentadores, que son unos fenomenos, y enseguida nos pusimos con la primera charla, para despertarnos un poco.
La charla de Jordi Ubach (Informática de sistemas en la Uned, 10 años en electrónica y desarrollo industrial S.A.T. 24/7, 6 años en programación aplicaciones gestión (últimos 2 años combinándolo con seguridad informática), trataba de la [IN]seguridad que hay en todo lo referente a los dispositivos industriales. Nos puso unas cuantas PoC (Pruebas de conceptos) sobre como se puede entrar en los parámetros de ascensores, plantas de gas, plantas de producción fotovoltaica... Trataba de explicarnos las vulnerabilidades que hay incluso públicas, de como poder entrar y manejar a nuestro antojo la producción de una empresa o planta, la poca seguridad o nula por parte de los fabricantes y la pasividad de los técnicos de seguridad y TI de las empresas para poner remedio a ello. En éste caso no hizo ninguna demostración en nada relacionado con crítico o muy crítico (centrales nucleares...).
Fue una gran charla, realizada por un profesional que sabe muy bien de lo que habla. Una información muy útil, que hay que tener muy encuenta para saber en que estado de exposición estamos y lo poco que no está pasando para todo lo que podría pasar.

http://www.elladodelmal.com/2015/04/psbot-dame-powershell-y-movere-el-mundo.html

La tercera charla fue para el novato en ésto de las charlas Fernando Perera (Ingeniero en Informática por la Universidad Autónoma de Barcelona), que para ser su primera charla nos dejó sorprendidos de lo profesional que estuvo en ella, sino lo llega a decir él, yo de seguro que no lo hubiera sabido. En la charla que ofreció, nos ofrecia un punto de vista para hacer un equipo para el cracking de contraseñas. En su caso, y gracias a su empresa y unos de los patrocinadores del evento LAYAKK, nos mostró el equipo que montaron para explicarnos los resultados obtenidos de ellos y la investigación para encontrar esos componentes, en resumidas cuentas... 3 monstruos de equipos, creo recordar algunas especificaciones eran... 4 gráficas potentes por equipo, disco duro ssd, procesador i7... Para que os hagáis una idea, algo para no todos los bolsillos.
Algunos asistentes en el turno de preguntas, les preguntaron el porqué no usar un servicio de terceros para hacer el cracking de contraseñas, que saldría más económico... La justificación fue que tienen muchos datos privados de empresas que no pueden dar a terceros. Es un buen punto de vista, y a tener en cuenta a la hora de contratar un servicio de éste tipo, que la privacidad va a estar asegurada.

En la cuarta charla nos encontramos a Juan Blanco(10 años de experiencia en el campo de la seguridad informática. A lo largo de su carrera ha trabajado en 4 SOCs y 2 fabricantes de seguridad), dándonos una charla amena con buenos ejemplos extrapolados de estudios realizados en EEUU en otros ámbitos de empresa. Resumiendo su charla, fue que a una empresa atacar, la van a atacar... ¿Cuándo? A lo mejor ya están dentro, pero hay que hacer un planning para poder contener con lo mínimo, lo máximo. Explicó un poco como gestionar y mejorar la seguridad de las organizaciones, mejorando el tiempo y la calidad de la respuesta ante incidentes de seguridad.
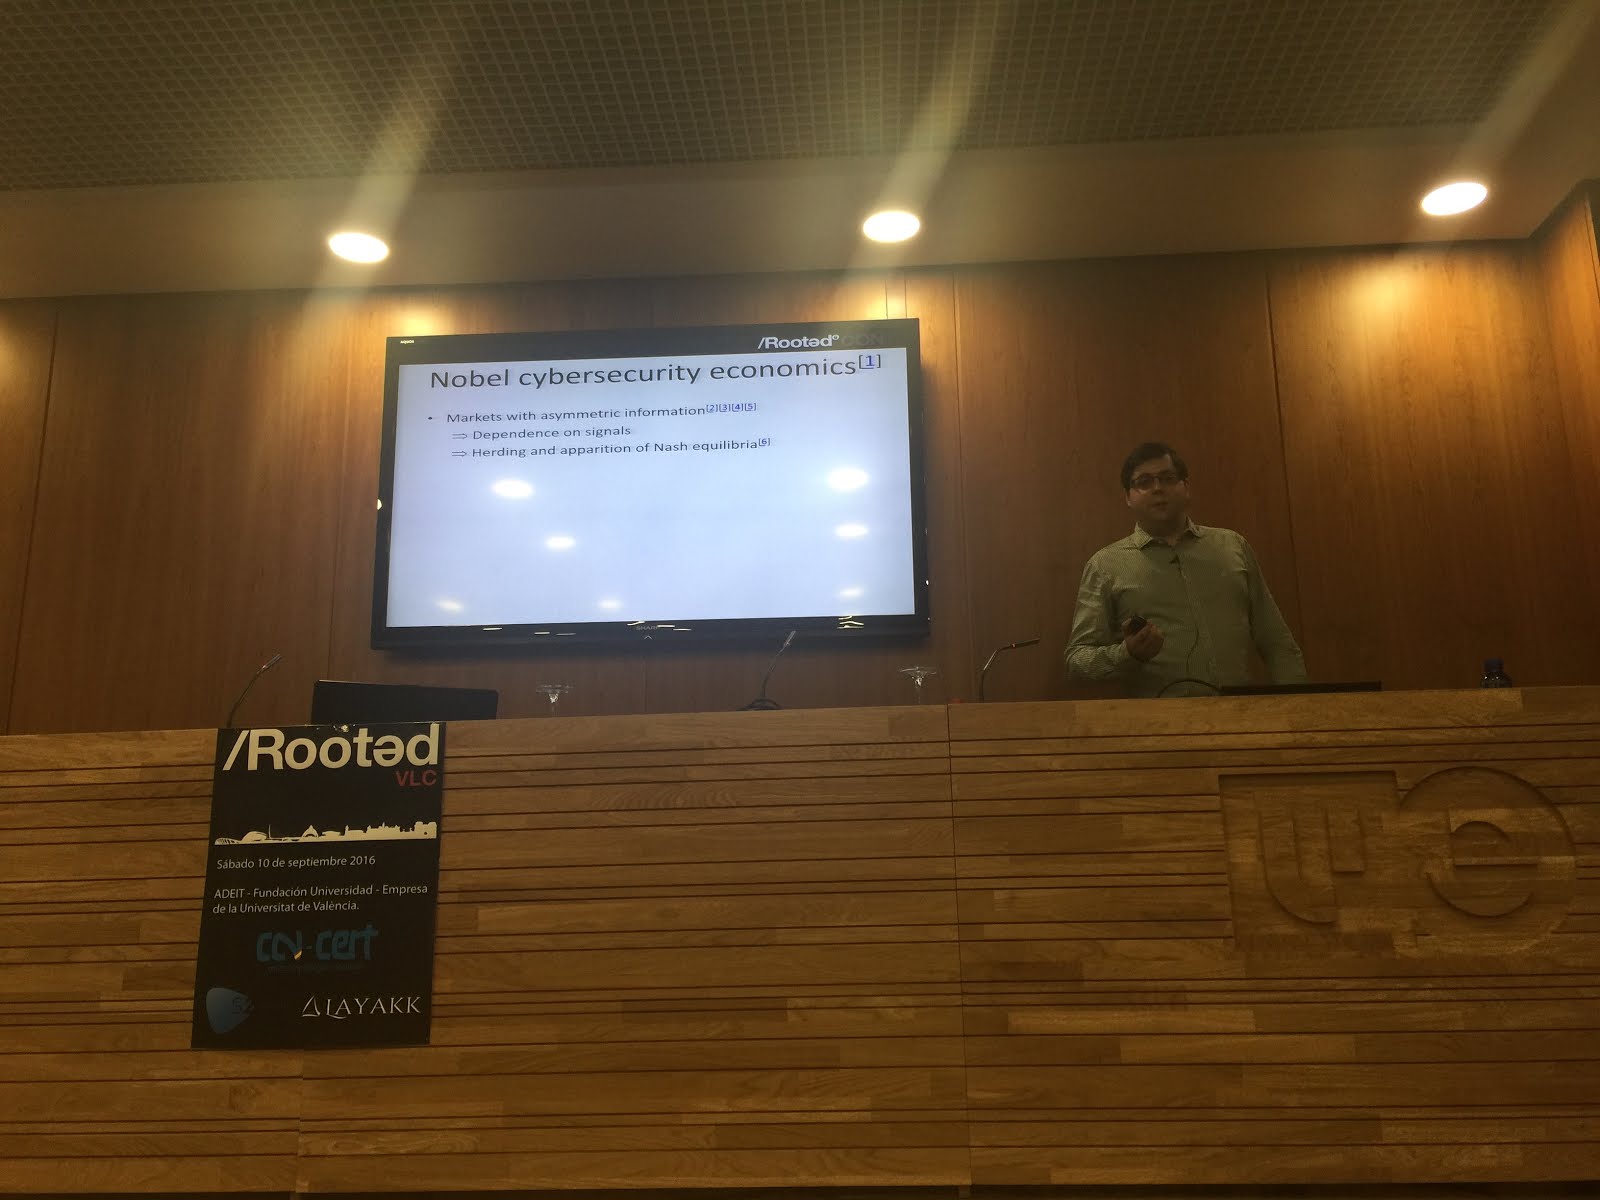
La penúltima charla fue para Ramon Pinagua(Ha trabajado como Penstester desde hace mas de 16 años para compañías como INNEVIS y S21SEC. Actualmente ejerce como analista de seguridad y manager del departamento de ciberseguridad de INNEVIS), en éste caso habló solo de la parte de hibernación de Windows, una cosa a muy tener en cuenta. ¿Qué és eso de la hibernación? Bueno, para quien no lo sepa, en los ordenadores hay una opción para cuando no lo estamos usando, y no queremos perder lo que estamos haciendo en ese momento apagando el equipo, podemos hinbernarlo, y así cuando volvamos pulsando una tecla, volvemos a tener el escritorio como anteriormente lo teniamos... Bien, ahora que ya sabemos lo que es, es una opción que se puede desactivar, y que viene así en los equipos a partir de Windows 7, pero hay otra cosa que no saben muchos... O casi nadie, y es que en los equipos portátiles cuando queda muy poca batería, automaticamente se pone el modo hibernación... :-O.
Paso a explicar muy resumido que nos pasa con eso de la hibernación... Cuando hibernamos el PC se crea un archivo en el disco duro, guardando datos del equipo que ese momento están abiertos, o han sido abierto, y al volver al equipo no se borra el archivo, sino que se queda ahí... Eso significa, que si cogemos ese archivo y lo abrimos... Podemos encontrar users y passwords, entre otras cosas de nuestro equipo, ahí expuesto... Una charla muy interesante, y que seguramente también saque una entrada sóla para ella, y posiblemente lo haga en vídeo.

La última charla y para finalizar el evento de ponentes, dejaron a Alejandro Ramos(Profesor colaborador en el Master de Seguridad de la Universidad Europea de Madrid, para los módulos de análisis forense, fortificación de sistemas Linux y herramientas de seguridad) y Elías Grande (Ingeniero Técnico e Ingeniero Superior en Informática por la Universidad Rey Juan Carlos de Madrid y Máster en Seguridad de Tecnologías de la Información y de las Comunicaciones por la Universidad Europea de Madrid), explicandonos su servicio Odin, que viene siendo una herramienta para footprinting a lo grande. Nos hicieron unas demostraciones, y aunque esté en fase beta, tiene muy buena pinta, aunque ésta en modo privado y no vamos a poder usarlo por el momento...

Pues esto es un resumen a la gran jornada realizada por la RootedCon. Espero con ansias la próxima, para aprender más de los grandes que van allí.
Un saludo,
Rubén Gutiérrez
@rgutga


