Mostrando entradas con la etiqueta Distribuciones. Mostrar todas las entradas

martes, 24 de mayo de 2016

Toolkits para hacking (II): Distribuciones para auditorías de seguridad

Muy buenos días,

Seguimos con la segunda parte de Toolkits para hacking, pero una vez listados los sistemas operativos seguros, es la hora del ofensiva. Por eso en este artículo se expondrá una completa lista de las distribuciones para pentesting y aditorías de seguridad que existen:

Kali Linux 


Nombre Kali Linux
Descripción La distro para especialistas de la seguridad por excelencia. Creada por Offensive Security y basada en Debian. Contiene cientos de herramientas centradas en auditar la seguridad. Disponible para IA-32 (x86-32), AMD64 (x86-64) y ARM, por lo que también puede ser instalada en equipos con chips ARM o placas SBC como la CubieBoard, Raspberry Pi, etc. Como curiosidad, decir que aparece en la serie Mr. Robot.
Especialidad Test de penetración, análisis forense y auditorías de seguridad
¿Actualizada? Sí
Web del proyecto Kali

BlackArch 


Nombre BlackArch
Descripción BlackArch es otra distro Linux basada en Arch Linux con un enorme repositorio de herramientas llegando casi a los 1500 paquetes. Las herramientas pueden ser instaladas individualmente o en grupos para customizarlas a nuestro gusto, algo que puede ser un extra. Además de las herramientas, también existen diversas ISOs con diferentes window managers. En la web puedes encontrar las imágenes para 32 y 64-bit, tanto completas (4.5GB) como otras de menor peso (350MB aprox.) “Netinstall” que contiene un sistema básico para luego instalar desde la red.
Especialidad Test de penetración, análisis forense y auditorías de seguridad en general
¿Actualizada? Sí
Web del proyecto BlackArch

ArchStrike (anteriormente llamado ArchAssault)


Nombre ArchStrike
Descripción ArchStrike no es una distro en sí, es el resultado del lavado de cara de ArchAssault, un repositorio del que conseguir un pack pensado para hacking. Contiene unas 1400 herramientas para seguridad que puedes instalar sobre Arch Linux.
Especialidad Test de penetración, análisis forense y auditorías de seguridad
¿Actualizada? Sí
Web del proyecto ArchStrike

Backbox


Nombre BackBox
Descripción BackBox es una distribución italiana basada en Ubuntu Linux y con un window manager Xfce ligero, diseñada para ser sencilla, rápida y con una buena caja de herramientas para hacking. Disponible tanto para x86 de 32 como de 64-bit.
Especialidad Test de penetración, análisis forense y auditorías de seguridad en general
¿Actualizada? Sí
Web del proyecto BackBox

Pentoo


Nombre Pentoo
Descripción Pentoo como se puede deducir de su nombre se basada en Gentoo con herramientas orientadas al pentesting. Al estar basada en Gentoo, junto con BlackArch, no es de las más sencillas. Pero si te gustan los ports al estilo BSD, su gestor de paquetes Portage te gustará. Si te animas a descargarlo, sus imágenes pueden ser arrancadas en modo Live tanto desde un disco óptico hasta una memoria USB, y gracias a su demanda de recursos, en parte por su interfaz Xfce, puede ser instalada en equipos con hardware menos potente.
Especialidad Test de penetración, análisis forense y auditorías de seguridad en general
¿Actualizada? No (2015)
Web del proyecto Pentoo

CAINE 


Nombre CAINE
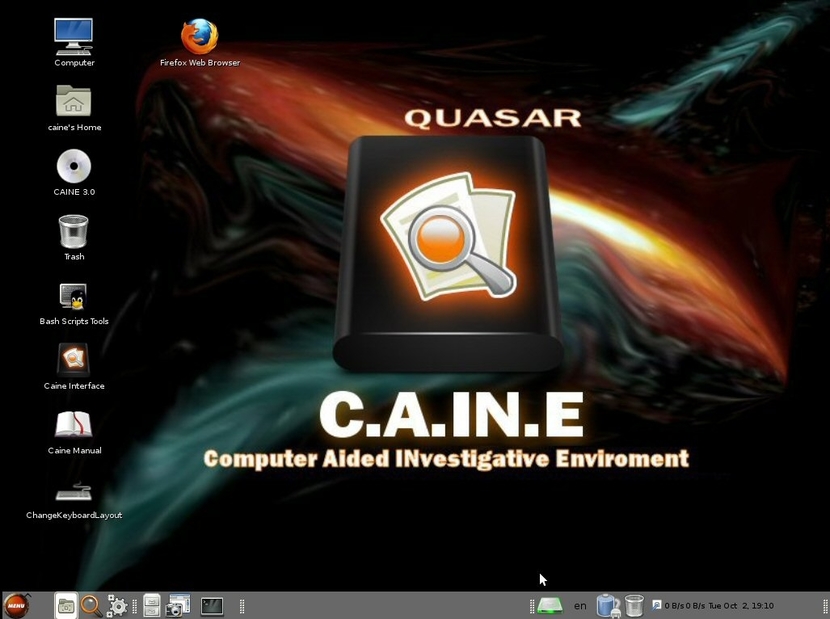
Descripción CAINE (acrónimo de Computer Aided Investigative Environment) también de origen italiana y basada en Debian. En este caso, Nanni Bassetti, su padre, la ha creado especialmente para el análisis forense digital desde un entorno sencillo, una interfaz amigable y herramientas igualmente amigables.
Especialidad Análisis forense
¿Actualizada? No (2015)
Web del proyecto CAINE

Parrot Security OS 


Nombre Parrot Security OS
Descripción Parrot Security OS (ParrotSec) es una distro con base Debian, la cual tenemos que agradecer al equipo de desarrollo Frozenbox. El equipo ha optado por un entorno MATE, un fork de GNOME 2 y por el display manager LightDM por defecto. Incluye muchas herramientas, superando el medio millar de ellas y colocándose como una de las más completas. Desde la web oficial podrás encontrar las imágenes ISO para 32 y 64-bit de la Standard Edition (2GB ligera y portable), Full Edition (3GB más completa), Cloud Edition (para su uso desde la nube de forma remota), y también las imágenes para sistemas ARM, para poderlas instalar incluso en placas SBCs como CubieBoard, Raspberry Pi 2 y Raspberry Pi 3.
Especialidad Test de penetración, análisis forense y auditorías de seguridad en general
¿Actualizada? Sí
Web del proyecto ParrotSec


Onion Security 


Nombre Onion Security
Descripción Onion Security Linux es otra distro basada en Ubuntu. Al ser un Live está lista para usar en minutos y aunque se puede también integrar en el artículo Toolkit para hacking I, he visto oportuno incluirla aquí por algunas de las herramientas que integra. Entre éstas se pueden incluir sistemas de detección de intrusos, monitores de seguridad para redes, log management, paquetes como Snort, Suricata, Bro, OSSEC, Squil, Squert, ELSA, Xplico, NetworkMiner, y otras muchas herramientas de seguridad.
Especialidad Redes
¿Actualizada? Sí
Web del proyecto Security Onion

 Santoku Linux 


Nombre Santoku Linux
Descripción Santoku Linux, hereda su nombre de un cuchillo japonés y es otra de las más conocidas. Básicamente es una distro Linux con SDKs, drivers, GUI framework preconfigurado (PyGTK), sistemas de autodetección y setup de nuevos dispositivos móviles conectados, herramientas para análisis forense para imágenes NAND flash, tarjetas de memoria, RAM, firmware flashing para diferentes fabricantes, scripts interesantes, tools para análisis de malware en dispositivos móviles, test de seguridad, etc.
Especialidad Análisis forense digital y pentesting en dispositivos móviles
¿Actualizada? Sí
Web del proyecto Santoku Linux

DEFT


Nombre DEFT
Descripción DEFT Linux (acrónimo de Digital Evidence & Forensics Toolkit) con raices italianas, fue iniciada por Stefano Fratepietro usando como base Ubuntu. En cuanto a características tiene similitudes con Santoku, así que puede ser una altenrativa a ésta.
Especialidad Análisis forense digital, en especial para dispositivos móviles
¿Actualizada? No (2015)
Web del proyecto DEFT

Samurai Web Testing Framework 


Nombre Samurai Web Testing Framework
Descripción Samurai Web Testing Framework es un Live que podéis descargar comprimido en un ZIP de unos 3.8GB. Incluye una recopilación de software de código abierto y otras herramientas free para realizar prácticas de seguridad en webs. Entre las herramientas puedes encontrar w3af, burp, BeEF, AJAXShell, y muchas más, todas preinstaladas y preconfiguradas listas para usar.
Especialidad Análisis de seguridad en websites
¿Actualizada? Sí
Web del proyecto Samurai WTF

Weakerth4n 


Nombre Weakerth4n
Descripción Weakerth4n Linux se basa en Debian con Fluxbox y una gran colección de herramientas para pruebas de seguridad en redes WiFi. Es impresionante y te recomiendo probarla, aunque la última versión aun está en fase Beta, pero el buen trabajo de desarrollo te haga que pases por alto ese detalle.
Especialidad Auditoría de seguridad en redes WiFi
¿Actualizada? Sí
Web del proyecto Weakerthan

PHLAK 


Nombre PHLAK
Descripción PHLAK, no tan conocida, pero es un sistema modular de seguridad en vivo. Es un derivado de la distro Morphix a la que se le ha agregado un conjunto de herramientas profesionales orientados a la seguridad. Existen dos formatos de ISO: Fatman (CD) y una más ligera llamada Littleboy (USB).
Especialidad Test de penetración y auditorías de seguridad en general
¿Actualizada? No (2013)
Web del proyecto PHLAK

UbnHD2 


Nombre UbnHD2
Descripción UbnHD2 te permite realizar pruebas de penetración en dispositivos móviles. Se basa en Ubuntu/Debian y se ejecuta de forma nativa en un dispositivo HTC HD2. Se encontraba en fase Beta de desarrollo, por tanto algunas funcionalidades no funcionan adecuadamente, aunque últimamente el proyecto parece apagado.
Especialidad Test de penetración y auditorías de seguridad en dispositivos móviles
¿Actualizada? No (2014)
Web del proyecto Ubnhd2

Matriux


Nombre Matriux
Descripción Matriux, miembro de la OIN (Open Invention Network), consiste en un poderoso conjunto de herramientas libres y de código abierto que pueden ser utilizadas para varios propósitos como el pentesting, análisis forense digital, y todo tipo de pruebas de seguridad. No necesita de instalación, ya que puede ser ejecutado desde un entorno Live o, si lo prefieres, ser instalado en el tu equipo con solo seguir unos pasos sencillos. Anteriormente basada en Ubuntu, los últimos lanzamientos se basaron en Debian. Y como indican en la web del proyecto, Matriux contiene un gran arsenal de herramientas.
Especialidad Test de penetración, análisis forense digital y auditorías de seguridad en general
¿Actualizada? No (2013)
Web del proyecto Matriux

Bugtraq


Nombre Bugtraq
Descripción La distro ofensiva española se llama Butraq, aunque también es una lista de email para publicar vulnerabilidades de software y hardware... La puedes encontrar desde la web en diferentes versiones: basada tanto en Ubuntu, como en Debian y openSUSE, para 32 y 64-bit excepto en openSUSE, que solo se encuentra para 32-bit. En las dos primeras se puede descargar con entorno GNOME, Xfce y KDE, aunque en la versión basada en openSUSE solo está disponible con KDE y una imagen .VMX para virtualizar. Por cierto, el mismo grupo de desarrollo también aporta una app para Android llamada Bugtroid.
Especialidad Test de penetración, análisis forense digital y auditorías de seguridad en general
¿Actualizada? No (2013)
Web del proyecto Bugtraq

BackTrack 


Nombre BackTrack
Descripción BackTrack se quedó en la versión 5rc3, como sabes. Desde entonces su desarrollo se ha detenido y ha dejado paso a proyectos como Kali, aunque aun sigue utilizándose. Surge con la fusión de dos proyectos orientados a seguridad: Auditor y WHAX. Ésta última era una evolución de Whoppix (White Hat Knoppix) y evidentemente basada en Knoppix, aunque luego pasó a basarse en SLAX y finalmente en Ubuntu. Por cierto, está incluida como la herramienta número 7 en el Top Network Security Tools (véase sectools.org).
Especialidad Test de penetración, análisis forense digital y auditorías de seguridad en general
¿Actualizada? No (2012)
Web del proyecto BackTrack

NodeZero Linux 


Nombre NodeZero
Descripción NodeZero, tomando como base Ubuntu, está diseñada para ser un completo sistema usado para el pentesting. Desgraciadamente el proyecto no ha tenido actividad desde la versión 2.0.
Especialidad Test de penetración, análisis forense digital y auditorías de seguridad en general
¿Actualizada? No (2011)
Web del proyecto NodeZero

BlackBuntu


Nombre BlackBuntu
Descripción BlackBuntu, otro proyecto abandonado desde 2013. Nació como una distro basada en Ubuntu y diseñada para aprender y testar la seguridad.
Especialidad Test de penetración, análisis forense digital y auditorías de seguridad en general
¿Actualizada? No (2013)
Web del proyecto Blackbuntu

Knoppix STD 


Nombre Knoppix STD
Descripción Knoppix, una vieja conocida creada por Klaus Knopper y basada en Debian. De ésta nace Knoppix STD (Security Tools Distribution), con un conjunto de herramientas orientadas a la seguridad (contraseñas, cifrado, forense, firewall, honeypots, detección de intrusiones, pruebas de penetración, etc.).
Especialidad Test de penetración, análisis forense digital y auditorías de seguridad en general
¿Actualizada? No (2004)
Web del proyecto Knoppix STD

Cyborg Hawk Linux 


Nombre Cyborg Hawk Linux
Descripción Cyborg Hawk Linux es la distro más avanzada del mundo para pentesting, al menos eso dicen desde su web. La puedes encontrar para su descarga en dos ediciones, Cyborg Hawk Linux y otra más básica denominada Cyborg Essentials (basada en Debian).
Especialidad Test de penetración, análisis forense digital y auditorías de seguridad en general
¿Actualizada? No (2015)
Web del proyecto Cyborg Hawk Linux

Fedora Security Spin 


Nombre Fedora Security Spin
Descripción Fedora Security Spin o Fedora Security Lab (FSL) está orientada a la seguridad, con su última versión basada en Fedora 23. Como sabes, Fedora creó una serie de grupos de trabajo para crear diferentes “sabores” de la distro Fedora y a los que denominan “spin”. Uno de estos spin da vida a FSL para ofrecer un entorno específico para pentesting. Incluye herramientas de análisis de código, análisis forense, detección de intrusos, análisis de seguridad general, herramientas para obtener passwords, reconocimiento, VoIP, wireless, web, etc.
Especialidad Test de penetración, análisis forense digital y auditorías de seguridad en general
¿Actualizada? Sí
Web del proyecto FSL

Live Hacking OS 


Nombre Live Hacking OS
Descripción Live Hacking OS es un sistema focalizado en test de penetración y ethical hacking. Al ser una imagen viva, no requiere de instalación y en cuestión de minutos puedes desplegar todas sus herramientas con facilidad.
Especialidad Test de penetración y ethical hacking
¿Actualizada? No (2011)
Web del proyecto LiveHack

Network Security Toolkit (NST) 


Nombre Live Hacking OS
Descripción NTS se basa en Fedora y sus desarrolladores Ronal W. Henderson y Paul Blankenbaker han incluido un completo kit de hramientas sobre seguridad.
Especialidad Test de penetración, análisis forense digital y auditorías de seguridad en general
¿Actualizada? No (2015)
Web del proyecto NST

GnackTrack 


Nombre GnackTrack
Descripción GnackTrack es un proyecto orientado a la seguridad cuyas siglas vienen de GNome + bACKTRACK, por tanto ya te da una pista de lo que te puedes encontrar...
Especialidad Test de penetración, análisis forense digital y auditorías de seguridad en general
¿Actualizada? No (2010)
Web del proyecto GnackTrack

Xiaopan OS 


Nombre Xiaopan OS
Descripción Xiaopan OS es otra distro recomendable. Sencilla y pensada tanto para expertos como para principiantes. Incluye multitud de herramientas para penetrar redes sin cables con protección WPA, WPA2, WPS y WEP. Basada en un sistema ligero conocido como TCL (Tiny Core Linux), tiene una interfaz gráfica ligera a la vez que simple. Entre las herramientas que incluye está Inflator, Aircrack-ng, Minidwep GTK, wifite, etc., además de incluir soporte para tarjetas de red RTL818L, RT3070, ARC9271, entre otras.
Especialidad Análisis de seguridad en redes WiFi
¿Actualizada? Sí
Web del proyecto Xiaopan OS

WiFiSlax 


Nombre WiFiSlax
Descripción WiFiSlax es otro proyecto con sabor español, una distro basada en un inicio en Knoppix, luego en Debian y ahora en Slax. BackTrack también está relacionado con este proyecto, ya que se trabajó para integrar gran cantidad de funcionalidades de esta distro en WiFiSlax. Un Live diseñado para auditorías de seguridad, enfocado sobre todo para auditar redes wireless por su gran cantidad de herramientas para estos fines y el gran número de controladores incluidos para detectar gran número de tarjetas de red cableadas e inalámbricas la hacen idónea para ello.
Especialidad Análisis de seguridad en redes WiFi
¿Actualizada? Sí
Web del proyecto WifiSlax

Beini 


Nombre Beini
Descripción Beini fue pensada para auditar redes domésticas inalámbricas. Se basa en la distribución Tiny Core Linux, por lo que es muy ligera con apenas un peso de 47MB. Implementa gran cantidad de herramientas para redes WiFi, incluso dispone de una GUI para facilitar el uso de aircrack-ng denominada FeedingBottle.
Especialidad Análisis de seguridad en redes WiFi
¿Actualizada? No (2013)
Web del proyecto Beini

Wifiway 


Nombre Wifiway
Descripción Wifiway es otra distro para auditar redes WiFi, como habrás deducido por su nombre. En este caso el peso de la ISO es de entorno 1GB y se basada en Ubuntu.
Especialidad Análisis de seguridad en redes WiFi
¿Actualizada? Sí
Web del proyecto WifiWay

 SkyRock OS


Nombre SpyRock OS
Descripción Distro mexicana desarrollada por Andrés Montoya y tomando como base Ubuntu Linux. Integra gran cantidad de herramientas para hacking y penetración, incluyendo también herramientas de análisis forense y redes.
Especialidad Test de penetración, análisis forense y auditorías de seguridad
¿Actualizada? Sí
Web del proyecto SkyRock OS

Ahora ya tenéis las herramientas, en la próxima entrada (III) os daremos objetivos para usarlas...

miércoles, 18 de mayo de 2016

Toolkits para hacking (I): Sistemas operativos seguros

Muy buenas a todos,

Hoy me estreno en el blog con un completo listado de todas las opciones que existen para ser un poco más seguro en cuanto a sistemas operativos se refiere.

Introducción


La seguridad se ha transformado en un tema de actualidad, sobre todo en los últimos años. Por ello, los usuarios deberían de tenerla en un lugar privilegiado junto a otras características buscadas como el rendimiento, la usabilidad, etc. La falta de seguridad implica que estemos expuestos a ataques de ciberdelincuentes (que no hackers) y espionaje gubernamental.

Aunque no existe un sistema seguro 100%, mejor tener un sistema cuyo porcentaje de seguridad sea más elevado. Y aunque haya más sistemas de los que aquí presentamos, me gustaría resaltar los que son de código abierto y más accesibles para cualquier de nosotros. Por tanto vamos a obviar Solaris y sus Trusted Extensions, que por cierto alcanzó certificaciones myy altas en seguridad debido a las mejoras introducidas como el manejo de permisos de procesos y usuarios, contenedores, protección para sistemas de archivos y redes, etc.

Tampoco me gustaría listar otros sistemas poco conocidos o no tan extendidos como como: EROS (Extremely Reliable Operating System) con continuó su desarrollo desde 1991 hasta 2005; su evolución de código abierto CapROS (Capability-based Reliable Operating System) que continuó su trabajo; o incluso los microkernels L4 (los desarrolladores del proyecto GNU Hurd lo consideraron como sustituto del núcleo Mach, aunque no fue implantado), creados por le alemán Jochen Liedtke y centrados en aportar seguridad, aislamiento y robustez. Aunque si está bien que se sepa al menos que existen o incluso como objeto de estudio teórico por lo que puedan aportar...

Distribuciones Linux seguras

Existen multitud de distros orientadas a obtener mayor seguridad y/o privacidad. Las más conocidas y recomendables son:

Alpine Linux: 


Una distro ligera (basada en la biblioteca musl libc y la “navaja suiza” busybox) y que usa parches PaX/grsecurity en su kernel Linux de manera predeterminada. Además compila todos los paquetes que usa con protección “stack-smashing”, es decir, protegidos contra desbordamiento de buffer para que este tipo de problemas no puedan ser aprovechados por un atacante. Si te interesa, puedes descargarla desde la web oficial.

Hardened Gentoo: 

Como su propio nombre indica es un Gentoo Linux enfocado a mejorar su seguridad. Para ello hace uso de SELinux, RSBAC (basado en GFAC), PaX/grsecurity, Hardened Toolchain, kernel parcheado para mejorar la seguridad y la app Bastille Linux. Para más información puedes visitar la wiki del proyecto.

Mempo-Debian: 

Es una distro Debian con extensiones de Mempo, un proyecto que actualmente está pausado mientras se prepara una nueva versión de grsecurity. Para el que no lo conozca aun, grsecurity es un set de parches para el kernel Linux que garantizan mayor seguridad. Además se hace uso por defecto de proyectos como Freenet o Tor. Puedes ver más sobre el proyecto aquí.

Openwall Project: 

Un proyecto orientado a la seguridad que incluye una distro GNU/Linux denominada Owl (OpenWall gnu Linux). Está especialmente diseñada para servidores, con parches de seguridad y otras extensiones. Para mejorar la seguridad, además se ha inspirado en otros proyectos como OpenBSD, así como la integración de criptografía con algoritmo blowfish modificado para el password hashing, etc. La última versión estable es la 3.1 de 2015.

Qubes OS: 


Es una distro pensada para ser inhackeable, al menos teóricamente. Basada en el hypervisor Xen, puede aislar los programas gracias a máquinas virtuales que evitan que los problemas de estos transciendan al sistema. La arquitectura básicamente tiene un dominio administrativo (Dom0), que tiene acceso directo al hardware, un dominio de red aislado en una VM separada sin privilegios, el dominio de almacenamiento donde varias VMs ponen a salvo el espacio de disco, y finalmente el AppVM para hosting de aplicaciones de usuario (sigue el mecanismo de las sandboxes, destruyéndose la VM tras haber ejecutado una aplicación). Su seguridad le sirvió para estar nominada en 2014 como finalista de un premio a la seguridad (Endpoint Security Solution). Más info en qubes-os.org

Subgraph OS: 


Aunque aun sea un Alpha, se está distribuyendo como la distribución Linux segura para usuarios sin conocimientos informáticos. Los desarrolladores se han encargado de todo lo necesario para velar por la seguridad del usuario final, facilitando el trabajo de éste. Usa PaX/grsecurity como otras distros vistas anteriormente, así como otras protecciones contra ataques y el uso de la red Tor.

Tails (The Amnesic Incognito Live System): 


Otra de las grandes o más conocidas en esto. La distro Tails tiene como filosofía principal ofrecer anonimato a la hora de navegar y no dejar rastro, en principio, en la red. Además, al poder arrancarlo en modo Live no tienes necesidad ni de instalarlo y nada quedará almacenado una vez apagues el sistema. Se basa en Debian y usa Tor y I2P para el anonimato. Como curiosidad decir que poco se sabe de sus desarrolladores y dicen algunas fuentes que es el sistema usado por Edward Snowden... 

JonDo Live

JonDo/Tor-Secure-Live-DVD es una distro basada en Debian GNU/Linux y que contiene clientes proxy para JonDonym, Tor Onion Router, y Mixmaster remailer. El navegador web de esta distro está preconfigurado para mantener el anonimato durante la navegación, además al ser un LiveDVD y no necesitar instalación, no guarda datos en el disco duro. Además posee TorBRowser intalado por defecto, Thunderbird para los emails, Pidgin para la mensajería instantánea anónima, Parole media player, MAT para limpiar documentos y otras muchas aplicaciones orientadas al anonimato y la privacidad, así como TorChat, LibreOffice.org como suite ofimática, GIMP para retoque fotográfico y Calibre para eBooks. Quizás te recuerde a TAILS.

Whonix: 


Otra de mis favoritas y que la podéis descargar de aquí. Se basa en Debian y usa VirtualBox para crear una serie de máquinas virtuales sobre las que se ejecutan las aplicaciones, y sobre las que funciona la red. De este modo aísla al sistema de malware o vulnerabilidades de software, así como de los peligros de la red. Una máquina virtual usa Tor (opcionalmente I2P) y actúa como gateway para la conexión (de ahí el nombre Whonix-Gateway). La otra MV es conocida como Whonix-Workstation y es donde se ejecutan las aplicaciones, totalmente aisladas de la red.

IprediaOS: 


Otra distro focalizada en la seguridad y basada en Fedora. Puedes descargarla tanto con entorno de escritorio GNOME (Desktop Edition) como con LXDE (LXDE Edition), esta última si quieres un sistema más ligero para máquinas con menos recursos. La filosofía es dotar al usuario de un sistema rápido, potente y estable, con mejoras para el anonimato. El trafico de red es automáticamente encriptado de forma transparente para el anonimato.

Security Onion: 

Seguro que también has oído hablar de ella, en este caso por el nombre puedes hacerte una idea de lo que te encontrarás. Tomando como base Ubuntu, tiene una serie de herramientas de detección de intrusos agregadas de forma predeterminada, además de otras para monitorizar la seguridad del sistema. Por ejemplo, puedes encontrar Snort, Suricata, Sguil, Bro y Xplico, OSSEC, Squert, ELSA, NetworkMiner, etc. Aunque por todo este pack de herramientas también puede ser una buena suite para auditar redes...

Sección de objetos perdidos: Proyectos Linux abandonados

Annvix: 

Fue, puesto que ahora es un proyecto descontinuado, otra distro basada en Mandriva cuya filosofía de desarrollo es disponer de un sistema seguro. Para ello hace uso de ProPolice (activado en el compilador gcc para evitar ataques de desbordamiento de pila) y otras configuraciones seguras que trae por defecto.

Immunix: 

Otro sistema operativo, en este caso comercial creado por Immunix Inc., orientado a ofrecer un entorno seguro. Desde 2007 no se ha continuado el proyecto, pero sus soluciones de seguridad han contribuido a lo que hoy es AppArmor, ya que fueron los artífices de ésta y en 2005 Immunix fueron absorbidos por Novell para reforzar la seguridad de SUSE (adquirida por Novell dos años antes). Decir que AppArmor es una gran alternativa para SELinux, que fue creada por la NSA y Red Hat, no solo teniendo independencia de la NSA, sino también porque es más sencilla de configurar.

Ubuntu Privacy Remix (UPR): 

Como su nombre indica es un LiveCD de Ubuntu que provee de un entorno más seguro. Además contiene un set de herramientas para protegerte tus datos contra ciberdelincuentes, troyanos, keyloggers, etc. Hace uso de TrueCrypt y GPG, pero su mayor inconveniente es que la base está bastante desactualizada y la última versión liberada fue la 12.04r1...

Para dispositivos móviles (Android-forks)

Silent OS: 


Formalmente llamado PrivateOS, se trata de un sistema operativo que surge como un derivado de Android para ser usado en los terminales Blackphone. Silent OS o PrivatOS, está desarrollado por Silent Circle con modificaciones adicionales para mejorar la seguridad frente a la base Android. La compañía asegura haber cerrado todas las puertas traseras o backdoors, garantizar una búsqueda anónima, privacidad en las apps, implementado un sistema inteligente para desactivar Wi-Fi en caso de no ser un hotspot seguro, más control en los permisos de las apps, comunicaciones privadas, actualizaciones frecuentes, etc.

CopperheadOS: 

Usa como base Android, con PaX, OpenBSD malloc y muchas otras funcionalidades de seguridad. Desde la web oficial del proyecto alegan que ha sido protegido contra vulnerabilidades zero-day, las bibliotecas de C estándar han sido endurecidas, agregado parches de seguridad, mejorado el firewall y endurecido la red, mejorado el kernel con una rama unofficial con PaX, añadido aislamiento por sandboxing para apps y servicios, etc.

Replicant: 


Es un clon de Android en el que se han eliminado ciertos componentes y APIs privadas del SDK de Google para dejar solo el código abierto, así como los controladores privativos han sido reemplazados por otros libres. Lo que se consigue con ello es que el código sea 100% abierto, pudiendo ser revisado en busca de agujeros. Algo muy similar al proyecto CyanogenMod, el cual usan como base, pero en Replicant se hace algo más de hincapié en la seguridad y privacidad, como por ejemplo el “cerrado” algunas backdoors presentes en el código...

Otros security-focused OS:

OpenBSD: 


OpenBSD, también de código abierto y seguro que los amantes de BSD les interesa este OS. Se trata de un sistema cuyo pilar central de desarrollo es la seguridad, creado como fork de NetBSD por las diferencias con Theo de Raadt. Su código fuente ha sido compilado de forma rigurosa y revisado para mayor seguridad. Además integra una serie de herramientas de seguridad útiles, como la protección de las ejecuciones con ProPolice, soporte ASLR, soporte PIE (Prosition-Independent Executable) para binarios, uso de cifrado de contraseñas por Blowfish, StackGhost, etc. Hasta 2002 alardeaba de no haber tenido “ningún fallo de seguridad remoto en la instalación por defecto en los últimos 6 años, aunque luego ha tenido que cambiar la oración por “Un solo agujero de seguridad en la instalación por defecto, en más de 8 años” y tras el agujero de OpenSSH por “Sólo dos agujeros de seguridad en la instalación por defecto, en más de 10 años”. Sin duda un gran OS que puedes usar como sistema para tu servidor o como firewall para tu red... Como curiosidad o dato anecdótico, decir que Linus Torvalds piensa sobre sus desarrolladores, por su obsesión por la seguridad, que: “Creo que la gente de OpenBSD son una pandilla de monos pajilleros, ya que hacen un gran esfuerzo para concentrarse en la seguridad hasta el punto que prácticamente es lo único que importa.”.

TrustedBSD: 


Básicamente es un sistema FreeBSD con seguridad reforzada. Aunque sea linuxero, hay que reconocer que la pila de red de FreeBSD es impecable, además de tener un gran rendimiento. Si a esto le agregas que se ha puesto énfasis en la seguridad usando los parámetros del conocido Orange Book, puede ser un OS interesante.

HardenedBSD: 

Más forks de FreeBSD con mejoras de seguridad. El kernel está revisado para reforzarlo con parches de seguridad, además de incluir herramientas y funcionalidades interesantes como ASLR, PIE, Ptrace hardening, y un largo etc. Quizás junto a TrustedBSD, HardenedBSD tiene semejanzas con el proyecto Solaris Trusted Extensions. Más info en su web.

OpenSolaris con Trusted Extensions: 


Y hablando de Solaris, su hermano de código abierto OpenSolaris también puede hacer uso de Trusted Extensions para ser fortalecido. Aunque recuerda que tras la compra de Sun Microsystem por parte de Oracle, el nuevo proyecto que sustenta el código base es la bifurcación OpenIndiana, y también ha nacido otro fork llamado Illumos (ambos de código abierto).

¿Te has quedado con ganas de más? Pues ahí va otra de otros sistemas que pueden reforzarte

ClearOS: 


Es una distro mantenida por Clear Foundation y basada en Fedora/Red Hat. Orientado a pymes, es una buena solución para tu servidor o montar un firewall con una sencilla interfaz web y facil de configurar. En poco más de 15 min podrás tener levantado su sistema de protección basado en iptables y con unos paquetes adicionales para mejorar la seguridad.

IPCop: 


Seguro que os sonará, es una distro Linux capaz de transformar tu equipo en un VPM o Firewall. Surge como fork de SmoothWall y tiene una interfaz web para realizar las oportunas configuraciones. Además ofrece gráficos en tiempo real y otras opciones interesantes como “proxy cache”. Por sus escasos requisitos, puede estar más orientada a pequeñas empresas o usuarios domésticos.

Zentyal: 

Aunque no sea una distribución para usar como servidor de seguridad tal cual, me ha parecido bien integrarla aquí por varios motivos. Para todo aquel que quiera una solución de correo electrónico y groupware de código abierto y segura, es una buena opción. Además de ser compatible con Microsoft Outlook, protocolos Microsoft Exchange Server y soporte para ActiveSync. Se basa en Ubuntu y ha sido dotada de servicios fásicos y un buen cortafuegos, antivirus y antispam para tener un sistema fiable. Más en Zentyal.com

PFSense: 


Basada en FreeBSD, se puede usar como Firewall. Se puede instalar en cualquier ordenador que cuente con al menos dos tarjetas de red. Al igual que muchos de este tipo, este sistema tiene una interfaz web para su configuración. Además de un Firewall, Pfsense incluye funcionalidades State Table, NAT, balance de carga, VPN (Ipsec, OpenVPN y PPTP), servidor PPPoE, DNS, portal cautivo, DHCP, además de un sistema modular para añadir nuevas funcionalidades como Proxy Squid, IMSpector, Snort, ClamAV, etc.

m0n0wall: 

Se basa en FreeBSD y se presenta como una distribución embebida para montar tu firewall. Su reducido tamaño permite incluso ponerla en una tarjeta de memoria, o dispositivos de almacenamiento pequeños. Tampoco necesita muchos recursos de hardware, por lo que puedes transformar tu equipo antiguo en un buen Firewall, con funcionalidades como Ipsec, PPTP VPN, NAT (inbound & outbound), portal cautivo, IPS, etc. En 2015 se anunció que el proyecto cesaba, así que no es muy recomendable por estar descontinuada. Igual que la anterior, también puede ser ampliada con el sudo de los conocidos como m0n0wall mods.

Smallwall: 

Se trata de un derivado que continúa el trabajo de m0n0wall tras su cierre. Se basa por tanto en éste y ofrece unas características similares, aunque en este caso sí que está actualizada.

t1n1wall: 


Más de lo mismo, otro fork que surge tras el abandono del proyecto m0n0wall y que sigue su trabajo para ofrecer un entorno actualizado.

Smoothwall: 


Tiene muy buena reputación y es ampliamente usada para implementar un sistema firewall, no obstante no es demasiado completa en cuanto a funciones avanzadas. Es rápida, aunque puede resultar algo confusa en ciertos aspectos, aunque la venden como una distro GNU/Linux de fácil administración e instalación con una sencilla interfaz web. Debes saber que existe una versión de pago de la misma.

Espero que os haya servido de ayuda, cualquier duda o sugerencia, deja un comentario...

Google Analytics